Training Internal Audit ISO 27001:2022 – Sistem Manajemen Keamanan Informasi

Checklist audit internal sistem manajemen ISO

Checklist audit internal sistem manajemen ISO

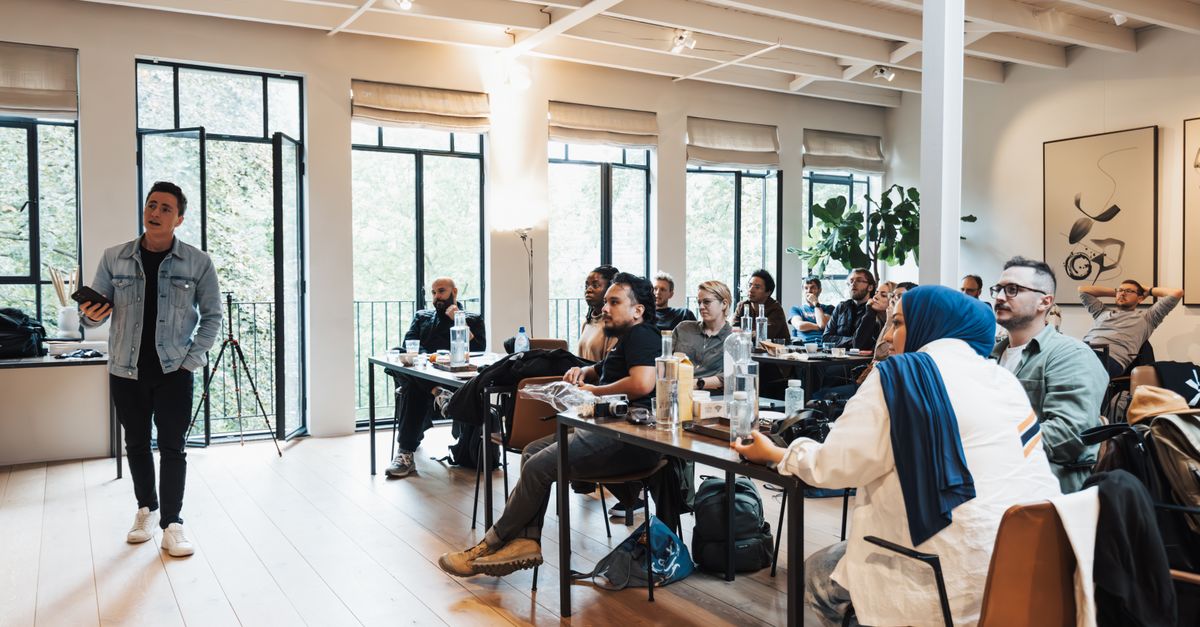
Training Internal Audit ISO 27001:2022 membekali peserta dengan kompetensi menjadi auditor internal yang mampu merencanakan, melaksanakan, dan melaporkan audit sistem manajemen sesuai sistem Manajemen Keamanan Informasi (Information Security Management System (ISMS)), mengacu pada panduan audit ISO 19011:2018.

Tentang ISO 27001:2022 — Sistem Manajemen Keamanan Informasi

ISO 27001:2022 adalah standar internasional untuk sistem manajemen keamanan informasi yang membantu organisasi melindungi data dan aset informasi dari ancaman siber.

Tujuan Training

  • Memahami prinsip dan teknik audit sesuai ISO 19011:2018
  • Mampu menyusun program dan checklist audit internal ISO 27001:2022
  • Mampu melaksanakan audit, mengidentifikasi temuan, dan menuliskan laporan audit
  • Memahami tindak lanjut ketidaksesuaian (non-conformity) hasil audit

Materi yang Dibahas

  • Penilaian dan penanganan risiko keamanan informasi
  • Kontrol Annex A (organizational, people, physical, technological)
  • Statement of Applicability (SoA)
  • Manajemen insiden keamanan informasi
  • Kepatuhan regulasi perlindungan data
  • Simulasi audit (role play) langsung dengan studi kasus
  • Praktik penyusunan laporan dan checklist audit internal

Untuk Siapa Training Ini?

Training ini cocok untuk tim IT, keamanan informasi, dan manajemen yang menangani data sensitif.

Durasi & Metode

Durasi training: 2-3 hari (in-house/online). Metode pelatihan menggabungkan pemaparan materi, diskusi interaktif, studi kasus, dan simulasi audit langsung, dibawakan oleh fasilitator berpengalaman di bidang sistem manajemen keamanan informasi.

Output Training

Peserta akan mendapatkan sertifikat keikutsertaan training, serta kompetensi dan kepercayaan diri untuk menjalankan audit internal sesuai jadwal organisasi.

Tertarik dengan Training Internal Audit ISO 27001:2022?

Tim Konsultan ISO – sertifikat-iso.com siap membantu perusahaan Anda menyelenggarakan Training Internal Audit ISO 27001:2022 secara in-house maupun online, disesuaikan dengan kebutuhan dan jadwal organisasi Anda. Hubungi kami untuk informasi jadwal dan penawaran lebih lanjut.

Training Documentation ISO 27001:2022 – Sistem Manajemen Keamanan Informasi

Workshop penyusunan dokumen sistem manajemen ISO

Workshop penyusunan dokumen sistem manajemen ISO

Training Documentation ISO 27001:2022 membekali peserta dengan kemampuan menyusun dokumentasi sistem manajemen yang sesuai persyaratan sistem Manajemen Keamanan Informasi (Information Security Management System (ISMS)) — mulai dari kebijakan, prosedur, hingga rekaman (records) yang dibutuhkan saat audit sertifikasi.

Tentang ISO 27001:2022 — Sistem Manajemen Keamanan Informasi

ISO 27001:2022 adalah standar internasional untuk sistem manajemen keamanan informasi yang membantu organisasi melindungi data dan aset informasi dari ancaman siber.

Tujuan Training

  • Memahami hierarki dan jenis dokumen yang dipersyaratkan ISO 27001:2022
  • Mampu menyusun kebijakan, prosedur, dan formulir/rekaman yang sesuai
  • Memahami teknik pengendalian dokumen dan rekaman (document control)
  • Menghasilkan draf dokumen sistem manajemen yang siap diimplementasikan

Materi yang Dibahas

  • Penilaian dan penanganan risiko keamanan informasi
  • Kontrol Annex A (organizational, people, physical, technological)
  • Statement of Applicability (SoA)
  • Manajemen insiden keamanan informasi
  • Kepatuhan regulasi perlindungan data
  • Workshop langsung menyusun dokumen menggunakan template kerja
  • Review dan masukan langsung dari fasilitator berpengalaman

Untuk Siapa Training Ini?

Training ini cocok untuk tim IT, keamanan informasi, dan manajemen yang menangani data sensitif.

Durasi & Metode

Durasi training: 2 hari (in-house/online). Metode pelatihan menggabungkan pemaparan materi, diskusi interaktif, studi kasus, dan workshop penyusunan dokumen langsung, dibawakan oleh fasilitator berpengalaman di bidang sistem manajemen keamanan informasi.

Output Training

Peserta akan mendapatkan sertifikat keikutsertaan training, serta draf dokumen sistem manajemen yang siap diimplementasikan di organisasi.

Tertarik dengan Training Documentation ISO 27001:2022?

Tim Konsultan ISO – sertifikat-iso.com siap membantu perusahaan Anda menyelenggarakan Training Documentation ISO 27001:2022 secara in-house maupun online, disesuaikan dengan kebutuhan dan jadwal organisasi Anda. Hubungi kami untuk informasi jadwal dan penawaran lebih lanjut.

Training Awareness & Interpretation ISO 27001:2022 – Sistem Manajemen Keamanan Informasi

Sesi training awareness dan interpretasi standar ISO

Sesi training awareness dan interpretasi standar ISO

Training Awareness & Interpretation ISO 27001:2022 dirancang untuk membangun pemahaman dasar seluruh peserta mengenai sistem Manajemen Keamanan Informasi (Information Security Management System (ISMS)) — mulai dari latar belakang, filosofi, hingga interpretasi setiap klausul persyaratan standar secara praktis dan mudah dipahami.

Tentang ISO 27001:2022 — Sistem Manajemen Keamanan Informasi

ISO 27001:2022 adalah standar internasional untuk sistem manajemen keamanan informasi yang membantu organisasi melindungi data dan aset informasi dari ancaman siber.

Tujuan Training

  • Memahami latar belakang, struktur, dan filosofi ISO 27001:2022
  • Memahami interpretasi setiap klausul persyaratan secara praktis
  • Memahami peran dan tanggung jawab masing-masing fungsi dalam penerapan standar
  • Membangun kesadaran (awareness) bersama sebelum implementasi sistem manajemen

Materi yang Dibahas

  • Penilaian dan penanganan risiko keamanan informasi
  • Kontrol Annex A (organizational, people, physical, technological)
  • Statement of Applicability (SoA)
  • Manajemen insiden keamanan informasi
  • Kepatuhan regulasi perlindungan data
  • Studi kasus penerapan ISO 27001:2022 di berbagai industri
  • Diskusi interaktif dan tanya jawab

Untuk Siapa Training Ini?

Training ini cocok untuk tim IT, keamanan informasi, dan manajemen yang menangani data sensitif.

Durasi & Metode

Durasi training: 1 hari (in-house/online). Metode pelatihan menggabungkan pemaparan materi, diskusi interaktif, studi kasus, dan studi kasus penerapan di berbagai industri, dibawakan oleh fasilitator berpengalaman di bidang sistem manajemen keamanan informasi.

Output Training

Peserta akan mendapatkan sertifikat keikutsertaan training, serta pemahaman dan interpretasi klausul standar yang siap menjadi dasar implementasi sistem manajemen.

Tertarik dengan Training Awareness & Interpretation ISO 27001:2022?

Tim Konsultan ISO – sertifikat-iso.com siap membantu perusahaan Anda menyelenggarakan Training Awareness & Interpretation ISO 27001:2022 secara in-house maupun online, disesuaikan dengan kebutuhan dan jadwal organisasi Anda. Hubungi kami untuk informasi jadwal dan penawaran lebih lanjut.

ISO 27001:2022 untuk Meningkatkan Kinerja IT System dan Cyber Security Perusahaan

Kode komputer - simbol keamanan siber ISO 27001:2022

ISO 27001:2022 - Keamanan Informasi dan Cyber Security

Ancaman siber terus berkembang — dari ransomware, kebocoran data, hingga serangan berbasis cloud dan otomasi. Untuk menghadapinya, standar internasional Sistem Manajemen Keamanan Informasi, ISO/IEC 27001, sudah diperbarui menjadi ISO 27001:2022, menggantikan versi 2013 yang sudah digunakan hampir satu dekade.

Bagi perusahaan yang mengandalkan sistem IT dalam operasionalnya, memahami perubahan dan manfaat versi terbaru ini penting — apalagi masa transisi dari ISO 27001:2013 sudah resmi berakhir sejak akhir 2025, artinya seluruh organisasi bersertifikat kini seharusnya sudah beralih ke ISO 27001:2022.

Apa Saja yang Berubah dari ISO 27001:2013?

1. Jumlah Kontrol Disederhanakan: dari 114 Menjadi 93

Kontrol keamanan pada Annex A dirampingkan dari 114 menjadi 93 kontrol melalui proses konsolidasi — dengan rincian 11 kontrol baru ditambahkan, 58 kontrol diperbarui, dan 24 kontrol digabungkan agar lebih relevan dengan ancaman siber masa kini.

2. Struktur Kontrol Dikelompokkan Ulang ke 4 Tema

Kontrol keamanan kini dikelompokkan ke dalam empat tema besar: Organizational (organisasi), People (manusia), Physical (fisik), dan Technological (teknologi) — membuat struktur lebih mudah dipahami dan diterapkan dibanding pengelompokan 14 domain di versi 2013.

3. Panduan ISO 27002 Diperbarui

Dokumen pendukung ISO/IEC 27002 juga diperbarui dengan penjelasan dan contoh implementasi yang lebih praktis untuk setiap kontrol, memudahkan tim IT dalam penerapan sehari-hari.

4. Selaras dengan Struktur Harmonisasi ISO (Annex SL)

Penyesuaian kecil pada struktur klausul membuat ISO 27001:2022 semakin mudah diintegrasikan dengan sistem manajemen lain seperti ISO 9001 dan ISO 22301 (business continuity), memperkuat koordinasi antara fungsi kepemimpinan, keamanan korporat, dan tim IT.

Manfaat ISO 27001:2022 untuk Kinerja IT System dan Cyber Security

Penilaian Risiko yang Lebih Relevan

Dengan kontrol yang diperbarui, organisasi dapat menilai ulang risiko dan ancaman sesuai konteks teknologi saat ini — termasuk cloud computing, otomasi proses, dan skema serangan ransomware yang terus berkembang.

Cakupan Keamanan yang Lebih Komprehensif

Revisi ini memperluas cakupan hingga mencakup keamanan siber dan privasi data secara lebih terintegrasi, tidak lagi terpisah-pisah sebagai inisiatif yang berdiri sendiri.

Implementasi yang Lebih Praktis

Bahasa kontrol yang lebih sederhana dan jelas mempermudah tim IT serta manajemen dalam memahami dan menerapkan setiap persyaratan, mengurangi kesalahan interpretasi saat audit.

Manajemen Risiko yang Lebih Proaktif

Alih-alih hanya bereaksi terhadap insiden yang sudah terjadi, kerangka kerja baru ini mendorong organisasi mengelola risiko keamanan informasi secara proaktif — termasuk deteksi dini terhadap potensi ancaman.

Langkah Persiapan bagi Perusahaan

  • Pastikan sertifikasi ISO 27001 perusahaan Anda sudah beralih ke versi 2022 — sertifikat 2013 sudah tidak berlaku sejak akhir masa transisi.
  • Lakukan gap analysis terhadap 93 kontrol baru, khususnya yang berkaitan dengan cloud security, threat intelligence, dan data masking.
  • Perbarui Statement of Applicability (SoA) sesuai pengelompokan 4 tema kontrol yang baru.
  • Latih ulang tim IT dan keamanan informasi terkait perubahan struktur dan istilah pada standar baru.

Butuh Bantuan Konsultan ISO 27001:2022?

Tim Konsultan ISO – sertifikat-iso.com siap membantu perusahaan Anda melakukan gap analysis, penyusunan dokumen, hingga pendampingan audit transisi maupun sertifikasi baru ISO 27001:2022, agar sistem keamanan informasi dan IT perusahaan Anda semakin kuat menghadapi ancaman siber masa kini.

Perbedaan ISO 27001:2013 dengan ISO 27001:2022

Perbedaan ISO 27001:2013 dengan ISO 27001:2022

Perbedaan ISO 27001:2013 dengan ISO 27001:2022

Perbedaan ISO 27001:2013 dengan ISO 27001:2022, ISO 27001 merupakan standar internasional yang diakui untuk sistem manajemen keamanan informasi (ISMS). Standar ini dirancang untuk membantu organisasi dalam mengelola keamanan aset informasi mereka secara sistematis dan efektif. Seiring dengan perkembangan teknologi dan ancaman keamanan informasi, ISO 27001 mengalami pembaruan untuk menyesuaikan dengan kebutuhan terbaru. Pembaruan terakhir dilakukan pada tahun 2022. Artikel ini akan mengulas perbedaan utama antara ISO 27001:2013 dengan ISO 27001:2022.

1. Perbedaan ISO 27001:2013 dengan ISO 27001:2022 pada Perubahan Struktur dan Terminologi

ISO 27001:2022 memperkenalkan beberapa perubahan dalam struktur dan terminologi yang digunakan dibandingkan dengan versi 2013. Standar ini sekarang lebih selaras dengan Annex SL, yang merupakan kerangka kerja untuk semua standar sistem manajemen ISO, sehingga memudahkan integrasi dengan standar ISO lainnya seperti ISO 9001 dan ISO 14001.

Contoh Perubahan:

1. Beberapa istilah yang digunakan dalam ISO 27001:2013 telah diperbarui atau digantikan dengan istilah baru yang lebih relevan.

Penyesuaian struktur bab untuk meningkatkan konsistensi dengan standar ISO lainnya.

2. Penambahan dan Penyesuaian Kontrol Keamanan

Salah satu perubahan signifikan dalam ISO 27001:2022 adalah revisi dan penambahan kontrol keamanan yang tercantum dalam Annex A. Kontrol-kontrol ini adalah langkah-langkah yang harus diimplementasikan oleh organisasi untuk mengamankan informasi mereka.

Perubahan Utama:

Penambahan Kontrol Baru: Beberapa kontrol baru telah ditambahkan untuk mencakup area keamanan yang sebelumnya tidak secara spesifik diatur dalam versi 2013. Ini termasuk kontrol untuk menangani keamanan cloud, keamanan perangkat mobile, dan ancaman yang berkembang seperti serangan siber.
Pengelompokan Ulang Kontrol: Kontrol-kontrol dalam Annex A telah dikelompokkan ulang ke dalam tema yang lebih relevan dan mudah dipahami, yang memudahkan organisasi dalam mengimplementasikannya.

3. Fokus yang Lebih Kuat pada Manajemen Risiko

ISO 27001:2022 memberikan penekanan yang lebih besar pada pendekatan berbasis risiko dalam manajemen keamanan informasi. Meskipun ISO 27001:2013 juga mengadopsi pendekatan berbasis risiko, versi 2022 memperjelas dan memperdalam persyaratan untuk identifikasi, evaluasi, dan penanganan risiko.

Penekanan Baru:

Peningkatan Panduan Manajemen Risiko: Versi 2022 memberikan panduan yang lebih terperinci tentang bagaimana organisasi harus mengidentifikasi dan mengevaluasi risiko keamanan informasi.
Integrasi Risiko Keamanan dalam Proses Bisnis: Ditekankan pentingnya mengintegrasikan manajemen risiko keamanan informasi ke dalam proses bisnis organisasi secara keseluruhan.

4. Penyesuaian Terhadap Teknologi Terbaru

Dengan perkembangan teknologi yang cepat, ISO 27001:2022 mencakup penyesuaian untuk menangani tantangan dan ancaman yang muncul dari penggunaan teknologi terbaru. Ini termasuk aspek keamanan yang terkait dengan teknologi cloud, Internet of Things (IoT), dan perangkat mobile.

Contoh Penyesuaian:

Keamanan Cloud: Standar baru memberikan panduan lebih spesifik tentang bagaimana mengamankan lingkungan cloud.
Perangkat Mobile dan IoT: Ada kontrol baru yang berfokus pada pengamanan perangkat mobile dan IoT yang semakin umum digunakan dalam lingkungan bisnis.

5. Peningkatan Dokumentasi dan Bukti Kepatuhan

ISO 27001:2022 menekankan pentingnya dokumentasi yang tepat dan bukti kepatuhan yang kuat untuk menunjukkan bahwa sistem manajemen keamanan informasi berjalan efektif.

Dokumentasi yang Ditingkatkan:

Peningkatan Persyaratan Dokumentasi: Ada peningkatan dalam persyaratan dokumentasi untuk memastikan bahwa semua langkah keamanan yang diambil dapat diaudit dan diverifikasi.
Pelaporan dan Audit Internal: Organisasi didorong untuk meningkatkan frekuensi dan kualitas audit internal serta pelaporan keamanan informasi.

Pembaruan dari ISO 27001:2013 ke ISO 27001:2022 mencerminkan kebutuhan untuk menyesuaikan dengan lingkungan keamanan informasi yang semakin kompleks dan dinamis. Perubahan ini memberikan panduan yang lebih jelas dan komprehensif bagi organisasi dalam mengelola keamanan informasi mereka. Dengan mengadopsi standar terbaru, organisasi dapat memastikan bahwa mereka tidak hanya mematuhi peraturan yang berlaku tetapi juga melindungi aset informasi mereka dengan lebih efektif.

Mengapa Sertifikasi ISO 27001:2022 Penting untuk Keamanan Informasi Bisnis Anda

Smartphone dengan gembok sebagai simbol keamanan data

Sertifikasi ISO 27001:2022

Kemanan informasi adalah aspek vital dalam bisnis modern. Ancaman terhadap keamanan data dan informasi bisnis semakin meningkat dengan perkembangan teknologi. Oleh karena itu, organisasi harus mengambil langkah-langkah proaktif untuk melindungi data dan informasi yang mereka miliki. Salah satu cara terbaik untuk mencapai ini adalah melalui sertifikasi ISO 27001:2022.

Apa Itu ISO 27001:2022?

ISO 27001:2022 adalah sebuah standar internasional yang berfokus pada manajemen keamanan informasi. Standar ini memberikan panduan yang komprehensif dan sistematis untuk mengidentifikasi, mengelola, dan mengurangi risiko terkait keamanan informasi. Ini adalah revisi dari ISO 27001:2013 dan menggambarkan praktik terbaik terkait keamanan informasi yang relevan dengan era digital yang terus berkembang.

Keuntungan Sertifikasi ISO 27001:2022

1. Perlindungan Terhadap Ancaman

Dengan sertifikasi ISO 27001:2022, organisasi dapat mengidentifikasi dan mengurangi risiko keamanan informasi. Hal ini mencakup perlindungan terhadap ancaman siber, pelanggaran data, dan serangan lainnya yang dapat mengancam integritas, kerahasiaan, dan ketersediaan informasi bisnis.

2. Kepatuhan Hukum dan Peraturan

ISO 27001 membantu organisasi mematuhi peraturan keamanan data yang berlaku. Ini penting, terutama dengan munculnya undang-undang privasi data seperti GDPR (General Data Protection Regulation) yang ketat.

3. Peningkatan Kepercayaan Pelanggan

Sertifikasi ini membantu dalam meningkatkan kepercayaan pelanggan. Ketika pelanggan tahu bahwa bisnis Anda telah mengambil langkah-langkah serius dalam melindungi informasi mereka, mereka akan merasa lebih nyaman berbisnis dengan Anda.

4. Manajemen Risiko yang Lebih Baik

ISO 27001 membantu organisasi mengidentifikasi dan mengelola risiko keamanan informasi secara sistematis. Ini memungkinkan manajemen risiko yang lebih efektif dan pengambilan keputusan yang lebih baik.

5. Efisiensi Operasional

Dengan standar prosedur yang jelas dan dokumentasi yang sesuai dengan ISO 27001, operasional bisnis menjadi lebih efisien. Proses keamanan informasi yang baik mengurangi gangguan dan kerugian waktu yang disebabkan oleh serangan atau pelanggaran keamanan.

6. Keunggulan Bersaing

Sertifikasi ISO 27001 memberikan keunggulan kompetitif. Ini dapat membantu organisasi dalam memenangkan proyek dan kontrak yang membutuhkan standar keamanan yang tinggi.

Bagaimana Mendapatkan Sertifikasi ISO 27001:2022?

Pemahaman Standar: Penting untuk memahami standar ISO 27001:2022 secara mendalam. Anda dapat melibatkan konsultan atau pelatihan internal untuk membantu Anda memahami persyaratan standar.

Penilaian Awal: Lakukan penilaian awal terhadap sistem keamanan informasi Anda untuk mengidentifikasi kelemahan dan potensi risiko.

Pengembangan Kebijakan dan Prosedur: Implementasikan kebijakan dan prosedur keamanan informasi sesuai dengan standar ISO 27001:2022.

Audit Internal: Lakukan audit internal untuk memastikan bahwa sistem keamanan informasi sesuai dengan standar.

Audit Eksternal: Dapatkan layanan dari lembaga sertifikasi independen yang akan melakukan audit eksternal untuk memberikan sertifikasi ISO 27001.

Pemeliharaan dan Perbaikan: Pastikan untuk memelihara sistem keamanan informasi dan terus memperbaikinya sesuai dengan perkembangan teknologi dan risiko yang baru muncul.

Kesimpulan

Sertifikasi ISO 27001:2022 adalah langkah penting untuk meningkatkan keamanan informasi dalam bisnis Anda. Ini membantu dalam melindungi data bisnis, memenuhi peraturan yang berlaku, meningkatkan kepercayaan pelanggan, dan mengurangi risiko yang dapat mengancam bisnis Anda. Dengan menerapkan standar ini, organisasi dapat menjadi lebih tangguh dan siap menghadapi tantangan keamanan informasi di era digital ini. Jadi, pertimbangkan untuk mendapatkan sertifikasi ISO 27001:2022 sebagai investasi dalam keberlangsungan bisnis Anda.

Training Konsultasi Sertifikasi ISO 27001 2022 hubungi Kami GMCI HP/WA 0812 10 9 10 329

email budiwibowo.gmci.com

ISO 27001:2013  Sertifikasi

ISO 27001 2013 Sertifikasi Training

ISO 27001 2013 Sertifikasi Training

ISO 27001:2013 Sertifikasi

Sertifikasi ISO 27001:2013  memastikan bahwa organisasi Anda memiliki proses yang diperlukan untuk melindungi datanya dari ancaman dunia maya.

ISO 27001:2013  adalah standar internasional untuk sistem manajemen keamanan informasi (ISMS). Ini memberikan panduan tentang bagaimana organisasi harus mengelola aset TI mereka dan memastikan bahwa aset tersebut dilindungi dari akses, penggunaan, pengungkapan, modifikasi, gangguan, atau penghancuran yang tidak sah.

Apa Arti Sertifikat ISO 27001:2013 Bagi Bisnis Saya?

Jika Anda ingin meningkatkan postur keamanan siber bisnis Anda, maka sertifikasi ISO 27001 adalah yang perlu Anda lakukan sekarang. Standar yang diakui secara internasional ini membantu bisnis mematuhi peraturan yang mengharuskan mereka untuk melindungi data pelanggan yang sensitif.

Apakah Informasi?

Informasi adalah aset yang, seperti bisnis penting lainnya aset, memiliki nilai bagi organisasi dan akibatnya perlu dilindungi dengan tepat
Pertama, penting untuk dicatat bahwa nama lengkap ISO 27001:2013  adalah “ISO/IEC 27001 – Teknologi informasi – Teknik keamanan – Sistem manajemen keamanan informasi – Persyaratan.”
Ini adalah standar internasional terkemuka yang berfokus pada keamanan informasi, diterbitkan oleh Organisasi Internasional untuk Standardisasi (ISO), dalam kemitraan dengan Komisi Elektroteknik Internasional (IEC). Keduanya merupakan organisasi internasional terkemuka yang mengembangkan standar internasional.
ISO-27001 adalah serangkaian standar yang dikembangkan khusus untuk menangani keamanan informasi: seri ISO/IEC 27000.

Kerangka kerja ISO dan tujuan ISO 27001 tahun 2013

Kerangka kerja ISO adalah kombinasi dari kebijakan dan proses untuk digunakan organisasi. ISO 27001:2013  menyediakan kerangka kerja untuk membantu organisasi, dari berbagai ukuran atau industri apa pun, untuk melindungi informasi mereka dengan cara yang sistematis dan hemat biaya, melalui penerapan Sistem Manajemen Keamanan Informasi (ISMS).
Mengapa ISO 27001:2013  penting?
Standar tidak hanya memberi perusahaan pengetahuan yang diperlukan untuk melindungi informasi mereka yang paling berharga, tetapi perusahaan juga dapat memperoleh sertifikasi terhadap ISO 27001:2013  dan, dengan cara ini, membuktikan kepada pelanggan dan mitranya bahwa standar tersebut melindungi data mereka.
Individu juga bisa mendapatkan sertifikasi ISO 27001  dengan mengikuti kursus dan lulus ujian dan, dengan cara ini, membuktikan keterampilan mereka kepada calon pemberi kerja.
Karena merupakan standar internasional, ISO 27001  mudah dikenali di seluruh dunia, meningkatkan peluang bisnis bagi organisasi dan profesional.

Apa 3 tujuan keamanan ISO 27001:2013?

Tujuan dasar ISO 27001:2013  adalah untuk melindungi tiga aspek informasi:
• Kerahasiaan: hanya orang yang berwenang yang memiliki hak untuk mengakses informasi.
• Integritas: hanya orang/karyawan yang berwenang yang bisa mengubah informasi.
• Availability: informasi harus dapat diakses oleh orang yang berwenang kapan pun dibutuhkan.

Apa itu ISMS?

Sistem Manajemen Keamanan Informasi (ISMS) adalah seperangkat aturan yang perlu dibuat oleh perusahaan untuk:
1. mengidentifikasi pemangku kepentingan dan harapan mereka terhadap perusahaan dalam hal keamanan informasi
2. mengidentifikasi risiko mana yang ada untuk informasi tersebut
3. menentukan kontrol (pengamanan) dan metode mitigasi lainnya untuk memenuhi harapan yang teridentifikasi dan menangani risiko
4. menetapkan tujuan yang jelas tentang apa yang perlu dicapai dengan keamanan informasi
5. menerapkan semua kontrol dan metode penanganan risiko lainnya
6. mengukur secara terus-menerus apakah pengendalian yang diterapkan berjalan seperti yang diharapkan
7. melakukan perbaikan terus-menerus untuk membuat seluruh SMKI bekerja lebih baik
Kumpulan aturan ini dapat dituliskan dalam bentuk kebijakan, prosedur, dan jenis dokumen lainnya, atau dapat berupa proses dan teknologi yang sudah mapan yang tidak didokumentasikan. ISO 27001  mendefinisikan dokumen mana yang diperlukan, yaitu, yang harus ada minimal.

Mengapa kita membutuhkan SMKI?

Ada empat manfaat bisnis penting yang dapat dicapai perusahaan dengan penerapan standar keamanan informasi ini:
Mematuhi persyaratan hukum – semakin banyak undang-undang, peraturan, dan persyaratan kontrak yang terkait dengan keamanan informasi, dan kabar baiknya adalah sebagian besar dapat diselesaikan dengan menerapkan ISO 27001:2013  – standar ini memberi Anda metodologi yang sempurna untuk mematuhi mereka semua.
Raih keunggulan kompetitif – jika perusahaan Anda mendapatkan sertifikasi dan pesaing Anda tidak, Anda mungkin memiliki keunggulan dibandingkan mereka di mata pelanggan yang sensitif dalam menjaga keamanan informasi mereka.
Biaya lebih rendah – filosofi utama ISO 27001:2013  adalah untuk mencegah terjadinya insiden keamanan – dan setiap insiden, besar atau kecil, membutuhkan biaya. Oleh karena itu, dengan mencegahnya, perusahaan Anda akan menghemat cukup banyak uang. Dan hal terbaik dari semuanya – investasi dalam ISO 27001:2013  jauh lebih kecil daripada penghematan biaya yang akan Anda capai.
Organisasi yang lebih baik – biasanya, perusahaan yang berkembang pesat tidak memiliki waktu untuk berhenti dan menentukan proses dan prosedur mereka – sebagai akibatnya, seringkali karyawan tidak tahu apa yang perlu dilakukan, kapan, dan oleh siapa. Implementasi ISO 27001:2013  membantu mengatasi situasi seperti itu, karena mendorong perusahaan untuk menuliskan proses utama mereka (bahkan yang tidak terkait dengan keamanan), memungkinkan mereka untuk mengurangi waktu yang hilang oleh karyawan mereka.

Bagaimana cara kerja ISO 27001:2013 ?

Fokus ISO 27001:2013  adalah untuk melindungi kerahasiaan, integritas, dan ketersediaan informasi dalam suatu perusahaan. Hal ini dilakukan dengan mencari tahu masalah potensial apa yang bisa terjadi pada informasi (yaitu, penilaian risiko), dan kemudian menentukan apa yang perlu dilakukan untuk mencegah masalah tersebut terjadi (yaitu, mitigasi risiko atau perlakuan risiko).
Oleh karena itu, filosofi utama ISO 27001:2013  didasarkan pada proses pengelolaan risiko: mencari tahu di mana risikonya, dan kemudian menanganinya secara sistematis, melalui penerapan kontrol keamanan (atau pengamanan).

1 2