Perbandingan Lengkap ISO 9001:2015 vs ISO 9001:2026: Apa Saja Perubahannya?
Checklist sistem manajemen mutu

ISO 9001 adalah standar internasional untuk sistem manajemen mutu (QMS) yang telah menjadi acuan global bagi jutaan organisasi. Seiring perkembangan kebutuhan bisnis, teknologi, dan isu keberlanjutan, ISO 9001:2026 dirancang untuk menggantikan versi sebelumnya, yaitu ISO 9001:2015. Artikel ini menyajikan perbandingan lengkap antara kedua versi, serta perubahan penting yang harus Anda ketahui untuk menyiapkan organisasi Anda.
ISO 9001:2026

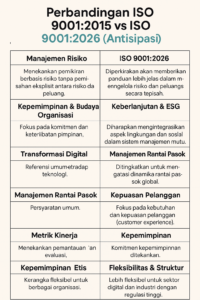
Berikut adalah versi dalam bentuk paragraf dari Tabel Perbandingan ISO 9001:2015 vs ISO 9001:2026 (Antisipasi):

Dalam aspek manajemen risiko, ISO 9001:2015 menekankan pendekatan berbasis risiko tanpa pemisahan yang eksplisit antara risiko dan peluang. Sebaliknya, ISO 9001:2026 diperkirakan akan memberikan panduan yang lebih jelas untuk mengelola risiko dan peluang secara terpisah. Dari sisi kepemimpinan dan budaya organisasi, versi 2015 menekankan pada komitmen serta keterlibatan pimpinan, sementara versi 2026 diharapkan mencakup pembinaan budaya mutu dan kepemimpinan yang etis.

Dalam hal keberlanjutan dan ESG (Environmental, Social, and Governance), ISO 9001:2015 belum membahas secara eksplisit isu-isu keberlanjutan. ISO 9001:2026 diproyeksikan akan mengintegrasikan aspek lingkungan dan sosial ke dalam sistem manajemen mutu. Pada aspek transformasi digital, versi 2015 hanya memberikan referensi umum terhadap teknologi, sedangkan versi 2026 difokuskan pada digitalisasi, otomatisasi, dan pemanfaatan kecerdasan buatan dalam proses mutu.

Untuk manajemen rantai pasok, ISO 9001:2015 memiliki persyaratan yang bersifat umum, sementara ISO 9001:2026 dirancang untuk meningkatkan kemampuan dalam menghadapi dinamika global supply chain. Dalam konteks kepuasan pelanggan, versi 2015 berfokus pada pemenuhan kebutuhan dan harapan pelanggan. Versi 2026 memperluas cakupan ke seluruh pengalaman pelanggan (customer experience).

Terkait metrik kinerja, ISO 9001:2015 menekankan pentingnya pemantauan dan evaluasi. ISO 9001:2026 membawa pendekatan baru dengan metrik yang lebih terdefinisi dan berorientasi pada hasil. Aspek kepemimpinan etis juga mendapat perhatian lebih besar dalam versi terbaru, di mana ISO 9001:2015 menekankan komitmen pimpinan, sedangkan ISO 9001:2026 menambahkan penekanan pada etika, akuntabilitas, dan integritas.

Terakhir, dalam hal fleksibilitas dan struktur, ISO 9001:2015 sudah menawarkan kerangka yang fleksibel untuk berbagai tipe organisasi. Namun, ISO 9001:2026 memberikan fleksibilitas lebih besar terutama untuk sektor digital dan industri dengan regulasi tinggi.

Perubahan Kunci dalam ISO 9001:2026
Manajemen Risiko yang Lebih Terstruktur
ISO 9001:2026 akan membedakan antara risiko dan peluang secara lebih eksplisit, serta memperkenalkan pendekatan risk-based management yang lebih mendalam.

Kepemimpinan dan Budaya Etis
Fokus baru pada kepemimpinan etis dan budaya mutu akan menjadi bagian penting dalam sistem manajemen.

Integrasi ESG dan Keberlanjutan
Versi baru ini akan mendorong organisasi untuk menyelaraskan tujuan mutu dengan tanggung jawab lingkungan dan sosial.

Transformasi Digital dan Teknologi
Digitalisasi, otomatisasi, dan AI akan menjadi elemen penting, terutama untuk menjaga integritas data dan efisiensi operasional.

Manajemen Rantai Pasok yang Adaptif
ISO 9001:2026 akan membantu organisasi menghadapi ketidakpastian dalam rantai pasok global dengan persyaratan yang lebih kuat.

Pengalaman Pelanggan
Tidak hanya kepuasan, tetapi seluruh perjalanan pelanggan akan diperhatikan dalam evaluasi kualitas layanan dan produk.

ISO 9001:2026 menawarkan pembaruan strategis yang mencerminkan dinamika bisnis modern—dari digitalisasi hingga keberlanjutan. Organisasi yang ingin tetap kompetitif dan patuh terhadap standar mutu internasional harus mulai bersiap sejak dini. Mulailah dengan meninjau ulang proses, kebijakan, dan budaya perusahaan Anda untuk menyesuaikan dengan arah baru ISO 9001:2026.

???? Siapkan Organisasi Anda Sekarang
Evaluasi sistem manajemen mutu Anda saat ini.

Libatkan pimpinan dalam pelatihan kepemimpinan etis.

Integrasikan aspek ESG ke dalam kebijakan mutu Anda.

Adopsi teknologi digital untuk otomasi dan pemantauan real-time.

Dengan mempersiapkan perubahan ini lebih awal, organisasi Anda dapat melakukan transisi ke ISO 9001:2026 secara mulus dan efektif.
Cara Upgrade Sertifikasi dari ISO 9001:2015 ke ISO 9001:2026

Checklist sistem manajemen mutu

Cara Upgrade Sertifikasi dari ISO 9001:2015 ke ISO 9001:2026

Cara Upgrade ISO 9001 2026

ISO 9001:2026 resmi diluncurkan sebagai pembaruan dari ISO 9001:2015. Standar sistem manajemen mutu terbaru ini dirancang untuk menghadapi tantangan era digital, perubahan ekspektasi pelanggan, dan tuntutan keberlanjutan. Jika perusahaan Anda telah tersertifikasi  9001:2015, saatnya bersiap untuk upgrade ke versi terbaru agar tetap kompetitif dan relevan.
Mengapa Harus Upgrade ke ISO 9001:2026?
Mengakomodasi Teknologi Digital dan AI

Penekanan pada Keberlanjutan dan ESG

Peningkatan Fokus pada Risiko dan Peluang Masa Depan

Kesiapan Menghadapi Perubahan Cepat di Pasar Global

Peningkatan Keterlibatan Stakeholder

Perbedaan Kunci ISO 9001:2015 dan ISO 9001:2026
Elemen ISO 9001:2015 ISO 9001:2026
Fokus Risiko Terbatas pada risiko mutu Menekankan risiko strategis dan ESG
Teknologi Tidak secara eksplisit Memasukkan digitalisasi dan AI
Keberlanjutan Opsional Terkait dengan ekspektasi pelanggan
Pemangku Kepentingan Fokus pada pelanggan Luas: pelanggan, karyawan, investor, dll

Langkah-Langkah Upgrade ke ISO 9001:2026
1. Pahami Perubahan Standar
Pelajari konten ISO 9001:2026, terutama bagian yang diperbarui seperti manajemen risiko, digitalisasi, keberlanjutan, dan keterlibatan stakeholder.

2. Lakukan Gap Analysis
Identifikasi kesenjangan antara sistem manajemen mutu saat ini (ISO 9001:2015) dengan persyaratan ISO 9001:2026.

3. Perbarui Dokumen Sistem Mutu
Sesuaikan kebijakan, prosedur, dan form mutu sesuai klausul terbaru. Contoh:

Penambahan analisis risiko ESG

Penilaian dampak digitalisasi pada proses bisnis

4. Pelatihan dan Sosialisasi
Latih manajemen dan tim internal tentang perubahan yang ada. Pastikan semua pihak memahami dampaknya pada peran dan tanggung jawab mereka.

5. Lakukan Audit Internal
Evaluasi kesiapan implementasi standar baru. Audit ini penting sebelum audit eksternal dilakukan oleh badan sertifikasi.

6. Tinjauan Manajemen
Lakukan rapat tinjauan manajemen yang melibatkan topik-topik baru seperti inovasi, keberlanjutan, dan digitalisasi proses.

7. Hubungi Badan Sertifikasi
Koordinasikan jadwal upgrade audit dengan badan sertifikasi Anda. Proses ini bisa digabungkan dengan audit surveilan reguler.

Waktu Transisi ISO 9001:2026
Biasanya ISO memberikan waktu transisi 3 tahun sejak tanggal rilis standar. Selama masa transisi ini, sertifikasi ISO 9001:2015 masih berlaku namun tidak bisa diperpanjang setelah batas akhir.

???? Langkah-Langkah Upgrade ke ISO 9001:2026 (Detil)
1. Pahami Perubahan pada ISO 9001:2026
Tujuan: Mengetahui apa yang berubah agar tidak salah arah saat implementasi.

Tindakan:

Unduh dan baca dokumen ISO 9001:2026 (resmi dari ISO atau badan sertifikasi).

Ikuti pelatihan interpretasi ISO 9001:2026.

Pahami isu-isu utama seperti:

Digitalisasi dan AI dalam konteks mutu

ESG (Environmental, Social, Governance)

Manajemen risiko strategis

Keterlibatan pemangku kepentingan

Adaptabilitas terhadap perubahan cepat

2. Lakukan Gap Analysis
Tujuan: Mengukur kesenjangan antara sistem saat ini dan yang diharuskan oleh ISO 9001:2026.

Tindakan:

Gunakan checklist per klausal ISO 9001:2026.

Libatkan fungsi manajemen mutu dan proses-proses kunci.

Dokumentasikan setiap perbedaan dan nilai tingkat kepatuhan saat ini.

Hasil gap analysis akan menjadi dasar Rencana Aksi (Action Plan).

Contoh hasil gap:

Klausal ISO 9001:2026 Status Saat Ini Tindakan Perbaikan
4.2 Kepentingan Stakeholder Belum terdokumentasi Buat daftar stakeholder dan analisis kebutuhan mereka
6.1 Risiko ESG Belum ada Integrasikan risiko ESG dalam perencanaan mutu

3. Rancang dan Perbarui Dokumen Sistem Manajemen Mutu
Tujuan: Menyesuaikan seluruh dokumentasi dengan standar baru.

Tindakan:

Tinjau dan revisi kebijakan mutu untuk mencakup aspek keberlanjutan dan digitalisasi.

Perbarui prosedur seperti:

Analisis risiko (termasuk risiko ESG & digital)

Kaji ulang persyaratan pelanggan dan stakeholder

Prosedur pengelolaan data dan keamanan informasi

Pastikan format dan bahasa dokumen sesuai konteks ISO 9001:2026.

4. Pelatihan dan Peningkatan Kompetensi Tim
Tujuan: Menyelaraskan pemahaman seluruh pihak terhadap standar baru.

Tindakan:

Adakan pelatihan internal (bisa inhouse atau eksternal).

Fokus pada peran manajer, auditor internal, dan pemilik proses.

Materi pelatihan mencakup:

Pemahaman konteks organisasi

Analisis risiko strategis & ESG

Penggunaan data dalam pengambilan keputusan mutu

5. Laksanakan Implementasi Perubahan
Tujuan: Memastikan bahwa semua perubahan terdokumentasi benar-benar diterapkan.

Tindakan:

Terapkan prosedur baru secara bertahap.

Catat bukti implementasi, seperti:

Formulir analisis stakeholder

Bukti pelatihan karyawan

Notulen tinjauan risiko ESG

Gunakan sistem monitoring (misalnya dashboard KPI mutu) untuk menilai efektivitas.

6. Audit Internal terhadap ISO 9001:2026
Tujuan: Menguji apakah sistem yang baru telah memenuhi persyaratan ISO 9001:2026.

Tindakan:

Perbarui daftar periksa (checklist) auditor internal sesuai versi 2026.

Laksanakan audit pada semua area: dokumen, wawancara, observasi.

Identifikasi NC (Nonconformities) atau OFI (Opportunities for Improvement).

Tindaklanjuti hasil audit dengan tindakan korektif.

7. Tinjauan Manajemen (Management Review)
Tujuan: Menilai kesiapan organisasi sebelum audit sertifikasi upgrade.

Tindakan:

Bahas semua topik baru sesuai ISO 9001:2026, seperti:

Perubahan isu internal-eksternal

Penilaian risiko & peluang baru

Hasil audit internal

Kebutuhan pelatihan lanjutan

Pastikan semua keputusan terdokumentasi.

8. Koordinasi dengan Badan Sertifikasi
Tujuan: Menjadwalkan audit transisi dan memperoleh sertifikat ISO 9001:2026.

Tindakan:

Hubungi badan sertifikasi Anda untuk pengaturan upgrade.

Siapkan dokumen dan bukti implementasi yang diminta auditor.

Audit bisa dilakukan bersamaan dengan audit surveilan rutin atau terpisah.

Setelah lulus audit, Anda akan mendapatkan sertifikat ISO 9001:2026.

???? Catatan Tambahan:
Waktu transisi resmi: ISO memberi waktu ±3 tahun dari tanggal rilis standar untuk transisi.

Rekomendasi: Jangan menunggu mendekati tenggat waktu agar tidak terburu-buru.

Saran: Gunakan konsultan berpengalaman (GMCI) untuk percepatan atau efisiensi proses.

Tips Sukses Upgrade Sertifikasi
Gunakan jasa konsultan berpengalaman

Fokus pada nilai tambah bukan hanya kepatuhan

Libatkan top manajemen secara aktif

Dokumentasikan seluruh proses perubahan

Upgrade dari ISO 9001:2015 ke ISO 9001:2026 bukan hanya soal memenuhi regulasi, tetapi juga soal transformasi organisasi menuju era yang lebih berkelanjutan, digital, dan responsif terhadap perubahan pasar. Mulailah persiapan sekarang dan jadikan sertifikasi ini sebagai alat strategis untuk pertumbuhan bisnis jangka panjang.

Apa Saja yang Baru dalam ISO 9001:2026

Cara Upgrade ISO 9001 2026

Apa Saja yang Baru dalam ISO 9001:2026? Ini Perbedaan Penting dari ISO 9001:2015

???? Pendahuluan
ISO 9001 adalah standar internasional untuk sistem manajemen mutu (QMS) yang paling banyak diadopsi di dunia. Setelah hampir satu dekade, versi ISO 9001:2026 akan menggantikan ISO 9001:2015. Apa saja yang berubah? Mengapa perusahaan Anda harus bersiap sejak sekarang?

⚙️ 1. Fokus Lebih Kuat pada Organizational Resilience
Apa yang baru?
ISO 9001:2026 menambahkan elemen resiliensi organisasi, menekankan ketahanan jangka panjang dalam menghadapi gangguan dan krisis.

Implikasi:
Organisasi perlu mengidentifikasi risiko strategis dan merancang sistem yang adaptif, bukan hanya untuk kualitas produk, tapi juga untuk keberlangsungan bisnis.

???? 2. Penekanan pada Sustainability & ESG (Environmental, Social, Governance)
Perubahan utama:
Sustainability kini menjadi bagian penting dalam sistem mutu. ISO 9001:2026 menyesuaikan dengan tren global, seperti Net Zero Emission, tanggung jawab sosial, dan keberlanjutan rantai pasok.

Manfaat:
Organisasi yang patuh akan lebih mudah menjawab permintaan pasar internasional dan audit keberlanjutan.

???? 3. Integrasi Lebih Kuat dengan Transformasi Digital
Apa yang berubah?
ISO 9001:2026 mengakui pentingnya teknologi digital, seperti cloud, AI, dan otomatisasi dalam mendukung kualitas.

Fokus baru:

Keamanan data mutu

Efisiensi sistem digital

Pemanfaatan data untuk peningkatan berkelanjutan (data-driven QMS)

???? 4. Penyempurnaan Konteks Organisasi dan Stakeholder Engagement
Apa yang diperjelas?
Konteks organisasi diperluas agar mencakup lebih banyak pihak berkepentingan, termasuk pelanggan digital, komunitas, dan investor.

Relevansi bisnis:
Perusahaan diminta memperjelas bagaimana mereka memahami kebutuhan stakeholder dan mengintegrasikannya ke dalam sistem mutu.

???? 5. Pembaruan Terminologi dan Struktur Dokumen
Perubahan teknis:

Beberapa istilah disesuaikan dengan ISO Harmonized Structure (Annex L).

Penggunaan bahasa yang lebih fleksibel untuk menyesuaikan semua jenis organisasi.

✅ Kesimpulan: Siapkan Diri Mulai Sekarang
ISO 9001:2026 bukan hanya revisi kosmetik—melainkan transformasi agar standar kualitas selaras dengan era baru: resiliensi, keberlanjutan, dan digitalisasi. Mulailah dengan:

Gap Analysis ISO 9001:2026

Pelatihan internal

Update dokumentasi dan kebijakan mutu

???? FAQ: Pertanyaan Umum tentang ISO 9001:2026
Q: Apakah ISO 9001:2015 masih berlaku?
A: Ya, tetapi akan digantikan setelah masa transisi sekitar 2–3 tahun setelah ISO 9001:2026 diterbitkan resmi.

Q: Apakah perlu sertifikasi ulang?
A: Ya, organisasi perlu melakukan upgrade sistem dan audit transisi ke versi terbaru.

Q: Kapan ISO 9001:2026 resmi diberlakukan?
A: Diperkirakan akan dirilis secara final pada pertengahan 2026.

Penjelasan Singkat dan Contoh Penerapan :

???? 1. Fokus Baru: Organizational Resilience
???? Apa Itu?
ISO 9001:2026 memperkenalkan resiliensi organisasi sebagai elemen kunci. Tidak cukup hanya memenuhi standar kualitas; organisasi sekarang harus tahan terhadap krisis dan perubahan.

???? Contoh Implementasi:
Perusahaan logistik membuat prosedur darurat terhadap gangguan pasokan karena bencana alam.

Rumah sakit menambahkan protokol mutu untuk menghadapi pandemi (misal, SOP isolasi, ketersediaan APD).

Pabrik otomotif memiliki rencana pemulihan sistem produksi jika ada gangguan rantai pasok chip semikonduktor.

???? 2. Penambahan Alinea Khusus Sustainability & ESG
???? Apa yang Berubah?
ISO 9001:2026 kini selaras dengan agenda global: sustainability, Net Zero Emission, dan ESG (Environmental, Social, Governance).

???? Contoh Implementasi:
Pabrik tekstil mencatat penggunaan air dan energi dalam proses pewarnaan untuk mengurangi dampak lingkungan.

Perusahaan retail melibatkan pemasok lokal yang bersertifikat ramah lingkungan.

Startup digital membuat kebijakan kerja hybrid yang mendukung keseimbangan hidup-karyawan (social governance).

????️ 3. Transformasi Digital Jadi Komponen Utama
???? Perubahan:
ISO 9001:2026 mendukung integrasi sistem mutu dengan teknologi digital, termasuk AI, IoT, dan cloud.

???? Contoh Implementasi:
Perusahaan makanan menggunakan sistem real-time monitoring suhu gudang dengan sensor IoT → otomatis kirim alert bila suhu menyimpang.

Klinik mencatat keluhan pelanggan melalui chatbot yang langsung masuk sistem CRM → ditindaklanjuti sesuai prosedur keluhan mutu.

Pabrik elektronik menyimpan data inspeksi kualitas di cloud, sehingga audit dapat dilakukan secara digital.

???? 4. Peningkatan Fokus pada Stakeholder & Konteks Organisasi
???? Apa yang Ditambah?
Evaluasi kebutuhan dan harapan stakeholder kini lebih luas, bukan hanya pelanggan tapi juga komunitas, regulator, dan investor.

???? Contoh Implementasi:
Pabrik pengolahan air melibatkan komunitas lokal dalam program pelatihan penghematan air.

Perusahaan fintech memperhitungkan regulasi OJK sebagai bagian dari konteks eksternal dan customer trust sebagai ekspektasi stakeholder.

Perusahaan ekspor-impor menjadikan nilai tukar mata uang dan peraturan bea cukai sebagai bagian dari konteks risiko eksternal.

???? 5. Pembaruan Terminologi dan Struktur
???? Apa Perbedaannya?
Penyesuaian dengan Annex L (struktur harmonisasi ISO).

Istilah seperti “produk dan jasa” lebih eksplisit membedakan layanan dari produk fisik.

Penekanan pada outcome-based quality management, bukan hanya pemenuhan prosedur.

???? Contoh Implementasi:
Konsultan pendidikan menyusun indikator mutu berdasarkan hasil pembelajaran siswa, bukan hanya kelengkapan dokumen.

Pabrik mengubah KPI dari jumlah produk cacat ke jumlah keluhan pelanggan → karena fokusnya bergeser ke dampak terhadap konsumen.

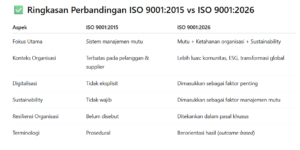
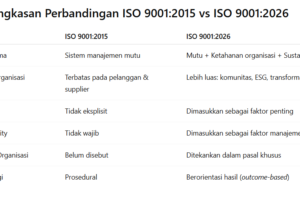
✅ Ringkasan Perbandingan ISO 9001:2015 vs ISO 9001:2026
Aspek ISO 9001:2015 ISO 9001:2026
Fokus Utama Sistem manajemen mutu Mutu + Ketahanan organisasi + Sustainability
Konteks Organisasi Terbatas pada pelanggan & supplier Lebih luas: komunitas, ESG, transformasi global
Digitalisasi Tidak eksplisit Dimasukkan sebagai faktor penting
Sustainability Tidak wajib Dimasukkan sebagai faktor manajemen mutu
Resiliensi Organisasi Belum disebut Ditekankan dalam pasal khusus
Terminologi Prosedural Berorientasi hasil (outcome-based)

???? Rekomendasi Langkah untuk Organisasi
Lakukan Gap Analysis
Bandingkan sistem ISO 9001:2015 Anda dengan persyaratan baru ISO 9001:2026.

Revisi Dokumen Mutu
Tambahkan klausul tentang keberlanjutan, stakeholder baru, dan ketahanan proses.

Latih Tim
Lakukan pelatihan terhadap perubahan utama standar baru kepada seluruh tim manajemen dan auditor internal.

Uji Sistem Baru melalui Audit Internal
Fokus pada dampak, bukan sekadar pemenuhan prosedur.

Pelatihan ISO 31000:2018 – Panduan Lengkap Manajemen Risiko Terbaru

Infografis manajemen risiko bisnis

Pelatihan ISO 31000:2018 – Panduan Lengkap Manajemen Risiko Terbaru
Keyword utama: pelatihan ISO 31000:2018, manajemen risiko, training ISO 31000, kursus ISO 31000 terbaru, sertifikasi manajemen risiko

Apa Itu ISO 31000:2018?
ISO 31000:2018 adalah standar internasional yang memberikan pedoman umum untuk manajemen risiko. Standar ini digunakan oleh berbagai organisasi untuk mengidentifikasi, menilai, dan memitigasi risiko yang dapat menghambat pencapaian tujuan.

Revisi 2018 ini menyempurnakan versi sebelumnya dengan pendekatan yang lebih fleksibel, prinsip yang diperkuat, dan integrasi manajemen risiko dalam pengambilan keputusan strategis.

Mengapa Pelatihan ISO 31000:2018 Penting?
Pelatihan ISO 31000:2018 sangat penting bagi organisasi dan individu yang ingin:

✅ Meningkatkan pemahaman tentang prinsip dan kerangka kerja manajemen risiko

✅ Menerapkan pendekatan proaktif terhadap risiko bisnis

✅ Memastikan kepatuhan terhadap standar tata kelola dan regulasi

✅ Mengintegrasikan manajemen risiko dalam proses bisnis

Siapa yang Harus Mengikuti Pelatihan Ini?
Pelatihan ini relevan untuk berbagai sektor dan posisi, termasuk:

Manajer risiko / risk officer

Auditor internal dan eksternal

Kepala divisi atau manajer proyek

Konsultan manajemen

Pimpinan organisasi atau pengambil keputusan

Materi yang Dibahas dalam Pelatihan ISO 31000:2018
Berikut topik inti dalam pelatihan:

Prinsip Manajemen Risiko

Kerangka Kerja Manajemen Risiko

Proses Manajemen Risiko: Identifikasi, Analisis, Evaluasi, Penanganan

Monitoring dan Review Risiko

Komunikasi dan Konsultasi Risiko

Studi Kasus dan Aplikasi di Berbagai Industri

Manfaat Mengikuti Pelatihan ISO 31000:2018
???? Memahami standar manajemen risiko terkini yang berlaku secara global

???? Memperkuat ketahanan organisasi terhadap ancaman dan ketidakpastian

???? Mendukung pengambilan keputusan berbasis risiko

???? Meningkatkan kredibilitas profesional dengan sertifikat kompetensi

Format dan Durasi Pelatihan
Durasi: 1–2 hari (tergantung level pelatihan: awareness, implementer, lead risk manager)

Format: Online / Offline / In-house Training

Sertifikasi: Sertifikat resmi pelatihan ISO 31000:2018

Cara Mendaftar Pelatihan ISO 31000:2018
WA ke 0812 10 9 10 329

Pilih jadwal dan format pelatihan

Lengkapi formulir pendaftaran

Lakukan pembayaran dan konfirmasi

Ikuti pelatihan dan ujian (jika tersedia)

Dapatkan sertifikat pelatihan ISO 31000:2018

Pelatihan ISO 31000:2018 adalah langkah penting untuk membangun budaya manajemen risiko yang kuat dan strategis dalam organisasi. Dengan mengikuti pelatihan ini, Anda tidak hanya memahami risiko, tapi juga mampu mengelolanya secara profesional dan terukur sesuai standar internasional.[/wr_column]]

Pelatihan ISO 31000:2018 – Panduan Lengkap Manajemen Risiko Terbaru
Keyword utama: pelatihan ISO 31000:2018, manajemen risiko, training ISO 31000, kursus ISO 31000 terbaru, sertifikasi manajemen risiko

Apa Itu ISO 31000:2018?
ISO 31000:2018 adalah standar internasional yang memberikan pedoman umum untuk manajemen risiko. Standar ini digunakan oleh berbagai organisasi untuk mengidentifikasi, menilai, dan memitigasi risiko yang dapat menghambat pencapaian tujuan.

Revisi 2018 ini menyempurnakan versi sebelumnya dengan pendekatan yang lebih fleksibel, prinsip yang diperkuat, dan integrasi manajemen risiko dalam pengambilan keputusan strategis.

Mengapa Pelatihan ISO 31000:2018 Penting?
Pelatihan ISO 31000:2018 sangat penting bagi organisasi dan individu yang ingin:

✅ Meningkatkan pemahaman tentang prinsip dan kerangka kerja manajemen risiko

✅ Menerapkan pendekatan proaktif terhadap risiko bisnis

✅ Memastikan kepatuhan terhadap standar tata kelola dan regulasi

✅ Mengintegrasikan manajemen risiko dalam proses bisnis

Siapa yang Harus Mengikuti Pelatihan Ini?
Pelatihan ini relevan untuk berbagai sektor dan posisi, termasuk:

Manajer risiko / risk officer

Auditor internal dan eksternal

Kepala divisi atau manajer proyek

Konsultan manajemen

Pimpinan organisasi atau pengambil keputusan

Materi yang Dibahas dalam Pelatihan ISO 31000:2018
Berikut topik inti dalam pelatihan:

Prinsip Manajemen Risiko

Kerangka Kerja Manajemen Risiko

Proses Manajemen Risiko: Identifikasi, Analisis, Evaluasi, Penanganan

Monitoring dan Review Risiko

Komunikasi dan Konsultasi Risiko

Studi Kasus dan Aplikasi di Berbagai Industri

Manfaat Mengikuti Pelatihan ISO 31000:2018
???? Memahami standar manajemen risiko terkini yang berlaku secara global

???? Memperkuat ketahanan organisasi terhadap ancaman dan ketidakpastian

???? Mendukung pengambilan keputusan berbasis risiko

???? Meningkatkan kredibilitas profesional dengan sertifikat kompetensi

Format dan Durasi Pelatihan
Durasi: 1–2 hari (tergantung level pelatihan: awareness, implementer, lead risk manager)

Format: Online / Offline / In-house Training

Sertifikasi: Sertifikat resmi pelatihan ISO 31000:2018

Cara Mendaftar Pelatihan ISO 31000:2018
WA ke 0812 10 9 10 329

Pilih jadwal dan format pelatihan

Lengkapi formulir pendaftaran

Lakukan pembayaran dan konfirmasi

Ikuti pelatihan dan ujian (jika tersedia)

Dapatkan sertifikat pelatihan ISO 31000:2018

Pelatihan ISO 31000:2018 adalah langkah penting untuk membangun budaya manajemen risiko yang kuat dan strategis dalam organisasi. Dengan mengikuti pelatihan ini, Anda tidak hanya memahami risiko, tapi juga mampu mengelolanya secara profesional dan terukur sesuai standar internasional.

[/wr_column][/wr_row]

ISO 37001:2025 – Standar Terbaru Sistem Manajemen Anti Penyuapan

Jabat tangan bisnis melambangkan integritas dan kepercayaan

Perbedaan ISO

Apa Itu ISO 37001:2025?
ISO 37001:2025 adalah versi terbaru dari standar internasional Sistem Manajemen Anti Penyuapan (Anti-Bribery Management System / ABMS) yang dirancang untuk membantu organisasi dalam mencegah, mendeteksi, dan menangani praktik penyuapan secara sistematis. Standar ini menggantikan ISO 37001:2016 dan mencerminkan pembaruan terhadap regulasi, praktik tata kelola, serta perkembangan teknologi terkini.

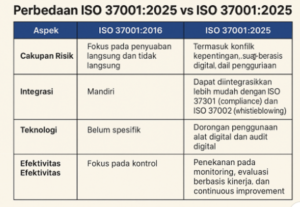
Perbedaan ISO 37001:2025 vs ISO 37001:2016
Beberapa pembaruan utama pada ISO 37001:2025 meliputi:

Aspek ISO 37001:2016 ISO 37001:2025
Cakupan risiko Fokus pada penyuapan langsung dan tidak langsung Termasuk konflik kepentingan, suap berbasis digital, dan penggunaan pihak ketiga
Integrasi Mandiri Dapat diintegrasikan lebih mudah dengan ISO 37301 (compliance) dan ISO 37002 (whistleblowing)
Teknologi Belum spesifik Dorongan penggunaan alat digital dan audit digital
Evaluasi Efektivitas Fokus pada kontrol Penekanan pada monitoring, evaluasi berbasis kinerja, dan continuous improvement

Manfaat Penerapan
✅ Meningkatkan kepercayaan investor dan pemangku kepentingan

✅ Menurunkan risiko hukum dan denda akibat korupsi

✅ Mendukung tata kelola yang baik dan transparan

✅ Memudahkan kerja sama dengan mitra global dan lembaga donor

✅ Meningkatkan nilai perusahaan di mata publik

Langkah Implementasi ISO 37001:2025
Gap Analysis dan Penilaian Risiko Suap

Penyesuaian Kebijakan Anti Penyuapan

Pelatihan Karyawan & Sosialisasi Internal

Penerapan Sistem Kontrol & Audit Internal

Evaluasi Efektivitas Sistem

Sertifikasi oleh Lembaga Sertifikasi Terakreditasi

Siapa yang Perlu Mengadopsi ISO 37001?
ISO ini relevan untuk semua organisasi, dari perusahaan kecil hingga multinasional, termasuk:

Badan Usaha Milik Negara (BUMN)

Lembaga Pemerintah & Daerah

Perusahaan sektor konstruksi, energi, dan jasa keuangan

LSM dan organisasi non-profit

ISO 37001 bukan hanya pembaruan dokumen—ini adalah langkah strategis untuk membangun budaya anti korupsi yang kuat dan berkelanjutan. Dengan standar baru ini, organisasi tidak hanya berfokus pada kepatuhan, tetapi juga pada penciptaan sistem yang adaptif, integratif, dan proaktif terhadap tantangan etika di era digital.

Konsultan ISO 27001:2022 untuk Sistem Manajemen Keamanan Data

Smartphone dengan gembok sebagai simbol keamanan data

Mengungkap Manfaat Menggunakan Jasa Konsultan ISO 27001:2022 untuk Keamanan Data Anda

Konsultan ISO 27001:2022, ISO 27001 adalah standar internasional yang merumuskan persyaratan untuk Sistem Manajemen Keamanan Informasi (ISMS) yang efektif. Dalam dunia digital yang terus berkembang, keamanan data merupakan aspek yang krusial bagi keberlangsungan bisnis. Memahami kebutuhan untuk melindungi informasi sensitif, banyak organisasi beralih untuk mendapatkan sertifikasi ISO 27001:2022. Namun, perjalanan menuju kepatuhan terhadap standar ini tidak selalu mudah, dan itulah mengapa menggandeng jasa konsultan ISO 27001:2022 dapat menjadi pilihan yang cerdas. Mari kita telaah beberapa manfaat utama menggunakan jasa konsultan ISO 27001:2022:

1. Konsultan ISO 27001:2022 mempunyai Ekspertise Mendalam

Konsultan ISO 27001:2022 memiliki pengetahuan yang mendalam tentang standar tersebut. Mereka tidak hanya memahami persyaratan ISO 27001:2022 secara komprehensif, tetapi juga memiliki pengalaman praktis dalam mengimplementasikannya dalam berbagai konteks bisnis. Dengan bimbingan mereka, Anda dapat memastikan bahwa proses implementasi ISMS Anda berjalan dengan lancar dan sesuai dengan standar yang ditetapkan.

2. Penyesuaian dengan Kebutuhan Bisnis

Setiap organisasi memiliki kebutuhan keamanan informasi yang unik. Konsultan ISO 27001 akan bekerja sama dengan Anda untuk memahami konteks bisnis Anda, risiko yang mungkin dihadapi, dan tujuan spesifik yang ingin dicapai. Dengan demikian, mereka dapat membantu Anda menyusun dan menyesuaikan sistem manajemen keamanan informasi yang sesuai dengan kebutuhan dan karakteristik unik organisasi Anda.

3. Penghematan Waktu dan Biaya

Implementasi ISMS tidak hanya memerlukan investasi waktu yang signifikan tetapi juga dapat melibatkan biaya yang cukup besar jika tidak dilakukan dengan benar. Dengan menggunakan jasa konsultan ISO 27001, Anda dapat menghindari trial and error yang memakan waktu dan potensialnya mengurangi biaya keseluruhan. Konsultan dapat membantu Anda mengidentifikasi solusi yang efisien dan efektif, sehingga mengoptimalkan penggunaan sumber daya Anda.

4. Persiapan untuk Sertifikasi

Mendapatkan sertifikasi ISO 27001:2022 memerlukan pemahaman mendalam tentang standar dan kemampuan untuk menerapkannya dalam praktik bisnis sehari-hari. Konsultan ISO 27001 akan membimbing Anda melalui seluruh proses persiapan untuk sertifikasi, mulai dari pemetaan kebutuhan hingga pemeriksaan akhir. Dengan bantuan mereka, Anda dapat memastikan bahwa sistem manajemen keamanan informasi Anda memenuhi semua persyaratan yang diperlukan untuk sertifikasi.

5. Pemeliharaan dan Peningkatan Berkelanjutan

Konsultan ISO 27001:2022 tidak hanya membantu Anda mencapai kepatuhan awal terhadap standar, tetapi juga memberikan dukungan untuk pemeliharaan dan peningkatan berkelanjutan. Mereka dapat membantu Anda mengembangkan proses pemantauan dan evaluasi yang efektif, serta menyediakan saran tentang cara terus meningkatkan kinerja sistem manajemen keamanan informasi Anda seiring waktu.

Dalam era di mana keamanan data menjadi semakin penting, menggandeng jasa konsultan  dapat menjadi langkah strategis bagi setiap organisasi yang serius dalam melindungi informasi sensitif mereka. Dengan bantuan ekspert mereka, Anda dapat mengimplementasikan sistem manajemen keamanan informasi yang kuat, efektif, dan sesuai dengan standar internasional terkini.

ISO 21001:2018 Audit Eksternal SMOP di LSP MR

Guru dan siswa di ruang kelas

ISO 21001:2018, Peningkatan Kualitas Pendidikan melalui Audit Eksternal Sistem Manajemen Organisasi ISO 21001:2018 di Lembaga Sertifikasi Profesi Manajemen Risiko (LSP MR) oleh Frenchcert Indonesia


ISO 21001:2018

Pendidikan merupakan salah satu pilar utama dalam pembangunan suatu bangsa. Untuk memastikan kualitas pendidikan yang baik, diperlukan upaya terstruktur dalam mengelola sistem manajemen organisasi. ISO 21001:2018 adalah standar internasional yang memberikan kerangka kerja untuk implementasi sistem manajemen pendidikan yang efektif. Lembaga Sertifikasi Profesi Manajemen Risiko (LSP MR) di Indonesia telah memilih Frenchcert Indonesia sebagai mitra untuk melakukan audit eksternal terhadap sistem manajemen organisasi mereka, dengan tujuan meningkatkan kualitas pendidikan yang diberikan.

Pengenalan ISO 21001:2018:

ISO 21001:2018 adalah standar internasional yang memberikan panduan bagi organisasi dalam pengembangan, implementasi, dan pemeliharaan sistem manajemen pendidikan. Standar ini membantu lembaga pendidikan dalam memberikan layanan yang berkualitas, memenuhi kebutuhan para pelanggan, dan memastikan keberlanjutan penyediaan pendidikan yang efektif.

Pemilihan Frenchcert Indonesia sebagai Mitra Audit Eksternal:

LSP MR telah memilih Frenchcert Indonesia sebagai lembaga sertifikasi yang akan melakukan audit eksternal terhadap sistem manajemen organisasi mereka. Keputusan ini didasarkan pada reputasi Frenchcert Indonesia sebagai lembaga sertifikasi yang memiliki pengalaman luas dalam audit sistem manajemen, termasuk ISO 21001:2018.

Proses Audit Eksternal:

Proses audit eksternal oleh Frenchcert Indonesia melibatkan penelusuran secara menyeluruh terhadap implementasi dan pemeliharaan sistem manajemen organisasi ISO 21001:2018 di LSP MR. Tim auditor dari Frenchcert Indonesia akan melakukan evaluasi terhadap kepatuhan, efektivitas, dan peningkatan yang dapat dilakukan.

Manfaat Audit Eksternal ISO 21001:2018 bagi LSP MR:

a. Peningkatan Kualitas Pendidikan: Audit eksternal membantu LSP MR untuk mengidentifikasi area yang perlu ditingkatkan dalam penyelenggaraan pendidikan mereka, sehingga meningkatkan kualitas layanan yang diberikan kepada peserta didik.

b. Kepatuhan Terhadap Standar Internasional: Dengan mendapatkan sertifikasi ISO 21001:2018, LSP MR dapat membuktikan kepada para pemangku kepentingan bahwa mereka telah memenuhi standar internasional dalam pengelolaan sistem manajemen pendidikan.

c. Peningkatan Reputasi: Sertifikasi ISO 21001:2018 dapat meningkatkan reputasi LSP MR di mata masyarakat, memberikan kepercayaan kepada orang tua dan calon peserta didik terkait kualitas pendidikan yang mereka tawarkan.

Audit eksternal terhadap sistem manajemen organisasi ISO 21001:2018 oleh Frenchcert Indonesia di LSP MR adalah langkah penting dalam meningkatkan kualitas pendidikan. Dengan mematuhi standar internasional, LSP MR tidak hanya meningkatkan efisiensi operasional tetapi juga memberikan keyakinan kepada seluruh pemangku kepentingan terkait komitmen mereka terhadap pemberian layanan pendidikan yang unggul.

Melalui kerjasama dengan lembaga sertifikasi profesional seperti Frenchcert Indonesia, lembaga pendidikan dapat terus mengembangkan dan meningkatkan sistem manajemen organisasi mereka, sehingga mampu menjawab tantangan dan tuntutan dinamika dunia pendidikan modern.

Sertifikat ISO dari Badan Akreditasi Nasional (KAN)

Jabat tangan profesional bisnis

Meningkatkan Kredibilitas dan Kinerja Bisnis dengan Sertifikat ISO dari Badan Akreditasi Nasional (KAN)


Sertifikat ISO dari Badan Akreditasi Nasional (KAN)


Sertifikat ISO dari Badan Akreditasi Nasional (KAN), Sertifikat ISO (International Organization for Standardization) menjadi semacam peta jalan bagi perusahaan yang ingin mengukir jejak keberhasilan dan keunggulan dalam operasional mereka. Namun, keberhasilan sertifikasi ISO seringkali juga terkait dengan keakuratan dan kehandalan lembaga sertifikasi atau akreditasi. Di Indonesia, Badan Akreditasi Nasional (KAN) menjadi entitas kunci yang memberikan legitimasi dan kepercayaan terhadap sertifikasi ISO. Artikel ini akan membahas peran KAN dalam sertifikasi ISO, serta dampaknya terhadap kredibilitas dan kinerja bisnis.

Peran Badan Akreditasi Nasional (KAN):

Badan Akreditasi Nasional (KAN) memiliki peran sentral dalam mengakreditasi lembaga-lembaga sertifikasi di Indonesia. KAN bertanggung jawab untuk memastikan bahwa lembaga sertifikasi memenuhi persyaratan dan standar internasional, sehingga sertifikat yang dikeluarkan memiliki validitas dan kepercayaan yang tinggi.

Sertifikat ISO dari Badan Akreditasi Nasional (KAN):

Pemeriksaan Ketidakberpihakan: KAN memastikan bahwa lembaga sertifikasi bersifat independen dan tidak memihak, memastikan bahwa sertifikat dikeluarkan berdasarkan kriteria objektif.
Penilaian Kompetensi: KAN menilai kompetensi teknis lembaga sertifikasi untuk memastikan bahwa mereka memiliki pengetahuan dan pengalaman yang memadai dalam menyertifikasi berbagai bidang.

Keuntungan Sertifikat ISO dari Lembaga yang Diakreditasi oleh KAN:

Legitimasi Tinggi: Sertifikasi ISO dari Lembaga Sertifikat ISO dari lembaga yang diakreditasi oleh KAN memberikan legitimasi yang tinggi di mata pelanggan dan pihak terkait.
Penerimaan Global: Sertifikat ISO dari lembaga yang diakreditasi oleh KAN diakui secara global, membuka pintu bagi bisnis untuk berkompetisi di pasar internasional.
Dampak Positif pada Kredibilitas Bisnis:

Kepercayaan Pelanggan: Pelanggan cenderung lebih percaya pada perusahaan yang memiliki sertifikat ISO dari lembaga yang diakreditasi oleh KAN karena menunjukkan kualitas dan keandalan.
Pintu Masuk ke Pasar: Sertifikasi ISO dari KAN dapat menjadi pintu masuk yang lebih mudah ke pasar baru dan mitra bisnis potensial.
Pentingnya Keterlibatan KAN dalam Peningkatan Mutu:

Audit dan Pemantauan: KAN secara rutin melakukan audit dan pemantauan terhadap lembaga sertifikasi untuk memastikan kepatuhan terhadap standar dan proses yang diterapkan.
Pendorong Inovasi: Keterlibatan KAN mendorong inovasi dalam praktik sertifikasi dan meningkatkan mutu layanan lembaga sertifikasi.
Tantangan dalam Proses Sertifikasi ISO oleh KAN:

Proses yang Kompleks: Proses sertifikasi ISO oleh KAN dapat terasa kompleks dan membutuhkan kerjasama yang baik antara perusahaan dan lembaga sertifikasi.
Investasi Waktu dan Sumber Daya: Persiapan dan implementasi standar ISO dapat memakan waktu dan memerlukan investasi sumber daya yang signifikan.

Sertifikat ISO dari lembaga yang diakreditasi oleh Badan Akreditasi Nasional (KAN) bukan hanya sekadar pengakuan internasional, tetapi juga merupakan alat strategis untuk meningkatkan kredibilitas dan kinerja bisnis. Dengan keterlibatan KAN, bisnis dapat memastikan bahwa sertifikat ISO mereka tidak hanya menjadi bukti kepatuhan terhadap standar, tetapi juga penanda keunggulan yang diakui secara luas.
Memilih Kebijakan Kualitas Terbaik: Kelebihan Akreditasi ISO KAN Dibandingkan dengan Akreditasi Lain

Dalam upaya mencapai standar kualitas yang tinggi, bisnis seringkali berusaha mendapatkan sertifikasi ISO. Di Indonesia, Badan Akreditasi Nasional (KAN) memainkan peran penting dalam memberikan akreditasi kepada lembaga sertifikasi ISO. Artikel ini akan menjelaskan kelebihan Akreditasi ISO dari KAN dibandingkan dengan akreditasi dari lembaga lain, dan bagaimana hal ini dapat memberikan keuntungan yang signifikan bagi perusahaan.

Kredibilitas dan Pengakuan Global:

Kelebihan KAN: Akreditasi ISO dari KAN memberikan pengakuan global yang tinggi. KAN diakui secara internasional, sehingga sertifikasi dari lembaga yang diakreditasi oleh KAN memiliki legitimasi yang kuat di mata pasar global.
Proses Akreditasi yang Ketat:

Kelebihan KAN: KAN menerapkan proses akreditasi yang ketat dan terstandar. Ini menjamin bahwa lembaga sertifikasi yang diakreditasi oleh KAN memenuhi persyaratan internasional dengan ketat, memberikan kepastian bahwa sertifikasi tersebut memiliki nilai dan kehandalan yang tinggi.

Pemantauan dan Evaluasi Berkelanjutan:

Kelebihan KAN: KAN secara rutin melakukan pemantauan dan evaluasi terhadap lembaga sertifikasi yang diakreditasinya. Ini memastikan bahwa lembaga sertifikasi terus mematuhi standar dan menjaga kualitas layanan mereka.
Akses ke Sumber Daya Internasional:

Kelebihan KAN: Sertifikasi ISO dari lembaga yang diakreditasi oleh KAN mempermudah akses ke pasar internasional. Bisnis dapat memanfaatkan keanggotaan dalam jaringan internasional yang diakui oleh KAN.

Sertifikat ISO dari Badan Akreditasi Nasional (KAN) dan kelebihannya

Kelebihan KAN: Standar ISO yang diakreditasi oleh KAN memiliki bobot dan signifikansi yang tinggi dalam berbagai sektor industri. Ini memberikan kepercayaan lebih terhadap perusahaan yang memegang sertifikasi ISO dari lembaga yang diakreditasi oleh KAN.
Pengalaman dan Kompetensi:

Kelebihan KAN: KAN memiliki pengalaman dan kompetensi dalam melakukan akreditasi terhadap berbagai lembaga sertifikasi. Ini memberikan keyakinan bahwa proses akreditasi dilakukan dengan penuh pengetahuan dan objektivitas.
Kemudahan dalam Proses Audit dan Pembaruan:

Kelebihan KAN: Proses audit dan pembaruan oleh lembaga yang diakreditasi oleh KAN dapat dilakukan lebih efisien dan transparan. Hal ini membantu perusahaan untuk terus mematuhi standar dan meningkatkan kinerja mereka.
Dukungan Pemerintah dan Legalitas:

Kelebihan KAN: KAN memiliki dukungan penuh dari pemerintah Indonesia. Sertifikasi ISO dari lembaga yang diakreditasi oleh KAN memiliki dasar hukum yang kuat dan dapat diakui secara resmi.
Manfaat Jangka Panjang:

Kelebihan KAN: Sertifikasi ISO dari lembaga yang diakreditasi oleh KAN bukan hanya investasi singkat, tetapi juga investasi jangka panjang yang dapat membawa keuntungan kredibilitas dan kompetitif.
Komitmen terhadap Peningkatan Mutu:

Kelebihan KAN: KAN secara aktif terlibat dalam mendukung perusahaan untuk terus meningkatkan mutu dan keunggulan mereka. Ini menciptakan siklus positif untuk perusahaan yang berkomitmen pada standar ISO KAN.
Dengan memilih lembaga sertifikasi ISO yang diakreditasi oleh KAN, perusahaan tidak hanya mendapatkan sertifikasi yang diakui secara internasional, tetapi juga memperoleh keuntungan dari kepercayaan pelanggan yang meningkat, akses pasar global yang lebih mudah, dan dukungan dari sebuah badan akreditasi terkemuka di Indonesia.

Selain Badan Akreditasi Nasional (KAN) di Indonesia, terdapat beberapa lembaga akreditasi ISO yang diakui secara internasional. Beberapa di antaranya adalah:
International Accreditation Service (IAS):

IAS adalah organisasi akreditasi yang menyediakan layanan akreditasi untuk lembaga-lembaga di berbagai sektor, termasuk konstruksi, lingkungan, sertifikasi produk, dan manajemen. IAS terkenal karena memberikan akreditasi terhadap standar internasional dan membantu lembaga-lembaga untuk memenuhi persyaratan yang ditetapkan oleh standar tersebut. Mereka juga terlibat dalam akreditasi laboratorium pengujian dan lembaga inspeksi.

UAF

UAF adalah organisasi akreditasi yang berfokus pada akreditasi untuk berbagai jenis lembaga, termasuk lembaga sertifikasi, laboratorium pengujian, penyedia layanan kalibrasi, dan lembaga pelatihan. UAF berkomitmen untuk memberikan layanan akreditasi yang andal dan terpercaya, serta untuk meningkatkan mutu dan kepercayaan di berbagai sektor. Namun, informasi lebih lanjut terkait UAF dapat berubah seiring waktu, dan saya merekomendasikan untuk mengunjungi situs web resmi mereka atau menghubungi mereka langsung untuk informasi terkini.

United Kingdom Accreditation Service (UKAS):

UKAS adalah lembaga akreditasi di Britania Raya yang mengakreditasi lembaga sertifikasi dan laboratorium di berbagai sektor. Akreditasi dari UKAS diakui secara internasional.

Deutsche Akkreditierungsstelle GmbH (DAkkS):

DAkkS adalah lembaga akreditasi di Jerman yang memberikan akreditasi untuk berbagai layanan termasuk sertifikasi ISO. Mereka diakui sebagai lembaga akreditasi nasional Jerman.

ANSI-ASQ National Accreditation Board (ANAB):

ANAB adalah lembaga akreditasi di Amerika Serikat yang memberikan akreditasi untuk berbagai program sertifikasi termasuk ISO 9001. Mereka juga mengakreditasi laboratorium dan lembaga pengujian.

Standards Council of Canada (SCC):

SCC adalah lembaga akreditasi di Kanada yang memberikan akreditasi untuk lembaga sertifikasi, laboratorium, dan penyedia layanan pengujian berbagai sektor, termasuk standar ISO.

JAS-ANZ (Joint Accreditation System of Australia and New Zealand):

JAS-ANZ adalah lembaga akreditasi yang beroperasi di Australia dan Selandia Baru. Mereka memberikan akreditasi untuk lembaga sertifikasi, laboratorium, dan penyedia layanan pengujian.

China National Accreditation Service for Conformity Assessment (CNAS):

CNAS adalah lembaga akreditasi di Tiongkok yang memberikan akreditasi untuk berbagai layanan seperti sertifikasi ISO, laboratorium pengujian, dan lembaga inspeksi.

Swedish Board for Accreditation and Conformity Assessment (SWEDAC):

SWEDAC adalah lembaga akreditasi di Swedia yang memberikan akreditasi untuk berbagai layanan termasuk sertifikasi ISO dan laboratorium pengujian.

Dutch Accreditation Council (RvA):

RvA adalah lembaga akreditasi di Belanda yang memberikan akreditasi untuk lembaga sertifikasi, laboratorium, dan lembaga pengujian.
Japan Accreditation Board (JAB):

JAB adalah lembaga akreditasi di Jepang yang memberikan akreditasi untuk lembaga sertifikasi dan laboratorium pengujian.
Perusahaan yang mencari sertifikasi ISO dapat memilih lembaga sertifikasi yang diakreditasi oleh lembaga akreditasi yang diakui secara internasional untuk memastikan kepercayaan dan pengakuan global terhadap sertifikat yang diperoleh.

Sertifikasi ISO 13485:2016 – Standar Internasional untuk Manajemen Mutu Produk Kesehatan

Close-up peralatan medis

Sertifikasi ISO 13485:2016

Sertifikasi ISO 13485:2016|   ISO 13485:2016 adalah standar internasional yang mengatur sistem manajemen mutu (QMS) untuk produk kesehatan. Diterbitkan oleh International Organization for Standardization (ISO), standar ini menyediakan kerangka kerja yang diperlukan untuk organisasi yang terlibat dalam desain, pengembangan, produksi, instalasi, dan pelayanan produk kesehatan.

Apa itu ISO 13485:2016?

ISO 13485:2016 adalah standar khusus untuk industri produk kesehatan. Sertifikat ISO 13485 menunjukkan bahwa suatu organisasi mematuhi persyaratan kualitas internasional yang ditetapkan untuk produk-produk ini. Sertifikasi ini memberikan kepercayaan kepada konsumen, mitra bisnis, dan badan regulasi bahwa organisasi telah menetapkan dan mematuhi standar tertinggi dalam pengelolaan mutu produk kesehatan.

Fokus Utama

Sertifikasi ISO 13485:2016 berfokus pada Manajemen Risiko Produk Kesehatan: Standar ini menekankan manajemen risiko produk kesehatan sebagai bagian integral dari proses manajemen mutu. Organisasi diharapkan untuk mengidentifikasi, mengevaluasi, dan mengelola risiko yang terkait dengan produk kesehatan mereka.

Desain dan Pengembangan: ISO 13485:2016 menetapkan persyaratan khusus terkait dengan desain dan pengembangan produk kesehatan. Organisasi diharuskan untuk memastikan bahwa tahap-tahap ini dilakukan sesuai dengan prosedur-prosedur yang telah ditetapkan.

Pemantauan dan Pengukuran Kinerja: Sertifikat ISO 13485 juga menuntut pemantauan dan pengukuran kinerja secara berkala untuk memastikan bahwa sistem manajemen mutu berfungsi dengan efektif. Ini mencakup audit internal, evaluasi pelanggan, dan tindakan korektif/preventif.

Pematuhan Peraturan: Standar ini memastikan bahwa organisasi memahami dan mematuhi persyaratan peraturan yang berlaku untuk produk kesehatan di berbagai pasar. Pemahaman dan pemenuhan regulasi adalah elemen kunci dalam standar ini.

Manfaat Sertifikasi ISO 13485

Kepercayaan dan Reputasi: Sertifikasi ISO 13485 membangun kepercayaan dan reputasi organisasi di pasar produk kesehatan. Konsumen dan mitra bisnis lebih cenderung bekerja dengan organisasi yang telah memenuhi standar internasional.

Peningkatan Efisiensi Operasional: Implementasi standar ini membantu meningkatkan efisiensi operasional dengan menetapkan prosedur dan praktik-praktik terbaik.

Akses ke Pasar Global: Sertifikasi ISO 13485 memungkinkan organisasi untuk lebih mudah memasuki pasar global dengan menunjukkan kepatuhan mereka terhadap standar mutu internasional.

Manajemen Risiko yang Ditingkatkan: Dengan menempatkan manajemen risiko sebagai fokus utama, organisasi dapat mengidentifikasi dan mengatasi potensi risiko dengan lebih baik.

Proses Sertifikasi ISO 13485

Proses sertifikasi melibatkan beberapa tahap, termasuk pemilihan lembaga sertifikasi, penerapan perubahan yang diperlukan dalam sistem manajemen, dan audit eksternal oleh lembaga sertifikasi yang independen.

Kesimpulan
ISO 13485:2016 adalah panduan yang sangat berharga bagi organisasi yang beroperasi dalam industri produk kesehatan. Dengan mendapatkan sertifikasi ini, organisasi dapat menunjukkan komitmen mereka terhadap kualitas dan keamanan produk, membangun kepercayaan pelanggan, dan meningkatkan daya saing global mereka. Dengan mengikuti standar ini, perusahaan dapat mencapai efisiensi operasional, meningkatkan manajemen risiko, dan memperoleh akses lebih mudah ke pasar global.

Mengasah Kemampuan Audit Anda: Bergabunglah dalam Training ISO 19011:2018 bersama GMCI

Checklist audit sistem manajemen ISO 19011

ISO 19011:2018

Training ISO 19011:2018
Apakah Anda seorang profesional yang ingin meningkatkan kemampuan audit Anda? Apakah Anda tertarik untuk memahami dan menguasai prinsip-prinsip audit yang efektif? Jika ya, maka GMCI dengan bangga mengundang Anda untuk bergabung dalam training ISO 19011:2018 yang akan diselenggarakan pada tanggal 27 hingga 28 November 2023.

Mengapa Training ISO 19011:2018 Penting?

ISO 19011:2018 adalah standar internasional yang memberikan panduan tentang bagaimana melakukan audit sistem manajemen dengan efektif. Dalam dunia bisnis yang kompetitif dan berubah dengan cepat, kemampuan untuk melakukan audit yang tepat adalah keterampilan yang sangat berharga. Training ini akan membantu Anda memahami prinsip-prinsip dasar audit, teknik-teknik yang sesuai dengan standar ISO 19011:2018, serta bagaimana mengidentifikasi peluang perbaikan dalam sistem manajemen.

Apa yang Akan Anda Pelajari?

Prinsip-prinsip audit yang efektif.
Cara melakukan audit sesuai dengan standar ISO 19011:2018.
Teknik-teknik audit yang dapat Anda terapkan dalam berbagai situasi.
Bagaimana mengelola risiko dalam audit.
Studi kasus dan praktik terbaik dalam dunia audit.

Mengapa Memilih GMCI?

GMCI (Global Management Certification Institute) adalah penyedia pelatihan terkemuka dalam berbagai bidang manajemen. Kami memiliki tim instruktur berpengalaman yang telah membantu ribuan profesional dalam mengembangkan keterampilan mereka. Training ini akan disampaikan dengan pendekatan yang praktis, dan Anda akan memiliki kesempatan untuk berinteraksi langsung dengan para ahli dalam bidang ini.

Detail Event:

Tanggal: TBA
Lokasi: GMCI Training Center Tangerang
Pendaftaran: WA/ 0812 10 9 10 329

Panduan Lengkap Mengenai Training ISO 19011:2018 – Pandangan Mendalam untuk Audit Mutu dan Keberlanjutan

ISO 19011:2018 merupakan standar internasional yang memberikan pedoman untuk melakukan audit sistem manajemen mutu dan sistem manajemen lingkungan. Standar ini mencakup prinsip-prinsip, konsep, dan praktik audit yang efektif, serta memberikan arahan kepada para profesional yang terlibat dalam proses audit. Training ISO 19011:2018 menjadi kunci untuk memahami dan menerapkan standar ini dengan tepat.

Mengenal ISO 19011:2018

ISO 19011:2018 memberikan pedoman umum untuk audit manajemen, baik di dalam organisasi maupun di antara organisasi. Standar ini diperbarui dari versi sebelumnya untuk memastikan relevansi dan kesesuaian dengan perkembangan terbaru dalam manajemen mutu dan lingkungan. Training ISO 19011:2018 mengenalkan peserta pada struktur, ruang lingkup, dan tujuan dari standar ini.

Prinsip-prinsip Auditing

Training ISO 19011:2018 membahas prinsip-prinsip dasar auditing, termasuk integritas, obyektivitas, kerahasiaan, dan pendekatan berbasis risiko. Peserta training akan memahami bagaimana menerapkan prinsip-prinsip ini dalam konteks audit mutu dan lingkungan untuk memastikan hasil audit yang akurat dan obyektif.

Proses Audit

Artikel ini juga menyoroti tentang proses audit sesuai dengan ISO 19011:2018. Proses ini mencakup perencanaan audit, pelaksanaan audit, dan tindak lanjut audit. Training akan membekali peserta dengan keterampilan yang diperlukan untuk merencanakan dan melaksanakan audit secara efektif, serta mengelola temuan audit dengan bijaksana.

Kompetensi Auditor

Pentingnya kompetensi auditor ditekankan dalam ISO 19011:2018. Training ini memberikan panduan tentang keterampilan dan pengetahuan yang diperlukan oleh seorang auditor, termasuk pemahaman mendalam terhadap sistem manajemen, etika auditor, dan kemampuan komunikasi yang baik. Peserta training akan memperoleh wawasan tentang bagaimana menjadi auditor yang efektif dan profesional.

Integrasi dengan Standar ISO Lainnya

ISO 19011:2018 tidak berdiri sendiri; standar ini terintegrasi dengan berbagai standar ISO lainnya, seperti ISO 9001 (manajemen mutu) dan ISO 14001 (manajemen lingkungan). Training ISO 19011:2018 akan membahas cara mengintegrasikan prinsip-prinsip dan praktik auditing dengan persyaratan standar lain untuk mencapai keberlanjutan dan keunggulan operasional.

Training ISO 19011:2018 menjadi kunci untuk memahami dan menerapkan prinsip-prinsip auditing yang efektif dalam konteks manajemen mutu dan lingkungan. Dengan mengikuti training ini, para profesional dapat meningkatkan keterampilan mereka dalam melakukan audit yang berkualitas tinggi, yang pada gilirannya akan memberikan kontribusi positif terhadap keberlanjutan dan keberhasilan organisasi.

Menguasai Audit ISO berdasarkan ISO 19011:2018 memiliki beberapa keuntungan dan pentingnya tidak hanya terbatas pada pemenuhan persyaratan standar, tetapi juga mencakup aspek-aspek lain yang dapat memperkuat sistem manajemen dan memberikan nilai tambah bagi organisasi. Berikut adalah beberapa alasan mengapa penting untuk menguasai Audit ISO berdasarkan ISO 19011:2018:

Pemenuhan Standar Internasional:

Menguasai Audit ISO berarti organisasi dapat memastikan bahwa kegiatan audit mereka sesuai dengan standar internasional terkait manajemen mutu dan lingkungan. Ini menjadi kunci untuk memenuhi persyaratan standar seperti ISO 9001 (Manajemen Mutu) dan ISO 14001 (Manajemen Lingkungan).

Keakuratan dan Obyektivitas:

ISO 19011:2018 memberikan panduan tentang prinsip-prinsip auditing, termasuk integritas dan obyektivitas auditor. Dengan menguasai audit berdasarkan standar ini, auditor dapat memastikan bahwa hasil audit mereka akurat, obyektif, dan dapat diandalkan.

Efisiensi dan Efektivitas Audit:

Training ISO 19011:2018 membekali auditor dengan keterampilan untuk merencanakan dan melaksanakan audit dengan efisien dan efektif. Hal ini dapat mengurangi waktu dan sumber daya yang diperlukan untuk melakukan audit tanpa mengorbankan kualitas hasil.

Peningkatan Kualitas dan Keefektifan Sistem Manajemen:

Auditor yang terlatih dengan baik dapat memberikan wawasan yang berharga untuk meningkatkan kualitas dan keefektifan sistem manajemen. Temuan dari audit dapat digunakan sebagai dasar untuk perbaikan berkelanjutan, membantu organisasi mencapai tujuan strategisnya.

Manajemen Risiko yang Lebih Baik:

ISO 19011:2018 menekankan pendekatan berbasis risiko dalam pelaksanaan audit. Dengan menguasai konsep ini, auditor dapat membantu organisasi mengidentifikasi, menilai, dan mengelola risiko dengan lebih baik, yang pada gilirannya dapat meningkatkan ketahanan organisasi terhadap perubahan dan tantangan.

Integrasi dengan Standar ISO Lainnya:

Banyak organisasi yang menerapkan lebih dari satu standar ISO, seperti ISO 9001 dan ISO 14001. Menguasai Audit ISO berdasarkan ISO 19011:2018 memungkinkan auditor untuk mengintegrasikan prinsip-prinsip dan praktik auditing dengan standar lain, menciptakan pendekatan yang holistik terhadap manajemen organisasi.

Peningkatan Reputasi dan Kepercayaan Stakeholder:

Ketika organisasi dapat menunjukkan bahwa mereka mengelola sistem manajemen mereka dengan baik, ini dapat meningkatkan reputasi dan kepercayaan dari berbagai pihak, termasuk pelanggan, pemasok, dan pihak berkepentingan lainnya.

Kesiapan untuk Sertifikasi:

Menguasai Audit ISO menjadi persiapan yang baik bagi organisasi yang bermaksud untuk mendapatkan sertifikasi ISO. Pengetahuan dan keterampilan yang diperoleh dari  Training ISO 19011:2018  dapat membantu organisasi melewati proses sertifikasi dengan lebih sukses.

Dengan demikian, menguasai Audit ISO berdasarkan ISO 19011:2018 bukan hanya tentang pemenuhan persyaratan standar, tetapi juga merupakan investasi dalam peningkatan keseluruhan kinerja dan keberlanjutan organisasi.

ISO 19011:2018 adalah panduan internasional untuk melakukan audit sistem manajemen. Panduan ini tidak terbatas pada satu standar ISO tertentu, melainkan dapat digunakan untuk melakukan audit pada berbagai sistem manajemen ISO. Oleh karena itu, ISO 19011:2018 dapat digunakan untuk melakukan audit pada berbagai standar ISO, termasuk:

  • ISO 9001:2015 – Sistem Manajemen Mutu Audit kualitas untuk memastikan perusahaan mematuhi standar manajemen mutu dan berkomitmen terhadap perbaikan berkelanjutan.
  • ISO 14001:2015 – Sistem Manajemen Lingkungan: Audit terhadap kebijakan dan praktik perusahaan terkait dengan pengelolaan lingkungan dan keberlanjutan
  • ISO 45001:2018 – Sistem Manajemen Keselamatan dan Kesehatan Kerja: Audit keselamatan dan kesehatan kerja untuk memastikan perlindungan karyawan dan kepatuhan terhadap standar keselamatan dan kesehatan kerja.
  • ISO/IEC 27001:2013 – Sistem Manajemen Keamanan Informasi: Audit terhadap kebijakan dan praktik perusahaan terkait dengan keamanan informasi dan perlindungan data.
  • ISO 22000:2018 – Sistem Manajemen Keamanan Pangan: Audit terhadap keamanan pangan dan praktik produksi pangan untuk memastikan kepatuhan terhadap standar keamanan pangan.
  • ISO 50001:2018 – Sistem Manajemen Energi: Audit terhadap penggunaan energi dan praktik efisiensi energi perusahaan.
  • ISO 13485:2016 – Sistem Manajemen Keamanan Produk Kesehatan: Audit terhadap keamanan dan kualitas produk kesehatan.
  • ISO 31000:2018 – Manajemen Risiko: Audit terhadap kebijakan dan prosedur manajemen risiko dalam organisasi.
  • ISO 17025:2017 – Persyaratan Kompetensi Laboratorium Pengujian dan Kalibrasi: Audit laboratorium pengujian dan kalibrasi untuk memastikan kesesuaian dengan standar internasional.
  • ISO 90003:2014 – Panduan untuk Penerapan ISO 9001 dalam Pengembangan Perangkat Lunak: Audit terhadap praktik pengembangan perangkat lunak dan sistem informasi.
  • ISO/TS 16949:2009 – Sistem Manajemen Mutu Otomotif (digantikan oleh IATF 16949:2016): Audit terhadap sistem manajemen mutu dalam industri otomotif.

Panduan ISO 19011:2018 memberikan kerangka kerja yang umum untuk melakukan audit sistem manajemen, dan dapat disesuaikan untuk berbagai standar ISO sesuai kebutuhan perusahaan atau organisasi.

Jika Anda ingin mengambil langkah pertama dalam Pendaftaran  eningkatkan kemampuan audit Anda, ini adalah kesempatan yang tidak boleh dilewatkan. Jangan ragu untuk mendaftar dan menjadi bagian dari komunitas yang terus berkembang di dunia manajemen audit.

Ayo, bersiap-siap untuk mengambil langkah penting dalam karier Anda! Untuk informasi lebih lanjut dan pendaftaran, silakan Klik Pendaftaran

Bergabunglah dengan GMCI dalam training ISO 19011:2018, dan mari bersama-sama mencapai kesuksesan dalam dunia audit.

1 2 3