Training Awareness & Interpretation ISO 9001:2015 – Sistem Manajemen Mutu

Sesi training awareness dan interpretasi standar ISO

Sesi training awareness dan interpretasi standar ISO

Training Awareness & Interpretation ISO 9001:2015 dirancang untuk membangun pemahaman dasar seluruh peserta mengenai sistem Manajemen Mutu (Quality Management System (QMS)) — mulai dari latar belakang, filosofi, hingga interpretasi setiap klausul persyaratan standar secara praktis dan mudah dipahami.

Tentang ISO 9001:2015 — Sistem Manajemen Mutu

ISO 9001:2015 adalah standar internasional untuk sistem manajemen mutu yang membantu organisasi memastikan produk dan layanan yang konsisten serta memenuhi kebutuhan pelanggan.

Tujuan Training

  • Memahami latar belakang, struktur, dan filosofi ISO 9001:2015
  • Memahami interpretasi setiap klausul persyaratan secara praktis
  • Memahami peran dan tanggung jawab masing-masing fungsi dalam penerapan standar
  • Membangun kesadaran (awareness) bersama sebelum implementasi sistem manajemen

Materi yang Dibahas

  • Konteks organisasi dan pihak berkepentingan
  • Kepemimpinan dan komitmen manajemen puncak
  • Perencanaan risiko dan peluang (risk-based thinking)
  • Pengendalian operasional dan proses produksi/layanan
  • Evaluasi kinerja dan peningkatan berkelanjutan (PDCA)
  • Studi kasus penerapan ISO 9001:2015 di berbagai industri
  • Diskusi interaktif dan tanya jawab

Untuk Siapa Training Ini?

Training ini cocok untuk tim manajemen mutu, QA/QC, dan seluruh karyawan yang terlibat dalam proses produksi/layanan.

Durasi & Metode

Durasi training: 1 hari (in-house/online). Metode pelatihan menggabungkan pemaparan materi, diskusi interaktif, studi kasus, dan studi kasus penerapan di berbagai industri, dibawakan oleh fasilitator berpengalaman di bidang sistem manajemen mutu.

Output Training

Peserta akan mendapatkan sertifikat keikutsertaan training, serta pemahaman dan interpretasi klausul standar yang siap menjadi dasar implementasi sistem manajemen.

Tertarik dengan Training Awareness & Interpretation ISO 9001:2015?

Tim Konsultan ISO – sertifikat-iso.com siap membantu perusahaan Anda menyelenggarakan Training Awareness & Interpretation ISO 9001:2015 secara in-house maupun online, disesuaikan dengan kebutuhan dan jadwal organisasi Anda. Hubungi kami untuk informasi jadwal dan penawaran lebih lanjut.

Sertifikasi SMK3 Kemenaker – Kewajiban bagi Perusahaan dengan Karyawan Minimal 100 Orang atau Berisiko Tinggi

Pekerja pabrik dengan alat pelindung diri - simbol SMK3 Kemenaker

Sertifikasi SMK3 Kemenaker

Tidak semua perusahaan di Indonesia sekadar “boleh” menerapkan Sistem Manajemen Keselamatan dan Kesehatan Kerja (SMK3) — ada perusahaan yang wajib secara hukum menerapkannya. Kewajiban ini diatur dalam Peraturan Pemerintah (PP) Nomor 50 Tahun 2012 tentang Penerapan Sistem Manajemen Keselamatan dan Kesehatan Kerja, yang menjadi dasar regulasi SMK3 di bawah Kementerian Ketenagakerjaan (Kemenaker).

Siapa yang Wajib Menerapkan SMK3?

Berdasarkan PP No. 50 Tahun 2012, perusahaan wajib menerapkan SMK3 apabila memenuhi salah satu dari dua kriteria berikut:

  • Mempekerjakan tenaga kerja minimal 100 orang, atau
  • Memiliki tingkat risiko tinggi — yaitu potensi bahaya yang ditimbulkan oleh karakteristik proses atau bahan produksi yang dapat mengakibatkan kecelakaan kerja seperti peledakan, kebakaran, pencemaran, dan penyakit akibat kerja yang bisa berujung pada kematian (misalnya sektor konstruksi, pertambangan, dan manufaktur dengan bahan berbahaya).

Artinya, perusahaan kecil sekalipun tetap wajib menerapkan SMK3 apabila operasionalnya tergolong berisiko tinggi, terlepas dari jumlah karyawannya.

Apa Saja yang Wajib Dilakukan Perusahaan?

1. Menyusun Kebijakan K3 Tertulis

Perusahaan wajib menyusun kebijakan K3 tertulis yang menunjukkan komitmen manajemen puncak terhadap keselamatan dan kesehatan kerja, dan mengomunikasikannya ke seluruh karyawan.

2. Identifikasi Bahaya dan Penilaian Risiko

Perusahaan harus mengidentifikasi potensi bahaya di tempat kerja serta menilai tingkat risikonya, sebagai dasar penyusunan program pengendalian.

3. Audit SMK3 Berkala

Perusahaan wajib menjalani audit SMK3 secara berkala oleh lembaga audit yang ditunjuk pemerintah, untuk memastikan kesesuaian penerapan SMK3 dengan standar yang berlaku.

4. Pelatihan K3 bagi Karyawan

Karyawan wajib mendapatkan pelatihan mengenai pentingnya keselamatan kerja, sesuai dengan risiko pekerjaan masing-masing.

Sanksi Jika Tidak Menerapkan SMK3

Perusahaan yang wajib menerapkan SMK3 namun tidak melakukannya dapat dikenai sanksi bertahap, mulai dari teguran tertulis, denda, hingga penghentian operasional (pembekuan kegiatan usaha). Selain risiko hukum, ketiadaan SMK3 juga meningkatkan risiko kecelakaan kerja yang berdampak langsung pada produktivitas dan reputasi perusahaan.

Tahapan Sertifikasi SMK3

  1. Persiapan dan gap analysis — menilai kesiapan perusahaan terhadap persyaratan SMK3.
  2. Penyusunan dokumen SMK3 — kebijakan, prosedur, dan program K3.
  3. Implementasi — penerapan seluruh prosedur K3 di lapangan, termasuk pelatihan karyawan.
  4. Audit internal — memastikan kesiapan sebelum audit eksternal.
  5. Audit sertifikasi oleh lembaga audit SMK3 yang ditunjuk pemerintah.
  6. Penerbitan sertifikat SMK3 setelah dinyatakan memenuhi persyaratan.

Kenapa Perusahaan Sebaiknya Tidak Menunda?

Selain menghindari sanksi hukum, sertifikasi SMK3 juga menjadi syarat administratif dalam banyak tender proyek pemerintah maupun swasta, khususnya di sektor konstruksi dan industri berisiko tinggi. Menerapkan SMK3 lebih awal juga membantu perusahaan membangun budaya keselamatan kerja yang matang sebelum insiden terjadi — jauh lebih murah dibanding menanggung akibat kecelakaan kerja.

Butuh Bantuan Konsultan Sertifikasi SMK3?

Tim Konsultan ISO – sertifikat-iso.com siap membantu perusahaan Anda mempersiapkan sertifikasi SMK3 sesuai PP No. 50 Tahun 2012, mulai dari gap analysis, penyusunan dokumen, pelatihan karyawan, hingga pendampingan audit oleh lembaga yang ditunjuk Kemenaker.

Catatan: artikel ini merupakan ringkasan umum dari PP No. 50 Tahun 2012. Untuk kepastian hukum dan penerapan di perusahaan Anda, selalu rujuk teks resmi peraturan dan konsultasikan dengan pihak berwenang atau konsultan K3 tersertifikasi.

ISO 45001:2018 – Sistem Manajemen K3, Apa Saja yang Harus Kamu Tahu

Pekerja dengan helm keselamatan - simbol ISO 45001 K3

ISO 45001:2018 - Sistem Manajemen K3

ISO 45001:2018 adalah standar internasional untuk Sistem Manajemen Keselamatan dan Kesehatan Kerja (K3) atau Occupational Health and Safety Management System (OHSMS). Standar ini dirancang untuk membantu organisasi menyediakan tempat kerja yang aman dan sehat, dengan mencegah cedera dan gangguan kesehatan akibat kerja secara sistematis.

Kenapa ISO 45001 Penting?

Kecelakaan kerja bukan hanya soal kerugian manusia, tapi juga berdampak langsung pada operasional, biaya, dan reputasi perusahaan. ISO 45001:2018 membantu organisasi bergeser dari pendekatan K3 yang reaktif (menangani setelah kecelakaan terjadi) menjadi pendekatan proaktif — mengidentifikasi dan mengendalikan risiko sebelum insiden terjadi.

Poin-Poin Penting yang Harus Kamu Tahu

1. Berlaku untuk Semua Sektor dan Ukuran Organisasi

ISO 45001 dapat diterapkan oleh organisasi apa pun, dari usaha kecil hingga korporasi multinasional, di sektor apa pun — manufaktur, konstruksi, jasa, hingga perkantoran.

2. Mengikuti Struktur Harmonisasi ISO (High Level Structure)

ISO 45001 mengikuti struktur yang sama dengan ISO 9001 dan ISO 14001, sehingga mudah diintegrasikan menjadi satu sistem manajemen terpadu (integrated management system) bagi perusahaan yang sudah menerapkan standar-standar tersebut.

3. Kepemimpinan dan Partisipasi Pekerja Jadi Kunci

Standar ini menekankan akuntabilitas manajemen puncak sekaligus partisipasi aktif pekerja dalam setiap inisiatif keselamatan — bukan hanya menjadi tanggung jawab divisi K3/HSE semata.

4. Identifikasi Bahaya dan Penilaian Risiko Sistematis

Organisasi wajib mengidentifikasi bahaya di tempat kerja secara berkelanjutan dan mengevaluasi risikonya, kemudian menetapkan pengendalian yang sesuai hierarki kontrol risiko.

5. Kepatuhan terhadap Regulasi K3

Standar ini mewajibkan organisasi untuk menentukan dan memenuhi persyaratan hukum serta regulasi K3 yang berlaku, termasuk regulasi K3 nasional seperti UU Ketenagakerjaan dan peraturan turunannya.

6. Kesiapsiagaan dan Tanggap Darurat

ISO 45001 mensyaratkan organisasi memiliki prosedur kesiapsiagaan dan tanggap darurat yang jelas, termasuk pelatihan rutin bagi karyawan.

7. Pengembangan Kompetensi Karyawan

Pelatihan dan pengembangan kompetensi K3 bagi karyawan menjadi bagian wajib dari sistem, memastikan setiap orang memahami perannya dalam menjaga keselamatan kerja.

8. Pemantauan Kinerja dan Peningkatan Berkelanjutan

Kinerja K3 harus dipantau secara berkala, dievaluasi, dan menjadi dasar peningkatan berkelanjutan — sejalan dengan siklus PDCA (Plan-Do-Check-Act).

Manfaat Sertifikasi ISO 45001:2018

  • Mengidentifikasi dan mengendalikan risiko kerja secara proaktif
  • Menurunkan angka kecelakaan kerja dan downtime operasional akibatnya
  • Meningkatkan moral dan keterlibatan karyawan dalam program keselamatan
  • Membangun kepercayaan regulator, klien, dan karyawan terhadap komitmen K3 perusahaan
  • Memudahkan integrasi dengan sistem manajemen mutu (ISO 9001) dan lingkungan (ISO 14001)

Butuh Bantuan Konsultan ISO 45001:2018?

Tim Konsultan ISO – sertifikat-iso.com siap membantu perusahaan Anda menyusun dan menerapkan Sistem Manajemen K3 sesuai ISO 45001:2018, mulai dari gap analysis, penyusunan dokumen, pelatihan, hingga pendampingan audit sertifikasi.

ISO 14001:2026 (Revisi 2025) – Upgrade dan Perubahannya dari ISO 14001:2015

Tunas tanaman di tangan - simbol keberlanjutan lingkungan ISO 14001

ISO 14001:2026 - Sistem Manajemen Lingkungan

Setelah melewati proses revisi yang dimulai dengan Final Draft International Standard (FDIS) pada 2025, standar Sistem Manajemen Lingkungan ISO 14001 resmi diterbitkan sebagai ISO 14001:2026 pada 15 April 2026 — menggantikan ISO 14001:2015 yang telah digunakan lebih dari satu dekade.

Bagi perusahaan yang sudah bersertifikat ISO 14001:2015, kini saatnya memahami secara pasti apa saja yang berubah dan menyusun rencana upgrade sebelum masa transisi berakhir.

Jadwal Transisi ISO 14001:2026

  • 15 April 2026 — ISO 14001:2026 resmi diterbitkan.
  • 1 Juni 2026 — audit transisi mulai tersedia dari lembaga sertifikasi.
  • 1 Oktober 2027 — audit resertifikasi mulai memasukkan persyaratan transisi.
  • 30 April 2029 — batas akhir seluruh organisasi harus sudah beralih dari ISO 14001:2015.

Apa Saja yang Berubah dari ISO 14001:2015?

Struktur harmonisasi (High Level Structure) yang sudah ada di ISO 14001:2015 tetap dipertahankan, sehingga sebagian besar sistem manajemen lingkungan yang sudah berjalan baik tidak memerlukan restrukturisasi besar. Namun ada sejumlah penguatan penting berikut:

1. Fokus Lebih Kuat pada Perubahan Iklim dan Biodiversitas

Organisasi kini diminta mempertimbangkan kondisi lingkungan yang lebih luas — termasuk perubahan iklim, keanekaragaman hayati (biodiversitas), kesehatan ekosistem, tingkat polusi, dan ketersediaan sumber daya — sebagai bagian dari konteks organisasi.

2. Perspektif Siklus Hidup (Life-Cycle) Diperluas

Pertimbangan siklus hidup produk dan layanan kini mencakup juga pengelolaan proses, produk, dan layanan yang disediakan pihak eksternal — termasuk persyaratan lingkungan bagi pemasok dan kontraktor.

3. Kepemimpinan dan Dukungan Diperkuat

Peran kepemimpinan dan dukungan terhadap peran-peran terkait lingkungan diperkuat, memastikan komitmen manajemen puncak tidak berhenti di level kebijakan saja.

4. Perencanaan Risiko dan Peluang Lebih Formal

Perencanaan terhadap risiko dan peluang lingkungan kini harus dilakukan secara lebih formal dan terdokumentasi, termasuk persyaratan khusus untuk mengelola aktivitas perubahan (change management).

5. Dokumentasi Audit Internal Diperkuat

Ekspektasi dokumentasi untuk audit internal diperjelas dan diperkuat, memastikan bukti kesesuaian sistem manajemen lingkungan lebih mudah ditelusuri saat audit sertifikasi.

6. Pemisahan yang Lebih Jelas: Identifikasi vs Perencanaan Tindakan

Standar baru membedakan secara lebih jelas antara proses mengidentifikasi aspek lingkungan/kewajiban kepatuhan, dengan proses merencanakan tindakan untuk menanganinya di dalam sistem manajemen lingkungan (EMS).

Dampak untuk Perusahaan Bersertifikat ISO 14001:2015

Kabar baiknya, sistem manajemen lingkungan yang sudah matang dan berjalan baik umumnya tetap sesuai (compliant) dengan sedikit penyesuaian struktural. Area yang paling perlu ditinjau ulang adalah:

  • Penilaian konteks organisasi — masukkan variabel perubahan iklim dan biodiversitas
  • Persyaratan lingkungan untuk pemasok dan pihak eksternal
  • Dokumentasi perencanaan risiko, peluang, dan manajemen perubahan
  • Kelengkapan dokumentasi audit internal

Langkah Persiapan Upgrade ke ISO 14001:2026

  1. Gap analysis terhadap sistem manajemen lingkungan yang berjalan dibandingkan klausul-klausul baru.
  2. Perbarui identifikasi konteks organisasi dengan memasukkan isu perubahan iklim dan biodiversitas.
  3. Tinjau ulang kontrak dan persyaratan pemasok terkait aspek lingkungan.
  4. Perkuat dokumentasi audit internal agar sesuai ekspektasi baru.
  5. Jadwalkan audit transisi bersama lembaga sertifikasi Anda sebelum tenggat 30 April 2029.

Butuh Bantuan Konsultan untuk Upgrade ISO 14001:2026?

Tim Konsultan ISO – sertifikat-iso.com siap membantu perusahaan Anda melakukan gap analysis, penyusunan dokumen, hingga pendampingan audit transisi dari ISO 14001:2015 ke ISO 14001:2026, agar proses upgrade berjalan lancar dan tepat waktu.

ISO 27001:2022 untuk Meningkatkan Kinerja IT System dan Cyber Security Perusahaan

Kode komputer - simbol keamanan siber ISO 27001:2022

ISO 27001:2022 - Keamanan Informasi dan Cyber Security

Ancaman siber terus berkembang — dari ransomware, kebocoran data, hingga serangan berbasis cloud dan otomasi. Untuk menghadapinya, standar internasional Sistem Manajemen Keamanan Informasi, ISO/IEC 27001, sudah diperbarui menjadi ISO 27001:2022, menggantikan versi 2013 yang sudah digunakan hampir satu dekade.

Bagi perusahaan yang mengandalkan sistem IT dalam operasionalnya, memahami perubahan dan manfaat versi terbaru ini penting — apalagi masa transisi dari ISO 27001:2013 sudah resmi berakhir sejak akhir 2025, artinya seluruh organisasi bersertifikat kini seharusnya sudah beralih ke ISO 27001:2022.

Apa Saja yang Berubah dari ISO 27001:2013?

1. Jumlah Kontrol Disederhanakan: dari 114 Menjadi 93

Kontrol keamanan pada Annex A dirampingkan dari 114 menjadi 93 kontrol melalui proses konsolidasi — dengan rincian 11 kontrol baru ditambahkan, 58 kontrol diperbarui, dan 24 kontrol digabungkan agar lebih relevan dengan ancaman siber masa kini.

2. Struktur Kontrol Dikelompokkan Ulang ke 4 Tema

Kontrol keamanan kini dikelompokkan ke dalam empat tema besar: Organizational (organisasi), People (manusia), Physical (fisik), dan Technological (teknologi) — membuat struktur lebih mudah dipahami dan diterapkan dibanding pengelompokan 14 domain di versi 2013.

3. Panduan ISO 27002 Diperbarui

Dokumen pendukung ISO/IEC 27002 juga diperbarui dengan penjelasan dan contoh implementasi yang lebih praktis untuk setiap kontrol, memudahkan tim IT dalam penerapan sehari-hari.

4. Selaras dengan Struktur Harmonisasi ISO (Annex SL)

Penyesuaian kecil pada struktur klausul membuat ISO 27001:2022 semakin mudah diintegrasikan dengan sistem manajemen lain seperti ISO 9001 dan ISO 22301 (business continuity), memperkuat koordinasi antara fungsi kepemimpinan, keamanan korporat, dan tim IT.

Manfaat ISO 27001:2022 untuk Kinerja IT System dan Cyber Security

Penilaian Risiko yang Lebih Relevan

Dengan kontrol yang diperbarui, organisasi dapat menilai ulang risiko dan ancaman sesuai konteks teknologi saat ini — termasuk cloud computing, otomasi proses, dan skema serangan ransomware yang terus berkembang.

Cakupan Keamanan yang Lebih Komprehensif

Revisi ini memperluas cakupan hingga mencakup keamanan siber dan privasi data secara lebih terintegrasi, tidak lagi terpisah-pisah sebagai inisiatif yang berdiri sendiri.

Implementasi yang Lebih Praktis

Bahasa kontrol yang lebih sederhana dan jelas mempermudah tim IT serta manajemen dalam memahami dan menerapkan setiap persyaratan, mengurangi kesalahan interpretasi saat audit.

Manajemen Risiko yang Lebih Proaktif

Alih-alih hanya bereaksi terhadap insiden yang sudah terjadi, kerangka kerja baru ini mendorong organisasi mengelola risiko keamanan informasi secara proaktif — termasuk deteksi dini terhadap potensi ancaman.

Langkah Persiapan bagi Perusahaan

  • Pastikan sertifikasi ISO 27001 perusahaan Anda sudah beralih ke versi 2022 — sertifikat 2013 sudah tidak berlaku sejak akhir masa transisi.
  • Lakukan gap analysis terhadap 93 kontrol baru, khususnya yang berkaitan dengan cloud security, threat intelligence, dan data masking.
  • Perbarui Statement of Applicability (SoA) sesuai pengelompokan 4 tema kontrol yang baru.
  • Latih ulang tim IT dan keamanan informasi terkait perubahan struktur dan istilah pada standar baru.

Butuh Bantuan Konsultan ISO 27001:2022?

Tim Konsultan ISO – sertifikat-iso.com siap membantu perusahaan Anda melakukan gap analysis, penyusunan dokumen, hingga pendampingan audit transisi maupun sertifikasi baru ISO 27001:2022, agar sistem keamanan informasi dan IT perusahaan Anda semakin kuat menghadapi ancaman siber masa kini.

ISO 41001:2018 – Sistem Manajemen Fasilitas (Building & Facility Management), Manfaat dan Keunggulannya

Gedung perkantoran modern - simbol sistem manajemen fasilitas ISO 41001

ISO 41001:2018 - Facility Management System

Mengelola gedung, fasilitas, dan infrastruktur perusahaan bukan sekadar urusan kebersihan dan perawatan rutin. Semakin besar dan kompleks sebuah organisasi, semakin besar pula kebutuhan akan sistem manajemen fasilitas yang terstruktur. Di sinilah ISO 41001:2018 berperan sebagai standar internasional pertama untuk Sistem Manajemen Fasilitas (Facility Management System).

Apa Itu ISO 41001:2018?

ISO 41001:2018, dengan judul resmi “Facility Management – Management Systems – Requirements with Guidance for Use”, adalah standar internasional yang menetapkan praktik terbaik dalam mengelola fasilitas — mulai dari gedung perkantoran, pabrik, hotel, rumah sakit, hingga pusat perbelanjaan. Standar ini berlaku untuk organisasi lintas sektor yang mengelola infrastruktur fisik sebagai bagian dari operasional bisnisnya.

ISO 41001 sering disebut sebagai standar “building management” karena cakupannya memang mencakup pengelolaan gedung dan fasilitas fisik secara menyeluruh — namun istilah resminya dalam standar internasional adalah Facility Management (FM), yang cakupannya lebih luas dari sekadar bangunan: mencakup juga layanan pendukung, keamanan, hingga pengalaman penghuni/pengguna gedung.

Struktur dan Pendekatan ISO 41001

ISO 41001 mengadopsi pendekatan sistem manajemen yang menghubungkan tujuan organisasi dengan operasional harian, mengikuti alur: Goals → Missions → Strategy → System → Processes, yang secara operasional diterjemahkan menjadi struktur klausul: Organisasi → Kepemimpinan → Perencanaan → Dukungan → Operasional. Bagian “Dukungan” menekankan pentingnya sumber daya manusia, teknologi, sumber daya finansial, pengembangan kompetensi, dan komunikasi yang terorganisir.

Standar ini juga bekerja sangat baik jika diterapkan berdampingan dengan ISO 55001 (manajemen aset), karena keduanya sama-sama menghubungkan nilai aset fisik dengan tujuan strategis organisasi.

Manfaat dan Keunggulan Sertifikasi ISO 41001:2018

1. Lingkungan Kerja yang Lebih Sehat dan Aman

Dengan pengelolaan fasilitas yang terstruktur, risiko terkait keselamatan gedung — mulai dari sistem kelistrikan, ventilasi, hingga jalur evakuasi — dapat dikelola secara sistematis, menciptakan lingkungan kerja yang lebih sehat bagi karyawan maupun pengunjung.

2. Efisiensi Operasional dan Penghematan Biaya

Perawatan fasilitas yang terjadwal dan berbasis data mengurangi pemborosan sumber daya, menekan biaya perbaikan darurat, dan memperpanjang umur pakai aset fisik perusahaan.

3. Mengurangi Dampak Lingkungan

ISO 41001 mendorong pengelolaan fasilitas yang lebih efisien dari sisi energi dan sumber daya, sehingga turut menurunkan jejak lingkungan operasional gedung — relevan bagi perusahaan yang juga menerapkan ISO 14001.

4. Reputasi dan Kepercayaan Stakeholder

Sertifikasi ISO 41001 menjadi bukti nyata bahwa perusahaan mengelola aset fisiknya secara profesional, meningkatkan kepercayaan investor, klien, maupun mitra bisnis yang menyewa atau menggunakan fasilitas tersebut.

5. Integrasi dengan Sistem Manajemen Lain

Karena mengikuti struktur harmonisasi ISO (High Level Structure), ISO 41001 mudah diintegrasikan dengan sistem manajemen lain yang sudah diterapkan perusahaan, seperti ISO 9001, ISO 14001, maupun ISO 45001.

Siapa yang Cocok Menerapkan ISO 41001?

  • Pengelola gedung perkantoran dan properti komersial
  • Perusahaan manufaktur dengan fasilitas produksi yang kompleks
  • Industri perhotelan dan pusat perbelanjaan
  • Rumah sakit dan fasilitas kesehatan
  • Penyedia jasa facility management (outsourcing FM)

Butuh Bantuan Konsultan ISO 41001:2018?

Tim Konsultan ISO – sertifikat-iso.com siap membantu perusahaan Anda menyusun sistem manajemen fasilitas sesuai ISO 41001:2018, mulai dari gap analysis, penyusunan dokumen, hingga pendampingan audit sertifikasi.

FDIS ISO 9001:2026 – Apa Saja Perubahan dari ISO 9001:2015?

Penandatanganan dokumen bisnis - simbol standar kualitas ISO 9001

FDIS ISO 9001:2026 - Perubahan dari ISO 9001:2015

Revisi ISO 9001 sudah memasuki tahap akhir. Setelah melalui proses Draft International Standard (DIS), standar sistem manajemen mutu paling banyak digunakan di dunia ini kini berada di tahap FDIS (Final Draft International Standard) — satu langkah terakhir sebelum resmi terbit sebagai ISO 9001:2026, menggantikan ISO 9001:2015 yang sudah digunakan hampir satu dekade.

Bagi perusahaan yang saat ini masih bersertifikat ISO 9001:2015, memahami tahap FDIS ini penting agar tidak kaget saat masa transisi dimulai.

Apa Itu FDIS?

FDIS (Final Draft International Standard) adalah tahap pemungutan suara terakhir dalam proses penyusunan standar ISO, setelah draft melewati tahap Committee Draft (CD) dan Draft International Standard (DIS). Pada tahap FDIS, isi teknis standar sudah dikunci — tidak ada lagi perubahan substansi, hanya kemungkinan penyesuaian editorial. Artinya, isi ISO 9001:2026 secara teknis sudah hampir final dan bisa mulai dipelajari sejak sekarang.

Kapan ISO 9001:2026 Resmi Terbit?

Proses pemungutan suara FDIS untuk ISO 9001 saat ini sedang berjalan, dengan publikasi resmi diperkirakan pada pertengahan hingga akhir tahun 2026. Setelah terbit, organisasi yang sudah bersertifikat ISO 9001:2015 umumnya akan mendapatkan masa transisi sekitar tiga tahun untuk beralih ke versi baru.

Apa Saja yang Berubah dari ISO 9001:2015?

Berbeda dengan revisi besar 2008 ke 2015 yang mengubah total struktur standar, revisi ke ISO 9001:2026 ini lebih bersifat penguatan dan klarifikasi. Pendekatan proses, siklus PDCA (Plan-Do-Check-Act), dan risk-based thinking yang menjadi fondasi ISO 9001:2015 tetap dipertahankan. Berikut poin-poin perubahan utamanya:

1. Budaya Mutu dan Etika Ditegaskan

Aspek budaya mutu (quality culture) dan etika kini disisipkan secara eksplisit ke berbagai klausul, khususnya terkait kepemimpinan dan lingkungan kerja — bukan lagi sekadar semangat implisit di balik standar.

2. Risiko dan Peluang Dipisah Lebih Jelas

ISO 9001:2015 menggabungkan konsep risiko dan peluang dalam satu pembahasan. Di versi baru, keduanya dipisahkan dengan persyaratan masing-masing yang lebih spesifik, sehingga organisasi tidak lagi ambigu dalam menafsirkannya.

3. Manajemen Perubahan Diperkuat

Persyaratan untuk merencanakan, mengomunikasikan, memantau, dan meninjau perubahan pada sistem manajemen mutu (QMS) diperkuat — memastikan setiap perubahan proses bisnis tidak mengganggu konsistensi mutu produk/layanan.

4. Istilah dan Definisi Ditambahkan Langsung di Klausul 3

Sejumlah istilah inti QMS yang sebelumnya hanya dirujuk ke ISO 9000 kini dimasukkan langsung ke dalam klausul 3 standar, memudahkan pembaca tanpa harus bolak-balik ke dokumen lain.

5. Annex A Diperluas

Lampiran informatif (Annex A) diperluas untuk memberi panduan yang lebih jelas dalam penerapan klausul-klausul standar, tanpa menambah kewajiban baru bagi organisasi.

Apa yang Perlu Disiapkan Perusahaan Sekarang?

  • Pantau jadwal publikasi resmi ISO 9001:2026 dan masa transisi dari lembaga sertifikasi Anda.
  • Mulai identifikasi gap antara praktik QMS saat ini dengan poin-poin perubahan di atas, terutama soal manajemen perubahan dan pemisahan risiko-peluang.
  • Perkuat dokumentasi budaya mutu — kebijakan mutu, keterlibatan pimpinan, dan lingkungan kerja yang mendukung etika kerja.
  • Jangan menunggu sampai mendekati tenggat transisi; gap analysis lebih awal membuat proses upgrade jauh lebih tenang.

Butuh Bantuan Konsultan untuk Persiapan ISO 9001:2026?

Tim Konsultan ISO – sertifikat-iso.com siap membantu perusahaan Anda memantau perkembangan revisi ISO 9001:2026, melakukan gap analysis dari ISO 9001:2015, hingga pendampingan penuh saat masa transisi sertifikasi tiba.

Catatan: artikel ini disusun berdasarkan status revisi ISO 9001 pada tahap FDIS yang sedang berjalan. Tanggal publikasi resmi dan detail final standar dapat berubah sampai ISO benar-benar menerbitkan versi resminya.

ISO 37001:2025 – Upgrade Standar Sistem Manajemen Anti Penyuapan, Apa yang Berubah?

Jabat tangan bisnis - simbol komitmen anti penyuapan dalam ISO 37001:2025

ISO 37001:2025 - Upgrade Standar Sistem Manajemen Anti Penyuapan

Standar internasional untuk Sistem Manajemen Anti Penyuapan (Anti-Bribery Management System/ABMS), ISO 37001, resmi mendapat pembaruan. Setelah hampir satu dekade sejak diterbitkan pertama kali pada 2016, ISO 37001:2025 kini menjadi acuan terbaru bagi organisasi yang ingin membangun, menerapkan, dan memelihara sistem pencegahan penyuapan yang efektif.

Bagi perusahaan yang sudah memegang sertifikat ISO 37001:2016, maupun yang baru berencana sertifikasi, memahami apa saja yang berubah menjadi langkah penting agar tidak salah arah dalam persiapan audit ke depan.

Apa Itu ISO 37001:2025?

ISO 37001:2025 adalah revisi resmi dari ISO 37001:2016, standar sistem manajemen yang membantu organisasi mencegah, mendeteksi, dan menangani risiko penyuapan — baik yang melibatkan pegawai sendiri, mitra bisnis, agen, maupun pihak ketiga lainnya. Standar ini bisa diterapkan oleh organisasi dari berbagai ukuran dan sektor, mulai dari perusahaan swasta, BUMN, hingga instansi pemerintah. Di Indonesia, standar ini juga telah diadopsi oleh Badan Standardisasi Nasional (BSN) sebagai SNI ISO 37001:2025.

Kapan ISO 37001:2025 Diterbitkan?

Revisi ini resmi dipublikasikan oleh International Organization for Standardization (ISO) pada Februari 2025, menggantikan posisi ISO 37001:2016 sebagai versi acuan utama. Organisasi yang sudah tersertifikasi ISO 37001:2016 diberi masa transisi untuk beralih ke versi baru ini.

Apa Saja yang Berubah dari ISO 37001:2016 ke ISO 37001:2025?

Secara umum, perubahan pada ISO 37001:2025 lebih banyak bersifat penguatan, klarifikasi, dan penyelarasan struktur — bukan perombakan total. Berikut poin-poin utamanya (lihat juga perbandingan klausul lengkapnya):

1. Mengikuti Harmonized Structure (HS) Terbaru

ISO 37001:2025 kini mengikuti struktur harmonisasi terbaru yang digunakan ISO untuk seluruh standar sistem manajemen (sejalan dengan ISO 9001, ISO 14001, ISO 45001, dan lainnya). Perubahan ini memudahkan perusahaan yang menerapkan sistem manajemen terintegrasi (integrated management system) karena struktur klausulnya semakin selaras. Istilah “stakeholders” juga digantikan dengan “interested parties”, dan urutan klausul 10 (Peningkatan) diubah — Peningkatan Berkelanjutan (10.1) kini mendahului Ketidaksesuaian dan Tindakan Korektif (10.2).

2. Pertimbangan Perubahan Iklim (Klausul 4.1–4.2)

Organisasi kini diminta mengevaluasi apakah isu perubahan iklim relevan dengan konteks organisasi dan kebutuhan pihak berkepentingan terkait sistem manajemen anti penyuapan — ketentuan ini sebelumnya sempat masuk lewat Amandemen 2024 dan sekarang menjadi bagian resmi dari standar.

3. Penguatan Budaya Anti Penyuapan (Klausul 5.1.3)

Ada klausul khusus baru yang menegaskan bahwa organisasi harus mengembangkan, memelihara, dan mempromosikan budaya anti penyuapan di semua tingkatan, dengan komitmen yang nyata dari badan pengurus (governing body) dan manajemen puncak — tidak lagi sekadar disinggung secara kontekstual seperti di versi 2016. Baca selengkapnya: Budaya Anti Penyuapan Klausul 5.1.3.

4. Perencanaan Perubahan (Klausul 6.3 – Baru)

Klausul baru ini mewajibkan organisasi merencanakan secara sistematis setiap perubahan pada sistem manajemen anti penyuapan, termasuk dampaknya terhadap proses, sumber daya, dan tanggung jawab yang sudah berjalan.

5. Konflik Kepentingan (Klausul 7.2.2 dan Lampiran A.8.3.1)

Kesadaran akan konflik kepentingan kini diintegrasikan langsung ke proses ketenagakerjaan, dengan kewajiban yang lebih jelas bagi personel untuk melaporkan konflik kepentingan yang potensial maupun aktual. Lampiran A juga memuat panduan baru tentang pengelolaannya. Baca selengkapnya: Konflik Kepentingan dalam ISO 37001:2025.

6. Merger dan Akuisisi Sebagai Area Risiko (Klausul 8.4)

Aktivitas merger dan akuisisi kini secara eksplisit disebut sebagai area yang perlu dicakup dalam kontrol non-keuangan, mengingat risiko penyuapan yang sering muncul dalam proses akuisisi bisnis.

7. Penyederhanaan Istilah “Fungsi Anti Penyuapan”

Istilah “Anti-bribery compliance function” pada versi 2016 disederhanakan menjadi “Anti-bribery function”, dengan peran dan independensi yang diperjelas. Baca selengkapnya: Dari FKAP ke Fungsi Anti Penyuapan.

Batas Waktu Transisi Sertifikasi

Berdasarkan dokumen wajib IAF MD 30:2025, masa transisi ISO 37001 ditetapkan dua tahun sejak standar terbit — lebih singkat dari kebiasaan tiga tahun pada revisi standar ISO lainnya. Poin pentingnya:

  • Sejak 31 Agustus 2026, sertifikasi awal wajib menggunakan ISO 37001:2025.
  • Setelah 28 Februari 2027, seluruh sertifikat ISO 37001:2016 tidak lagi berlaku.

Karena tenggatnya sudah dekat, organisasi yang belum memulai sebaiknya segera melakukan gap analysis dan menjadwalkan audit transisi. Baca selengkapnya: Tenggat 28 Februari 2027: Timeline Transisi ISO 37001:2025.

Dampak untuk Perusahaan yang Sudah Bersertifikat ISO 37001:2016

Kabar baiknya, sebagian besar perubahan di ISO 37001:2025 bersifat klarifikasi dan penataan ulang struktur, bukan penambahan requirement yang berat. Namun tetap ada beberapa area yang perlu ditinjau ulang secara serius, terutama:

  • Kebijakan dan komitmen manajemen puncak terhadap budaya anti penyuapan (klausul 5.1.3)
  • Proses penilaian risiko — termasuk relevansi perubahan iklim dan aktivitas merger/akuisisi
  • Prosedur deklarasi dan pelaporan konflik kepentingan
  • Penetapan, independensi, dan kompetensi Fungsi Anti Penyuapan
  • Dokumentasi perencanaan perubahan (change management) pada sistem manajemen

Langkah-Langkah Persiapan Upgrade ke ISO 37001:2025

  1. Gap analysis — bandingkan dokumen dan praktik ISO 37001:2016 yang berjalan dengan klausul-klausul baru di versi 2025 (gunakan checklist gap analysis ini).
  2. Update kebijakan anti penyuapan agar mencerminkan komitmen budaya etis dari level governing body dan manajemen puncak.
  3. Revisi penilaian risiko dengan memasukkan variabel perubahan iklim dan aktivitas merger/akuisisi.
  4. Perbarui prosedur konflik kepentingan dan proses rekrutmen agar mencakup deklarasi dan kewajiban pelaporan.
  5. Perbarui penetapan Fungsi Anti Penyuapan beserta seluruh dokumen yang masih menyebut istilah lama.
  6. Sosialisasi dan pelatihan ulang ke seluruh karyawan maupun mitra bisnis terkait perubahan standar.
  7. Internal audit berbasis ISO 37001:2025 untuk memastikan seluruh klausul baru sudah diterapkan sebelum audit sertifikasi.
  8. Ajukan audit transisi ke lembaga sertifikasi sebelum 28 Februari 2027 (lihat persiapan audit transisi).

Butuh Bantuan Konsultan untuk Upgrade ISO 37001:2025?

Proses transisi ke standar baru sering kali lebih mudah dijalankan dengan pendampingan konsultan yang memahami detail perubahan klausul dan kebutuhan dokumentasinya. Tim Konsultan ISO – sertifikat-iso.com siap membantu perusahaan Anda melakukan gap analysis, penyusunan dokumen, pelatihan upgrade dan internal audit ISO 37001:2025, hingga pendampingan audit transisi, agar transisi berjalan tepat waktu dan sesuai persyaratan terbaru.

Catatan: artikel ini telah diperbarui berdasarkan IAF MD 30:2025 dan publikasi lembaga sertifikasi mengenai ISO 37001:2025. Untuk kepastian klausul resmi, selalu rujuk dokumen standar asli dari ISO atau lembaga sertifikasi Anda.

ISO 14001:2026 – Standar Sistem Manajemen Lingkungan Terbaru untuk Bisnis Berkelanjutan

Hutan hijau dari udara sebagai simbol lingkungan

ISO 14001:2026


ISO 14001:2026 – Standar Sistem Manajemen Lingkungan Terbaru untuk Bisnis Berkelanjutan

 Apa Itu ISO 14001:2026?

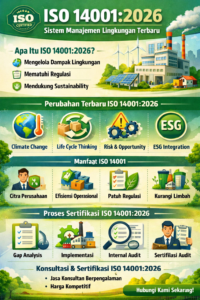
    ISO 14001:2026     adalah versi terbaru dari standar internasional     Sistem Manajemen Lingkungan (Environmental Management System/EMS)     yang diterbitkan oleh *International Organization for Standardization (ISO)*.

Standar ini dirancang untuk membantu perusahaan dalam:

* Mengelola dampak lingkungan

* Mematuhi regulasi lingkungan

* Meningkatkan efisiensi sumber daya

* Mendukung keberlanjutan bisnis (sustainability)

Secara sederhana, ISO 14001 bukan hanya soal “ramah lingkungan”, tapi juga tentang     strategi bisnis yang cerdas dan efisien    .

         Mengapa ISO 14001:2026 Penting untuk Perusahaan?

Di era ESG (Environmental, Social, Governance), perusahaan tanpa sistem lingkungan ibarat naik mobil tanpa rem—jalan sih bisa, tapi deg-degan

Berikut manfaat utama ISO 14001:2026:

  1.       Meningkatkan Citra Perusahaan

Perusahaan terlihat lebih profesional, peduli lingkungan, dan dipercaya oleh stakeholder.

  1.       Kepatuhan Regulasi

Memastikan bisnis Anda sesuai dengan peraturan lingkungan di Indonesia.

  1.       Efisiensi Operasional

Mengurangi pemborosan energi, air, dan bahan baku.

  1.       Mengurangi Risiko Lingkungan

Mencegah pencemaran, limbah berbahaya, dan potensi sanksi hukum.

  1.       Keunggulan Kompetitif

Menjadi nilai tambah dalam tender, ekspor, dan kerja sama global.

         Perubahan Utama ISO 14001:2026 (Update Terbaru)

Meskipun masih berbasis ISO 14001:2015, versi 2026 membawa beberapa penguatan penting:

         ✔ Fokus pada Perubahan Iklim (Climate Change)

Perusahaan wajib mempertimbangkan dampak perubahan iklim dalam EMS.

         ✔ Pendekatan Life Cycle Thinking

Tidak hanya proses internal, tetapi juga dampak dari hulu ke hilir.

         ✔ Risk & Opportunity Lebih Detail

Analisis risiko lingkungan menjadi lebih strategis.

         ✔ Integrasi ESG & Sustainability

Selaras dengan tren global sustainability reporting.

Siapa yang Membutuhkan ISO 14001?

ISO 14001 cocok untuk berbagai sektor:

* Industri manufaktur

* Konstruksi & proyek

* Rumah sakit & klinik

* Perusahaan logistik & transportasi

* UMKM hingga korporasi besar

Intinya:     kalau bisnis Anda menghasilkan dampak lingkungan, ISO 14001 itu relevan.

Tahapan Mendapatkan Sertifikasi ISO 14001:2026

Berikut langkah-langkah umum:

  1. Gap Analysis

Identifikasi kondisi perusahaan saat ini.

  1. Penyusunan Dokumen

Kebijakan, SOP, prosedur lingkungan.

  1. Implementasi

Penerapan sistem di seluruh proses bisnis.

  1. Internal Audit

Evaluasi internal sebelum audit eksternal.

  1. Sertifikasi Audit

Audit oleh badan sertifikasi (CB).

  1. Penerbitan Sertifikat

Perusahaan resmi mendapatkan ISO 14001.

Berapa Biaya Sertifikasi ISO 14001?

Biaya tergantung pada:

* Skala perusahaan

* Jumlah karyawan

* Kompleksitas proses

* Lokasi operasional

Estimasi umum di Indonesia:

* UMKM: mulai dari

* Perusahaan menengah:

* Korporasi besar: bisa lebih tinggi

Mengapa Menggunakan Jasa Konsultan ISO?

Keuntungan menggunakan konsultan:

* Proses lebih cepat & terstruktur

* Minim kesalahan dokumentasi

* Pendampingan audit

* Training karyawan

ISO 14001:2026 bukan sekadar sertifikasi, tetapi  investasi jangka panjang untuk bisnis yang:

* Lebih efisien

* Lebih aman

* Lebih dipercaya

* Lebih berkelanjutan

Di tengah tuntutan global terhadap lingkungan, perusahaan yang lebih dulu menerapkan https://iso.orgISO 14001 akan menjadi     pemenang pasar    .

Ingin perusahaan Anda tersertifikasi ISO 14001:2026?

Kami siap membantu:

* Konsultasi

* Pendampingan sampai lulus sertifikasi

* Harga kompetitif & terpercaya

???? Hubungi kami sekarang dan mulai perjalanan menuju bisnis berkelanjutan!

ISO 9001:2026 – Standar Manajemen Mutu Terbaru untuk Meningkatkan Daya Saing Perusahaan

Checklist sistem manajemen mutu

ISO 9001:2026

Apa Itu ISO 9001:2026?

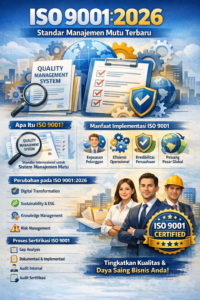
ISO 9001:2026 adalah standar internasional untuk Sistem Manajemen Mutu (Quality Management System / QMS) yang diterbitkan oleh International Organization for Standardization. Standar ini membantu organisasi memastikan bahwa produk atau layanan yang diberikan konsisten, berkualitas, dan memenuhi kebutuhan pelanggan.

Versi terbaru yang sedang dibahas secara global adalah ISO 9001:2026, yang merupakan pengembangan dari versi sebelumnya yaitu ISO 9001:2015.

Standar ini digunakan oleh jutaan perusahaan di seluruh dunia, mulai dari perusahaan manufaktur, jasa, pendidikan, kesehatan, hingga pemerintahan.

Mengapa ISO 9001 Penting bagi Perusahaan?

Implementasi ISO 9001 memberikan banyak manfaat strategis bagi organisasi, di antaranya:

1. Meningkatkan Kepuasan Pelanggan

ISO 9001 menekankan pada customer focus, sehingga perusahaan harus memahami kebutuhan pelanggan dan memastikan layanan atau produk memenuhi ekspektasi mereka.

2. Meningkatkan Efisiensi Operasional

Dengan sistem yang terdokumentasi dan terstruktur, proses bisnis menjadi lebih efektif dan efisien.

3. Meningkatkan Kredibilitas Perusahaan

Sertifikasi ISO 9001 menunjukkan bahwa perusahaan telah menerapkan standar internasional dalam manajemen mutu.

4. Membantu Mengelola Risiko

ISO 9001 mengadopsi pendekatan risk-based thinking, sehingga perusahaan dapat mengidentifikasi dan mengelola potensi risiko dalam proses bisnis.

5. Membuka Peluang Pasar Global

Banyak perusahaan dan pemerintah mensyaratkan sertifikasi ISO 9001 sebagai syarat tender atau kerja sama bisnis.

Prinsip Utama ISO 9001:2026

ISO 9001 dibangun berdasarkan 7 prinsip manajemen mutu, yaitu:

Customer Focus – Fokus pada kepuasan pelanggan

Leadership – Kepemimpinan yang kuat dalam organisasi

Engagement of People – Keterlibatan seluruh karyawan

Process Approach – Pendekatan berbasis proses

Improvement – Perbaikan berkelanjutan

Evidence-based Decision Making – Keputusan berbasis data

Relationship Management – Hubungan yang baik dengan stakeholder

Prinsip-prinsip ini menjadi dasar bagi organisasi untuk membangun sistem manajemen mutu yang efektif dan berkelanjutan.

Struktur Klausul ISO 9001:2026

ISO 9001 menggunakan High Level Structure (HLS) yang sama dengan standar ISO lainnya seperti:

ISO 14001

ISO 45001

Struktur utama ISO 9001 terdiri dari:

Klausul Isi
4 Context of the Organization
5 Leadership
6 Planning
7 Support
8 Operation
9 Performance Evaluation
10 Improvement

Struktur ini memudahkan organisasi untuk mengintegrasikan berbagai sistem manajemen ISO.

Perubahan yang Diperkirakan pada ISO 9001:2026

Beberapa isu yang diprediksi akan diperkuat pada revisi ISO 9001:2026 antara lain:

1. Digital Transformation

Organisasi diharapkan mampu mengelola sistem mutu dalam era digitalisasi dan Industry 4.0.

2. Sustainability dan ESG

Standar akan lebih memperhatikan aspek keberlanjutan dan tanggung jawab sosial.

3. Knowledge Management

Manajemen pengetahuan organisasi menjadi bagian penting untuk menjaga kualitas proses.

4. Risk Management yang Lebih Kuat

Pendekatan risiko akan lebih terintegrasi dengan strategi bisnis perusahaan.

Proses Sertifikasi ISO 9001

Untuk mendapatkan sertifikasi ISO 9001, organisasi biasanya melalui tahapan berikut:

1. Gap Analysis

Analisis kesenjangan antara sistem perusahaan dengan standar ISO.

2. Pengembangan Dokumentasi

Menyusun dokumen seperti:

Kebijakan mutu

SOP / Prosedur

Instruksi kerja

Formulir dan rekaman

3. Implementasi Sistem

Perusahaan mulai menjalankan sistem manajemen mutu sesuai prosedur yang telah dibuat.

4. Internal Audit

Audit internal dilakukan untuk memastikan sistem berjalan dengan baik.

5. Audit Sertifikasi

Audit dilakukan oleh lembaga sertifikasi independen seperti:

TNV

AQC Indonesia

SGS

Bureau Veritas

TÜV Rheinland

Jika lulus audit, perusahaan akan memperoleh sertifikat ISO 9001 yang berlaku selama 3 tahun.

Siapa yang Membutuhkan ISO 9001?

ISO 9001 dapat diterapkan oleh berbagai jenis organisasi, seperti:

Perusahaan manufaktur

Perusahaan jasa

Rumah sakit dan klinik

Universitas dan lembaga pendidikan

Perusahaan konstruksi

Perusahaan logistik dan transportasi

Bahkan usaha kecil dan menengah (UMKM) juga dapat menerapkan ISO 9001 untuk meningkatkan profesionalitas bisnis.

Kesimpulan

ISO 9001 merupakan standar internasional yang sangat penting untuk meningkatkan kualitas manajemen perusahaan. Dengan menerapkan ISO 9001, organisasi dapat meningkatkan efisiensi operasional, kepuasan pelanggan, serta daya saing di pasar global.

Dengan rencana hadirnya ISO 9001:2026, perusahaan diharapkan lebih siap menghadapi tantangan baru seperti digitalisasi, sustainability, dan manajemen risiko yang lebih kompleks.

✔ Tips SEO Keyword yang digunakan pada artikel ini:

ISO 9001

Sertifikasi ISO 9001

Sistem Manajemen Mutu

ISO 9001:2026

Konsultan ISO 9001

1 … 20 21 22 23 24 … 37