Demand Organization vs Penyedia Layanan: Memahami Hubungan Demand-Supply dalam ISO 41001
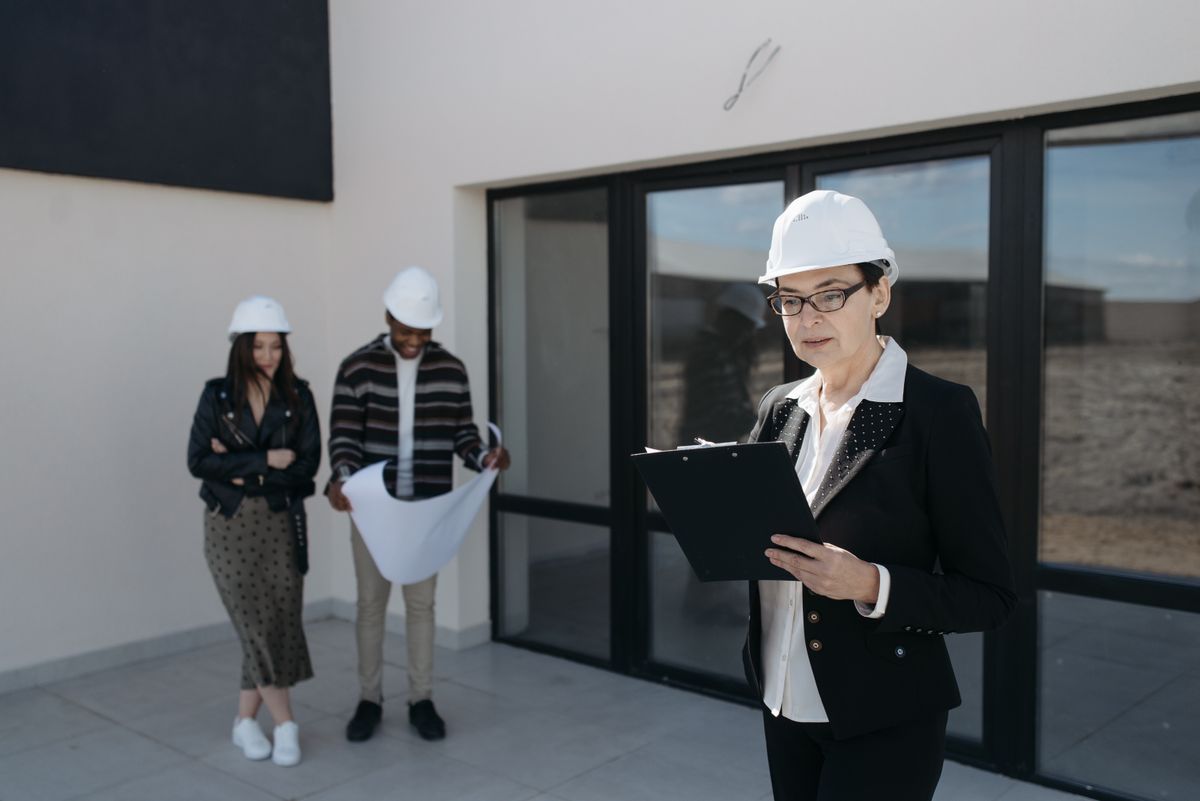
Profesional berdiskusi dengan klien di dalam gedung sebagai ilustrasi hubungan demand organization dan penyedia layanan FM

Diskusi antara penyedia layanan dan klien sebagai ilustrasi hubungan demand dan supply FM

Salah satu konsep paling khas dalam ISO 41001:2018 adalah demand organization. Berbeda dengan ISO 9001 yang berpusat pada “pelanggan” secara umum, ISO 41001 secara tegas menyatakan bahwa sistem manajemen fasilitas ada untuk mendukung tujuan organisasi yang membutuhkan fasilitas tersebut.

Memahami hubungan antara sisi permintaan (demand) dan sisi penyediaan (supply) sangat penting, baik bagi perusahaan yang mengelola fasilitasnya sendiri, maupun bagi perusahaan jasa FM yang melayani banyak klien.

Apa Itu Demand Organization?

ISO 41001 mendefinisikan demand organization sebagai entitas yang memiliki kebutuhan dan kewenangan untuk mengeluarkan biaya agar kebutuhannya terpenuhi. Dalam praktik, demand organization diwakili oleh personel berwenang di unit fungsional, misalnya direksi, kepala divisi, atau pemilik gedung.

Di sisi lain terdapat penyedia layanan (service provider), baik tim FM internal (in-house) maupun kontraktor/vendor eksternal yang menyediakan layanan seperti pemeliharaan MEP, kebersihan, keamanan, landscape, parkir, dan pengelolaan energi.

Mengapa Hubungan Demand-Supply Penting?

Pendahuluan ISO 41001 menekankan bahwa FM mengintegrasikan berbagai disiplin untuk memengaruhi efisiensi, produktivitas, dan ekonomi organisasi. Jika FM hanya berfokus pada “menjalankan pekerjaan teknis” tanpa memahami tujuan bisnis demand organization, layanan menjadi mahal namun tidak memberi nilai.

Klausul ISO 41001 yang Mengatur Hubungan Ini

1. Klausul 4.2 – Kebutuhan dan harapan pihak berkepentingan

Organisasi harus menentukan pihak berkepentingan yang relevan (demand organization, pengguna/penghuni, pemilik aset, regulator, penyedia layanan) beserta persyaratannya – termasuk persyaratan terkait perubahan iklim sebagaimana ditambahkan oleh Amd 1:2024.

2. Klausul 4.3 – Ruang lingkup

Ruang lingkup harus menjelaskan hubungan dengan demand organization dan layanan FM yang disediakan, termasuk yang dioutsourcing.

3. Klausul 5.3 – Peran dan tanggung jawab

Wewenang dan tanggung jawab antara pihak demand dan penyedia layanan harus jelas agar tidak terjadi saling lempar tanggung jawab.

4. Klausul 8.2 – Koordinasi dengan pihak berkepentingan

Organisasi harus berkoordinasi secara terencana dengan pihak berkepentingan, misalnya melalui rapat koordinasi berkala, saluran permintaan layanan (helpdesk), dan pelaporan kinerja.

5. Klausul 8.3 – Integrasi layanan

Layanan FM dari berbagai penyedia harus terintegrasi sehingga tampil sebagai satu kesatuan layanan yang koheren bagi pengguna, bukan potongan-potongan kontrak yang berdiri sendiri.

Contoh Penerapan dalam Praktik

  • Perusahaan manufaktur dengan FM in-house – demand organization adalah direksi dan kepala produksi; tim FM menyusun SLA internal yang mendukung target uptime pabrik.
  • Pengelola gedung perkantoran – pemilik gedung dan penyewa sebagai demand; building management dan vendor sebagai supply, dengan KPI kenyamanan dan respons keluhan.
  • Perusahaan jasa FM – klien adalah demand organization; perusahaan jasa FM menerapkan ISO 41001 untuk membuktikan layanannya selaras dengan tujuan klien.

Dampak bagi Organisasi

  • SLA dan KPI menjadi lebih relevan dengan kebutuhan bisnis, bukan sekadar teknis.
  • Komunikasi lebih terstruktur sehingga keluhan dan konflik berkurang.
  • Pengeluaran FM lebih mudah dijustifikasi karena terhubung dengan nilai bagi organisasi.
  • Vendor lebih terkendali melalui koordinasi dan integrasi layanan.

Langkah-Langkah Membangun Hubungan Demand-Supply yang Efektif

  1. Petakan demand organization — siapa pengambil keputusan, siapa pengguna, apa tujuan bisnisnya.
  2. Terjemahkan kebutuhan menjadi spesifikasi layanan — gunakan panduan ISO 41012 (bagian dari seri standar FM yang dikembangkan ISO/TC 267) untuk strategic sourcing dan penyusunan perjanjian.
  3. Susun SLA dan KPI bersama — disepakati kedua pihak dan ditinjau berkala.
  4. Bangun saluran koordinasi — helpdesk, rapat bulanan, dan laporan kinerja.
  5. Integrasikan penyedia layanan — satu sistem work order, satu standar pelaporan.
  6. Evaluasi dan tingkatkan — bahas hasil survei pengguna dan KPI di tinjauan manajemen.

Butuh Bantuan Konsultan untuk Menata FM sesuai ISO 41001?

Konsultan ISO – sertifikat-iso.com membantu memetakan demand organization, menyusun SLA/KPI, dan membangun koordinasi layanan FM sesuai ISO 41001. Hubungi kami untuk konsultasi awal.

Catatan: artikel ini disusun berdasarkan publikasi/informasi terbaru dari berbagai sumber industri. Untuk kepastian resmi, selalu rujuk dokumen/sumber resmi terkait.
Dokumen Wajib ISO 41001:2018: Daftar Informasi Terdokumentasi yang Perlu Disiapkan

Pekerja memasang rolling door di pintu masuk gedung sebagai ilustrasi pekerjaan facility management yang terdokumentasi

Pekerjaan facility management di pintu masuk gedung yang perlu terdokumentasi

Salah satu pertanyaan paling sering dari tim Facility Management saat memulai ISO 41001 adalah: “Dokumen apa saja yang wajib dibuat?” Pertanyaan ini wajar, karena kesalahan umum adalah membuat terlalu banyak dokumen yang tidak terpakai, atau sebaliknya melewatkan rekaman yang diminta auditor.

Seperti standar berbasis High Level Structure lainnya, ISO 41001:2018 tidak lagi memakai istilah “manual” dan “prosedur wajib”, melainkan informasi terdokumentasi (documented information) yang harus dipelihara (dokumen) atau disimpan (rekaman). Definisi istilah ini mengikuti kosakata yang juga dipakai dalam ISO 9000 dan standar sistem manajemen lainnya.

Apa Itu Informasi Terdokumentasi?

Klausul 7.5 ISO 41001 menyatakan sistem manajemen FM harus mencakup informasi terdokumentasi yang dipersyaratkan standar, serta informasi terdokumentasi yang ditetapkan organisasi sendiri sebagai kebutuhan untuk efektivitas sistem. Tingkat kedetailannya bergantung pada ukuran organisasi, kompleksitas proses, dan kompetensi personel.

Kontrol Dokumen menurut Klausul 7.5

Informasi terdokumentasi harus diidentifikasi (judul, tanggal, pembuat, nomor), memiliki format dan media yang sesuai, ditinjau dan disetujui, serta dikendalikan distribusi, akses, penyimpanan, perubahan, retensi, dan pemusnahannya. Dokumen eksternal seperti regulasi bangunan gedung, manual pabrikan peralatan, dan kontrak vendor juga harus dikendalikan.

Daftar Informasi Terdokumentasi yang Dipersyaratkan

Berikut informasi terdokumentasi yang secara eksplisit atau praktis dibutuhkan untuk memenuhi ISO 41001:2018:

1. Ruang lingkup sistem manajemen FM (4.3)

Menjelaskan lokasi, fasilitas, layanan FM, serta batasan dan penerapannya.

2. Kebijakan FM (5.2)

Disahkan manajemen puncak, dikomunikasikan, dan tersedia bagi pihak berkepentingan yang relevan.

3. Sasaran FM dan rencana pencapaiannya (6.2)

Sasaran terukur, penanggung jawab, sumber daya, jadwal, dan cara evaluasi hasil.

4. Bukti kompetensi (7.2)

Rekaman pendidikan, pelatihan, sertifikasi teknis (misal teknisi listrik, operator lift, K3), dan pengalaman personel FM.

5. Informasi untuk keyakinan pengendalian operasional (8.1)

Dokumen dan rekaman yang cukup untuk meyakinkan bahwa proses layanan FM telah dijalankan sesuai rencana, misalnya jadwal dan checklist preventive maintenance, work order, dan laporan layanan vendor.

6. Hasil pemantauan dan pengukuran (9.1)

Laporan KPI, pencapaian SLA, data konsumsi energi, survei kepuasan pengguna.

7. Program dan hasil audit internal (9.2)

Jadwal audit, rencana, checklist, laporan temuan, dan bukti tindak lanjut. Format program audit dapat mengacu pada panduan ISO 19011.

8. Hasil tinjauan manajemen (9.3)

Notulen dan keputusan manajemen puncak terkait peluang perbaikan dan kebutuhan perubahan sistem.

9. Ketidaksesuaian dan tindakan korektif (10.1)

Sifat ketidaksesuaian, tindakan yang diambil, dan hasil tindakan korektif.

Dokumen Pendukung yang Direkomendasikan

Walau tidak semuanya disebut eksplisit, dokumen berikut umumnya diperlukan agar sistem berjalan efektif dan mudah diaudit:

  • Analisis konteks organisasi dan register pihak berkepentingan (termasuk evaluasi isu perubahan iklim sesuai Amd 1:2024).
  • Register risiko dan peluang FM.
  • Struktur organisasi dan uraian tugas FM.
  • Daftar aset/fasilitas, as-built drawing, dan data teknis peralatan.
  • Prosedur pengadaan dan evaluasi penyedia layanan FM, beserta kontrak dan SLA.
  • Prosedur tanggap darurat fasilitas.
  • Rencana komunikasi dengan pengguna fasilitas dan mekanisme keluhan.

Tips Menyusun Dokumen ISO 41001

  1. Gunakan yang sudah ada — SOP, checklist, dan laporan FM yang berjalan cukup diselaraskan, bukan dibuat ulang.
  2. Integrasikan dengan ISO lain — pengendalian dokumen, audit internal, dan tinjauan manajemen bisa satu prosedur untuk ISO 9001/14001/45001/41001.
  3. Manfaatkan sistem digital — CMMS atau aplikasi work order dapat menjadi rekaman yang sah bila dikendalikan.
  4. Buat ringkas dan praktis — dokumen harus dipakai teknisi di lapangan, bukan sekadar untuk auditor.
  5. Tetapkan masa retensi — minimal satu siklus sertifikasi, atau sesuai regulasi yang berlaku.

Butuh Bantuan Konsultan untuk Dokumentasi ISO 41001?

Konsultan ISO – sertifikat-iso.com membantu menyusun dokumen ISO 41001 yang ringkas, sesuai persyaratan, dan terintegrasi dengan sistem yang sudah Anda miliki. Kami juga menyediakan training documentation ISO 41001. Hubungi kami untuk konsultasi.

Catatan: artikel ini disusun berdasarkan publikasi/informasi terbaru dari berbagai sumber industri. Untuk kepastian resmi, selalu rujuk dokumen/sumber resmi terkait.
Gap Analysis ISO 41001: Cara Melakukan dan Checklist per Klausul

Dokumen analisis dan laptop di meja kerja sebagai ilustrasi gap analysis ISO 41001

Dokumen analisis di meja kerja sebagai ilustrasi gap analysis ISO 41001

Gap analysis adalah langkah pertama yang paling menentukan dalam perjalanan menuju sertifikasi ISO 41001. Tanpa pemetaan kesenjangan yang jujur, organisasi berisiko membuat dokumen yang tidak dibutuhkan atau justru melewatkan persyaratan penting.

Apalagi saat ini ISO 41001:2018 telah diperbarui melalui Amandemen 1:2024 (climate action) dan sedang menuju edisi revisi ISO/DIS 41001. Gap analysis yang baik membantu Anda memenuhi persyaratan saat ini sekaligus bersiap untuk perubahan berikutnya.

Apa Itu Gap Analysis ISO 41001?

Gap analysis adalah penilaian terstruktur yang membandingkan kondisi aktual pengelolaan fasilitas dengan persyaratan ISO 41001:2018. Hasilnya adalah daftar kesenjangan (gap), tingkat pemenuhan tiap klausul, dan rencana tindakan untuk menutupnya.

Kapan Gap Analysis Dilakukan?

  • Sebelum memulai proyek implementasi ISO 41001.
  • Saat mengintegrasikan ISO 41001 ke sistem yang sudah ada (ISO 9001, ISO 14001, ISO 45001).
  • Menjelang transisi ke edisi revisi ISO 41001.
  • Setelah perubahan besar: pengambilalihan gedung baru, pergantian vendor FM, atau reorganisasi.

Langkah-Langkah Melakukan Gap Analysis

1. Tentukan ruang lingkup penilaian

Tetapkan lokasi, gedung, layanan FM, dan fungsi yang dinilai. Ruang lingkup gap analysis sebaiknya sama dengan rencana ruang lingkup sertifikasi.

2. Bentuk tim penilai

Libatkan perwakilan FM, GA, engineering, HSE, pengadaan, dan keuangan. Gunakan konsultan eksternal bila perlu sudut pandang objektif.

3. Kumpulkan bukti

Kumpulkan dokumen yang ada (SOP, kontrak vendor, jadwal preventive maintenance, laporan KPI), lakukan wawancara, dan tinjau fasilitas secara langsung. Teknik pengumpulan bukti ini serupa dengan audit, sehingga prinsip dalam ISO 19011 dapat dijadikan acuan.

4. Nilai tiap persyaratan

Gunakan skala sederhana, misalnya: 0 = belum ada, 1 = ada sebagian/tidak konsisten, 2 = ada dan diterapkan, 3 = diterapkan dan efektif.

5. Susun rencana tindakan

Untuk setiap gap, tetapkan tindakan, penanggung jawab, target waktu, dan sumber daya.

Checklist Gap Analysis per Klausul

Klausul 4 – Konteks Organisasi

  • Apakah isu internal dan eksternal yang memengaruhi FM sudah diidentifikasi, termasuk relevansi perubahan iklim (Amd 1:2024)?
  • Apakah pihak berkepentingan dan persyaratannya (pemilik, penyewa, pengguna, regulator, vendor) sudah dipetakan?
  • Apakah ruang lingkup sistem FM sudah ditetapkan dan terdokumentasi?

Klausul 5 – Kepemimpinan

  • Apakah ada kebijakan FM yang disahkan manajemen puncak dan dikomunikasikan?
  • Apakah peran, tanggung jawab, dan wewenang FM jelas, termasuk antara demand organization dan penyedia layanan?

Klausul 6 – Perencanaan

  • Apakah risiko dan peluang FM sudah diidentifikasi dan dikendalikan?
  • Apakah sasaran FM terukur, dipantau, dan memiliki rencana pencapaian?

Klausul 7 – Dukungan

  • Apakah sumber daya, kompetensi, dan kesadaran personel FM terjamin?
  • Apakah komunikasi internal dan eksternal (termasuk dengan pengguna fasilitas) terencana?
  • Apakah informasi terdokumentasi dan pengetahuan organisasi (misal data aset, as-built drawing) dikendalikan?

Klausul 8 – Operasi

  • Apakah proses layanan FM direncanakan dan dikendalikan, termasuk yang dioutsourcing?
  • Apakah koordinasi dengan pihak berkepentingan berjalan terstruktur?
  • Apakah layanan FM terintegrasi, bukan berjalan sendiri-sendiri?

Klausul 9 – Evaluasi Kinerja

  • Apakah KPI FM dipantau dan dianalisis secara berkala?
  • Apakah program audit internal dan tinjauan manajemen sudah berjalan?

Klausul 10 – Peningkatan

  • Apakah ketidaksesuaian ditangani dengan analisis akar masalah dan tindakan korektif?
  • Apakah ada mekanisme tindakan pencegahan dan peningkatan berkelanjutan?

Manfaat Gap Analysis yang Baik

  • Menghemat waktu dan biaya implementasi karena fokus pada kesenjangan nyata.
  • Memberi gambaran realistis tentang kesiapan sertifikasi.
  • Menjadi dasar komunikasi dengan manajemen puncak untuk alokasi sumber daya.

Langkah Setelah Gap Analysis

  1. Presentasikan hasil ke manajemen — minta persetujuan prioritas dan anggaran.
  2. Susun rencana proyek — lengkap dengan milestone hingga audit sertifikasi.
  3. Mulai dari fondasi — konteks, kebijakan, ruang lingkup, dan risiko.
  4. Ulangi penilaian — lakukan gap analysis ulang sebelum audit internal untuk memastikan kesenjangan tertutup.

Butuh Bantuan Konsultan untuk Gap Analysis ISO 41001?

Konsultan ISO – sertifikat-iso.com menyediakan layanan gap analysis ISO 41001 lengkap dengan laporan temuan dan rencana tindakan. Hubungi kami untuk menjadwalkan penilaian di fasilitas Anda.

Catatan: artikel ini disusun berdasarkan publikasi/informasi terbaru dari berbagai sumber industri. Untuk kepastian resmi, selalu rujuk dokumen/sumber resmi terkait.
Langkah-Langkah Sertifikasi ISO 41001: Dari Gap Analysis hingga Audit Surveilans

Pekerja di gudang sebagai ilustrasi fasilitas yang dikelola dalam sertifikasi ISO 41001

Fasilitas gudang yang dikelola dalam sistem manajemen ISO 41001

Semakin banyak pengelola gedung, penyedia jasa FM, dan perusahaan dengan aset fasilitas besar yang menjadikan sertifikat ISO 41001 sebagai bukti kredibilitas. Sertifikat ini sering menjadi nilai tambah dalam tender pengelolaan gedung, kontrak outsourcing FM, maupun persyaratan pelanggan korporat.

Namun banyak organisasi belum paham urutan prosesnya. Artikel ini menjelaskan tahapan sertifikasi ISO 41001:2018 secara runtut, sehingga Anda bisa menyusun rencana kerja yang realistis.

Apa Itu Sertifikasi ISO 41001?

Sertifikasi ISO 41001 adalah pengakuan pihak ketiga (lembaga sertifikasi) bahwa sistem manajemen fasilitas organisasi telah memenuhi persyaratan ISO 41001:2018 beserta amandemen Amd 1:2024. Pendahuluan standar sendiri menyebut bahwa kesesuaian dapat ditunjukkan melalui deklarasi mandiri, konfirmasi pihak berkepentingan, atau sertifikasi oleh pihak ketiga terakreditasi. Untuk kebutuhan tender dan kepercayaan pasar, sertifikasi pihak ketiga adalah pilihan paling kuat.

Dasar Proses Sertifikasi

Lembaga sertifikasi sistem manajemen bekerja mengacu pada ISO/IEC 17021-1. Khusus untuk FM, terdapat ISO/IEC TS 17021-11:2018 yang menetapkan persyaratan kompetensi auditor dan personel sertifikasi sistem manajemen fasilitas. Pastikan lembaga yang Anda pilih memiliki ruang lingkup akreditasi yang sesuai untuk skema ISO 41001 – di Indonesia dapat dicek melalui Komite Akreditasi Nasional (KAN), sedangkan daftar badan akreditasi yang diakui internasional tersedia di situs Global ACI.

Tahapan Sertifikasi ISO 41001

Secara umum, perjalanan menuju sertifikat terdiri atas tahap persiapan internal dan tahap audit eksternal.

1. Komitmen manajemen dan penetapan ruang lingkup

Manajemen puncak menetapkan tujuan sertifikasi, menunjuk penanggung jawab, dan menentukan ruang lingkup: gedung/lokasi mana, layanan FM apa saja, dan apakah organisasi berperan sebagai demand organization, penyedia layanan, atau keduanya.

2. Gap analysis

Bandingkan praktik FM yang ada dengan klausul 4–10 ISO 41001. Hasilnya berupa daftar kesenjangan dan prioritas perbaikan.

3. Penyusunan dokumen dan informasi terdokumentasi

Susun kebijakan FM, sasaran, analisis konteks dan pihak berkepentingan, register risiko, prosedur operasional, serta formulir dan rekaman yang dibutuhkan.

4. Implementasi dan pengumpulan rekaman

Jalankan sistem minimal beberapa bulan agar tersedia bukti: laporan KPI, rekaman pemeliharaan, evaluasi vendor, keluhan pengguna, dan tindak lanjutnya.

5. Training awareness dan internal audit

Latih tim FM agar memahami persyaratan standar, lalu bentuk tim auditor internal yang kompeten.

6. Audit internal

Laksanakan audit internal menyeluruh terhadap semua klausul dan area dalam ruang lingkup – dengan panduan ISO 19011 – lalu tindak lanjuti temuan.

7. Tinjauan manajemen

Manajemen puncak meninjau kinerja sistem FM, hasil audit, dan peluang perbaikan sebelum audit eksternal.

8. Audit Stage 1 (tinjauan kesiapan)

Auditor lembaga sertifikasi meninjau dokumen, ruang lingkup, dan kesiapan organisasi. Temuan Stage 1 harus diselesaikan sebelum Stage 2.

9. Audit Stage 2 (audit implementasi)

Auditor memverifikasi penerapan sistem di lapangan: wawancara, observasi fasilitas, dan pemeriksaan rekaman. Ketidaksesuaian mayor harus ditutup sebelum sertifikat diterbitkan.

10. Penerbitan sertifikat dan audit surveilans

Sertifikat berlaku tiga tahun dengan audit surveilans setiap tahun, lalu audit resertifikasi pada tahun ketiga.

Faktor yang Memengaruhi Durasi

  • Jumlah lokasi/gedung dan luas area dalam ruang lingkup.
  • Jumlah personel dan kompleksitas layanan FM (hard services dan soft services).
  • Tingkat kematangan sistem yang sudah ada, misalnya jika sudah memiliki ISO 9001, ISO 14001, atau ISO 45001.
  • Kesiapan data dan rekaman kinerja fasilitas.
  • Ketersediaan dan komitmen tim internal.

Tips agar Proses Lancar

  1. Integrasikan dengan sistem yang ada — manfaatkan struktur yang sama dengan ISO 9001/14001/45001.
  2. Tetapkan ruang lingkup realistis — mulai dari lokasi utama, lalu perluas.
  3. Kumpulkan bukti sejak awal — auditor menilai rekaman, bukan niat.
  4. Libatkan vendor FM — layanan outsourcing tetap harus dikendalikan dalam sistem.
  5. Pilih lembaga sertifikasi yang kompeten — cek akreditasi dan pengalaman sektor FM.
  6. Pantau revisi standar — edisi baru ISO/DIS 41001 sedang dikembangkan; diskusikan dampaknya dengan lembaga sertifikasi.

Butuh Bantuan Konsultan untuk Sertifikasi ISO 41001?

Konsultan ISO – sertifikat-iso.com mendampingi dari gap analysis, penyusunan dokumen, training, audit internal, hingga audit sertifikasi ISO 41001. Hubungi kami untuk menyusun rencana sertifikasi yang efisien.

Catatan: artikel ini disusun berdasarkan publikasi/informasi terbaru dari berbagai sumber industri. Untuk kepastian resmi, selalu rujuk dokumen/sumber resmi terkait.
ISO 41001:2018/Amd 1:2024 Climate Action: Isi Amandemen dan Cara Menerapkannya

Kipas sistem HVAC di atap gedung sebagai ilustrasi efisiensi energi dan aksi iklim facility management

Sistem HVAC di atap gedung sebagai ilustrasi aksi iklim facility management

Pada 2024, ISO menerbitkan ISO 41001:2018/Amd 1:2024 – Climate action changes. Amandemen singkat ini merupakan bagian dari langkah ISO menambahkan isu perubahan iklim ke seluruh standar sistem manajemen, termasuk ISO 9001, ISO 14001, ISO 45001, ISO/IEC 27001, dan ISO 41001. Dokumen amandemennya tersedia gratis di situs resmi ISO.

Walau sangat ringkas, dampaknya nyata: auditor sertifikasi kini akan menanyakan apakah organisasi Anda sudah mempertimbangkan perubahan iklim saat menganalisis konteks sistem manajemen fasilitas. Bagi fungsi FM yang mengelola gedung, energi, dan utilitas, isu ini sangat dekat dengan pekerjaan sehari-hari.

Apa Itu Amandemen Climate Action?

Amandemen adalah perubahan resmi terhadap standar yang sudah terbit tanpa menerbitkan edisi baru. Untuk ISO 41001, amandemen ini menambahkan teks pada dua subklausul di klausul 4 (Konteks Organisasi):

  • Klausul 4.1 – organisasi wajib menentukan apakah perubahan iklim merupakan isu yang relevan.
  • Klausul 4.2 – ditambahkan catatan bahwa pihak berkepentingan yang relevan dapat memiliki persyaratan terkait perubahan iklim.

Latar Belakang dan Status

Penambahan ini berasal dari komitmen ISO melalui London Declaration untuk mendukung aksi iklim global. Amandemen berstatus terbit (stage 60.60 – lihat daftar stage codes ISO) dan berlaku sejak diterbitkan pada 2024. Artinya, organisasi yang disertifikasi ISO 41001:2018 diaudit terhadap teks yang sudah diamandemen.

Apa Saja yang Harus Dilakukan?

Amandemen tidak mewajibkan organisasi membuat program dekarbonisasi baru. Yang diwajibkan adalah menentukan relevansi dan, jika relevan, mengintegrasikannya ke dalam sistem manajemen FM.

1. Evaluasi relevansi perubahan iklim terhadap fasilitas

Pertimbangkan dua arah: dampak iklim terhadap fasilitas (banjir, cuaca ekstrem, gelombang panas yang membebani HVAC) dan dampak fasilitas terhadap iklim (konsumsi energi, emisi, refrigeran, limbah).

2. Identifikasi persyaratan pihak berkepentingan terkait iklim

Contohnya: pemilik gedung yang menargetkan sertifikasi green building, penyewa multinasional dengan target net zero, investor dengan kriteria ESG, serta regulasi pemerintah tentang konservasi energi dan bangunan gedung hijau.

3. Hubungkan dengan risiko dan peluang (klausul 6.1)

Jika iklim relevan, risiko dan peluangnya harus dipertimbangkan dalam perencanaan: misalnya risiko genangan di ruang panel, atau peluang penghematan melalui retrofit chiller dan LED.

4. Tetapkan sasaran FM yang terukur (klausul 6.2)

Misalnya penurunan intensitas energi (kWh/m²), penggantian refrigeran, atau peningkatan kesiapan drainase sebelum musim hujan.

5. Pantau dan evaluasi (klausul 9.1)

Gunakan data meter energi, BMS, dan laporan insiden cuaca untuk membuktikan efektivitas tindakan.

Kenapa Ini Penting bagi Facility Management

  • Gedung menyumbang porsi signifikan konsumsi energi dan emisi, sehingga fungsi FM berada di garis depan aksi iklim.
  • Auditor akan meminta bukti bahwa isu iklim sudah dievaluasi – jawaban “tidak relevan” pun harus berdasar dan terdokumentasi.
  • Integrasi isu iklim membantu FM mendukung pelaporan ESG dan keberlanjutan perusahaan.
  • Persiapan ini menjadi modal untuk revisi ISO/DIS 41001 yang diperkirakan memperkuat aspek keberlanjutan.

Langkah Praktis Penerapan

  1. Perbarui dokumen analisis konteks — tambahkan baris “perubahan iklim” dengan kesimpulan relevansi dan alasannya.
  2. Perbarui daftar pihak berkepentingan — catat persyaratan terkait iklim dari pemilik, penyewa, regulator, dan investor.
  3. Tinjau register risiko FM — masukkan risiko fisik iklim dan risiko transisi (regulasi, biaya energi).
  4. Bahas di tinjauan manajemen — pastikan manajemen puncak menyetujui arah tindakannya.
  5. Siapkan bukti untuk audit — notulen, register, dan data energi yang mendukung.

Butuh Bantuan Konsultan untuk Menerapkan Amandemen ISO 41001?

Konsultan ISO – sertifikat-iso.com membantu organisasi memperbarui analisis konteks, register risiko, dan sasaran FM agar sesuai Amd 1:2024 dan siap diaudit. Hubungi kami untuk pendampingan.

Catatan: artikel ini disusun berdasarkan publikasi/informasi terbaru dari berbagai sumber industri. Untuk kepastian resmi, selalu rujuk dokumen/sumber resmi terkait.
Status Revisi ISO 41001: Dari Amandemen 2024 Menuju ISO/DIS 41001, Apa yang Perlu Disiapkan?

Tim manajemen berdiskusi di meja rapat membahas revisi standar ISO 41001

Tim manajemen berdiskusi membahas revisi standar ISO 41001

ISO 41001:2018, standar sistem manajemen fasilitas (Facility Management/FM) internasional pertama, kini sedang memasuki fase revisi. Berdasarkan informasi di laman resmi ISO, standar edisi pertama ini telah ditinjau secara sistematis pada 2023 dengan hasil “to be revised”, dan dinyatakan akan digantikan oleh ISO/DIS 41001 dalam beberapa bulan mendatang.

Bagi perusahaan yang sudah tersertifikasi maupun yang sedang merencanakan sertifikasi, kabar ini penting. Revisi berarti akan ada periode transisi, penyesuaian dokumen, dan kemungkinan penambahan persyaratan baru. Semakin awal Anda memahami arahnya, semakin ringan beban penyesuaiannya.

Apa Itu ISO 41001 dan Mengapa Direvisi?

ISO 41001:2018 diterbitkan pada April 2018 oleh komite teknis ISO/TC 267 Facility management. Standar ini menetapkan persyaratan sistem manajemen FM yang efektif dan efisien untuk mendukung tujuan demand organization (organisasi pengguna fasilitas). Seperti semua standar ISO, ISO 41001 ditinjau secara berkala (umumnya setiap lima tahun) untuk memastikan tetap relevan dengan perkembangan praktik dan kebutuhan pasar.

Sejak 2018, dunia FM berubah cukup drastis: pandemi mengubah pola penggunaan ruang kerja, tuntutan ESG dan dekarbonisasi makin kuat, serta teknologi seperti IoT, CMMS, dan digital twin semakin umum. Revisi diperlukan agar standar mampu menampung realitas baru ini.

Kronologi Status ISO 41001

1. April 2018 – Terbit edisi pertama

ISO 41001:2018 terbit sebagai standar sistem manajemen FM pertama yang dapat disertifikasi, menggunakan struktur tingkat tinggi (High Level Structure) seperti ISO 9001, ISO 14001, dan ISO 45001.

2. April 2023 – Tinjauan sistematis: “to be revised”

Laman katalog ISO mencatat status 90.92 (to be revised) pada 27 April 2023 – arti setiap kode tahapan dapat dilihat di daftar stage codes ISO. Artinya komite memutuskan standar perlu diperbarui, bukan sekadar dikonfirmasi ulang.

3. 2024 – Amandemen 1: Climate action changes

Pada 2024, ISO menerbitkan ISO 41001:2018/Amd 1:2024 yang menambahkan pertimbangan perubahan iklim pada klausul 4.1 dan 4.2. Amandemen ini tersedia gratis, berlaku sekarang, dan sudah menjadi bagian dari standar yang diaudit.

4. Tahap DIS – Menuju edisi kedua

ISO menyatakan ISO 41001:2018 diperkirakan akan digantikan oleh ISO/DIS 41001. DIS (Draft International Standard) adalah tahap draf yang dibuka untuk pemungutan suara dan komentar anggota nasional sebelum menjadi FDIS dan akhirnya standar final. Hingga artikel ini diperbarui, edisi baru tersebut belum terbit.

Perubahan yang Diperkirakan dalam Edisi Baru

Isi final belum resmi sebelum standar terbit, sehingga poin-poin di bawah merupakan arah yang banyak dibahas di industri, bukan teks final:

1. Penyelarasan dengan struktur harmonis ISO terbaru

ISO telah memperbarui harmonized structure (HS) untuk standar sistem manajemen dalam ISO/IEC Directives. Revisi kemungkinan besar menyesuaikan teks klausul inti agar konsisten dengan standar yang sudah memakai HS terbaru seperti ISO 9001:2026, termasuk klausul perencanaan perubahan.

2. Penguatan aspek keberlanjutan dan iklim

Setelah Amd 1:2024, isu iklim, efisiensi energi, dan jejak karbon gedung diperkirakan terintegrasi lebih dalam, bukan sekadar catatan di konteks organisasi.

3. Digitalisasi dan pengambilan keputusan berbasis data

Pemanfaatan data dari sistem BMS, IoT, dan CMMS untuk memantau kinerja fasilitas makin relevan dengan klausul evaluasi kinerja.

4. Kesehatan, kesejahteraan, dan pengalaman pengguna

Fokus pada kualitas udara dalam ruang, kenyamanan, dan produktivitas penghuni kian menonjol sejak pandemi.

5. Ketahanan operasional

Kesiapan menghadapi gangguan (bencana, kegagalan utilitas, pandemi) dan kesinambungan layanan fasilitas diperkirakan mendapat perhatian lebih.

Dampak bagi Organisasi

  • Sertifikat ISO 41001:2018 tetap berlaku sampai berakhirnya masa transisi yang akan diumumkan setelah edisi baru terbit. Sebagai pembanding, transisi standar sistem manajemen lain umumnya 2–3 tahun; ketentuan transisi biasanya diterbitkan sebagai dokumen wajib yang kini dikelola Global ACI.
  • Amandemen iklim 2024 sudah diaudit sekarang – jangan menunggu edisi baru untuk menyesuaikan analisis konteks.
  • Dokumen sistem perlu diperbarui saat transisi: kebijakan FM, analisis risiko, sasaran, prosedur operasi, dan program audit internal.
  • Kompetensi auditor internal dan tim FM perlu disegarkan agar memahami perubahan persyaratan.

Langkah-Langkah Persiapan

  1. Pantau status resmi — cek katalog ISO dan informasi dari lembaga sertifikasi Anda secara berkala.
  2. Terapkan Amd 1:2024 sekarang — tambahkan evaluasi relevansi perubahan iklim di analisis konteks dan pihak berkepentingan.
  3. Lakukan gap analysis awal — bandingkan sistem Anda dengan arah perubahan (HS terbaru, keberlanjutan, data, ketahanan).
  4. Perkuat data kinerja fasilitas — rapikan KPI, SLA, dan data energi agar siap dipakai untuk evaluasi.
  5. Diskusikan dengan lembaga sertifikasi — rencanakan jadwal audit transisi sejak dini.
  6. Latih tim — siapkan training awareness dan internal audit versi terbaru begitu standar terbit.

Butuh Bantuan Konsultan untuk Transisi ISO 41001?

Tim Konsultan ISO – sertifikat-iso.com siap membantu gap analysis, pembaruan dokumen, hingga pendampingan audit transisi ISO 41001. Hubungi kami untuk konsultasi awal dan rencana kerja yang sesuai dengan kondisi fasilitas Anda.

Catatan: artikel ini disusun berdasarkan publikasi/informasi terbaru dari berbagai sumber industri. Untuk kepastian resmi, selalu rujuk dokumen/sumber resmi terkait.
Amandemen Iklim ISO 27001:2022 (Amd 1:2024): Apa yang Berubah di Klausul 4.1 dan 4.2

Dokumen kebijakan di meja kerja melambangkan amandemen iklim ISO 27001:2022

Dokumen kebijakan di meja kerja melambangkan amandemen iklim ISO 27001:2022

Selain perombakan besar Annex A yang dibahas di berbagai artikel lain, ISO/IEC 27001:2022 juga mendapat satu amandemen tambahan yang perlu diketahui organisasi: ISO/IEC 27001:2022/Amd 1:2024 (terbit Februari 2024), yang menyisipkan pertimbangan perubahan iklim ke dalam klausul 4.1 dan 4.2. Perubahan ini merupakan bagian dari inisiatif ISO yang lebih luas untuk mengintegrasikan isu perubahan iklim ke seluruh standar sistem manajemen — termasuk juga ISO 9001:2015/Amd 1:2024 yang kini sudah terintegrasi dalam ISO 9001:2026.

Apa yang Ditambahkan Amandemen Ini?

Amandemen ini menambahkan teks yang mewajibkan organisasi mempertimbangkan apakah perubahan iklim merupakan isu yang relevan terhadap Sistem Manajemen Keamanan Informasi (SMKI) mereka, dengan menyisipkan referensi ke perubahan iklim pada:

  • Klausul 4.1 (Memahami organisasi dan konteksnya) — organisasi perlu menentukan apakah perubahan iklim merupakan isu eksternal atau internal yang relevan dengan tujuan SMKI.
  • Klausul 4.2 (Memahami kebutuhan dan ekspektasi pihak berkepentingan) — menegaskan bahwa pihak berkepentingan dapat memiliki persyaratan terkait perubahan iklim yang relevan dengan SMKI.

Dokumen amandemen ini tersedia gratis di halaman resmi ISO dan dapat dibaca melalui ISO Online Browsing Platform.

Kenapa Perubahan Iklim Relevan dengan Keamanan Informasi?

Pada pandangan pertama, kaitan antara perubahan iklim dan keamanan informasi mungkin tidak langsung terlihat. Namun beberapa contoh keterkaitannya meliputi:

  • Kelangsungan bisnis — bencana terkait iklim (banjir, kebakaran, cuaca ekstrem) dapat mengganggu infrastruktur data center dan ketersediaan sistem, berkaitan langsung dengan kontrol A.5.30 (Kesiapan ICT untuk Kelangsungan Bisnis).
  • Lokasi fasilitas fisik — organisasi perlu mempertimbangkan risiko iklim saat menentukan lokasi data center atau fasilitas penyimpanan data.
  • Ekspektasi pemangku kepentingan — klien, regulator, atau investor semakin sering menanyakan bagaimana organisasi mempertimbangkan risiko iklim dalam keberlangsungan layanan mereka.

Apakah Amandemen Ini Wajib Diterapkan?

Ya — amandemen resmi menjadi bagian dari persyaratan ISO 27001:2022 begitu diterbitkan, sehingga organisasi yang menjalani sertifikasi atau audit surveillance perlu menunjukkan bahwa pertimbangan perubahan iklim sudah dimasukkan ke dalam analisis konteks organisasi (klausul 4.1) dan analisis pihak berkepentingan (klausul 4.2).

Langkah Praktis Menerapkan Amandemen Ini

  1. Tinjau ulang analisis konteks organisasi — evaluasi apakah perubahan iklim relevan terhadap operasional dan infrastruktur IT organisasi Anda.
  2. Perbarui analisis pemangku kepentingan — identifikasi apakah ada pihak berkepentingan dengan ekspektasi terkait iklim yang relevan dengan SMKI.
  3. Dokumentasikan kesimpulan — meskipun ternyata kesimpulannya perubahan iklim tidak signifikan relevan, dokumentasikan analisis dan justifikasinya.
  4. Kaitkan dengan business continuity — pastikan pertimbangan risiko iklim juga tercermin dalam rencana kelangsungan bisnis terkait ICT.

Pastikan SMKI Perusahaan Anda Sudah Mencakup Amandemen Ini

Diskusikan peninjauan analisis konteks dan pemangku kepentingan SMKI perusahaan Anda agar selaras dengan ISO 27001:2022/Amd 1:2024 dengan konsultan di sertifikat-iso.com.

Catatan: artikel ini disusun berdasarkan publikasi dan informasi terbaru dari berbagai sumber industri per September 2026. Untuk kepastian resmi, selalu rujuk dokumen ISO 27001:2022 dan amandemen resminya.

11 Kontrol Baru ISO 27001:2022: dari Threat Intelligence hingga Secure Coding

Kode program melambangkan kontrol secure coding ISO 27001:2022

Kode program melambangkan kontrol secure coding ISO 27001:2022

Dari 93 kontrol Annex A ISO/IEC 27001:2022, 11 di antaranya benar-benar baru — tidak ada padanannya di edisi 2013. Kontrol-kontrol ini ditambahkan untuk mencerminkan perkembangan ancaman siber, adopsi cloud computing, dan praktik pengembangan software modern yang belum relevan saat ISO 27001:2013 diterbitkan. Panduan penerapan rinci untuk setiap kontrol tersedia dalam ISO/IEC 27002:2022.

Daftar 11 Kontrol Baru

A.5.7 — Threat Intelligence

Mewajibkan organisasi mengumpulkan dan menganalisis informasi terkait ancaman keamanan informasi untuk mendukung tindakan mitigasi yang proaktif, bukan hanya reaktif.

A.5.23 — Keamanan Informasi untuk Penggunaan Layanan Cloud

Mengatur bagaimana organisasi mengelola risiko keamanan informasi saat menggunakan layanan cloud pihak ketiga, dari akuisisi hingga penghentian layanan.

A.5.30 — Kesiapan ICT untuk Kelangsungan Bisnis

Memastikan infrastruktur teknologi informasi dan komunikasi organisasi siap mendukung kelangsungan operasional saat terjadi gangguan atau bencana.

A.7.4 — Pemantauan Keamanan Fisik

Mewajibkan pemantauan berkelanjutan terhadap area fisik sensitif untuk mendeteksi akses tidak sah secara real-time.

A.8.9 — Manajemen Konfigurasi

Mengatur bagaimana konfigurasi perangkat keras, perangkat lunak, layanan, dan jaringan dikelola, didokumentasikan, dan dipantau agar tidak menyimpang dari standar keamanan yang ditetapkan.

A.8.10 — Penghapusan Informasi

Memastikan informasi yang tidak lagi dibutuhkan dihapus secara aman dari sistem dan media penyimpanan, mengurangi risiko paparan data yang tidak perlu.

A.8.11 — Penyamaran Data (Data Masking)

Mengatur penggunaan teknik penyamaran data untuk melindungi informasi sensitif, terutama saat digunakan untuk keperluan pengujian atau pengembangan sistem.

A.8.12 — Pencegahan Kebocoran Data

Menerapkan langkah-langkah untuk mendeteksi dan mencegah kebocoran data sensitif dari sistem organisasi, baik disengaja maupun tidak.

A.8.16 — Kegiatan Pemantauan

Mewajibkan pemantauan jaringan, sistem, dan aplikasi secara berkelanjutan untuk mendeteksi aktivitas anomali yang berpotensi menjadi insiden keamanan.

A.8.23 — Pemfilteran Web

Mengatur kontrol akses terhadap situs web eksternal untuk mengurangi risiko paparan terhadap konten berbahaya atau malware.

A.8.28 — Pengodean Aman (Secure Coding)

Mewajibkan prinsip pengembangan perangkat lunak yang aman diterapkan sejak tahap desain hingga deployment, mengurangi risiko kerentanan pada aplikasi yang dikembangkan organisasi.

Kenapa 11 Kontrol Ini Penting Diperhatikan?

Kesebelas kontrol baru ini mencerminkan area risiko yang berkembang pesat sejak 2013 — adopsi cloud, meningkatnya serangan berbasis data, dan pentingnya keamanan dalam siklus pengembangan software. Organisasi yang sudah tersertifikasi ISO 27001:2013 perlu menilai relevansi masing-masing kontrol ini terhadap konteks bisnis mereka saat bertransisi ke edisi 2022.

Langkah Menilai Relevansi Kontrol Baru

  1. Petakan konteks organisasi — misalnya, apakah organisasi menggunakan layanan cloud (A.5.23) atau mengembangkan software sendiri (A.8.28)?
  2. Lakukan risk assessment terhadap area yang dicakup kontrol baru ini.
  3. Perbarui Statement of Applicability untuk mencerminkan kontrol baru yang relevan.

Butuh Bantuan Menerapkan Kontrol Baru Ini?

Diskusikan kebutuhan gap analysis dan pendampingan implementasi 11 kontrol baru ISO 27001:2022 dengan konsultan di sertifikat-iso.com.

Catatan: artikel ini disusun berdasarkan publikasi dan informasi terbaru dari berbagai sumber industri per September 2026. Untuk kepastian resmi, selalu rujuk dokumen ISO 27001:2022 dan lampirannya.

Statement of Applicability (SoA): Cara Menyusun sesuai ISO 27001:2022

Simbol keamanan mewakili Statement of Applicability ISO 27001:2022

Simbol keamanan mewakili Statement of Applicability ISO 27001:2022

Statement of Applicability (SoA) adalah salah satu dokumen wajib dalam ISO/IEC 27001:2022 (dipersyaratkan pada klausul 6.1.3d) dan sering dianggap sebagai “jantung” audit sertifikasi. Dokumen ini merangkum kontrol Annex A mana saja yang diterapkan organisasi, mana yang dikecualikan, beserta justifikasinya.

Apa Itu Statement of Applicability?

SoA adalah dokumen yang memetakan seluruh 93 kontrol Annex A ISO 27001:2022 terhadap kondisi organisasi — menyatakan status masing-masing kontrol (diterapkan atau dikecualikan), alasan penerapan/pengecualian, dan bagaimana kontrol tersebut diimplementasikan.

Kenapa SoA Begitu Penting bagi Auditor?

SoA menjadi rujukan utama auditor eksternal untuk memahami cakupan penerapan SMKI organisasi sebelum memeriksa bukti implementasi di lapangan. SoA yang tidak konsisten dengan hasil risk assessment, atau justifikasi pengecualian yang lemah, sering menjadi sumber temuan audit.

Langkah Menyusun SoA

1. Mulai dari Hasil Risk Assessment dan Risk Treatment

SoA tidak disusun dari nol atau disalin dari template organisasi lain — ia harus merupakan turunan langsung dari hasil penilaian risiko dan rencana perlakuan risiko organisasi Anda sendiri.

2. Petakan Seluruh 93 Kontrol Annex A

Untuk setiap kontrol di 4 tema (Organisasi, Manusia, Fisik, Teknologi), tentukan apakah kontrol tersebut relevan dengan konteks dan risiko organisasi. Uraian tujuan dan panduan tiap kontrol dapat dirujuk pada ISO/IEC 27002:2022.

3. Tentukan Status: Diterapkan atau Dikecualikan

Kontrol yang relevan dengan risiko yang teridentifikasi dinyatakan “diterapkan”, sementara kontrol yang tidak relevan (misalnya kontrol terkait pengembangan software bagi organisasi yang tidak mengembangkan software sendiri) dapat dikecualikan — dengan syarat disertai justifikasi yang masuk akal.

4. Dokumentasikan Cara Implementasi

Untuk setiap kontrol yang diterapkan, jelaskan secara ringkas bagaimana kontrol tersebut diimplementasikan — baik melalui kebijakan, prosedur, sistem teknis, atau kombinasi ketiganya.

5. Tinjau dan Perbarui Secara Berkala

SoA bukan dokumen statis — ia harus ditinjau ulang setiap kali ada perubahan signifikan pada risiko, proses bisnis, atau infrastruktur organisasi.

Kesalahan Umum dalam Penyusunan SoA

  • Menyalin SoA dari template generik tanpa menyesuaikan dengan konteks organisasi sendiri.
  • Mengecualikan kontrol tanpa justifikasi yang jelas dan berbasis risiko.
  • SoA tidak diperbarui setelah adanya perubahan signifikan pada organisasi atau infrastruktur IT.
  • Tidak konsisten antara SoA dengan dokumen risk treatment plan.

Butuh Bantuan Menyusun SoA yang Sesuai Kondisi Perusahaan Anda?

SoA yang disusun dengan baik akan sangat memudahkan proses audit eksternal. Diskusikan kebutuhan pendampingan penyusunan Statement of Applicability dengan konsultan di sertifikat-iso.com.

Catatan: artikel ini disusun berdasarkan publikasi dan informasi terbaru dari berbagai sumber industri per September 2026. Untuk kepastian resmi, selalu rujuk dokumen ISO 27001:2022.

ISO 27001:2022 untuk UKM: Panduan Praktis Memulai Sertifikasi Keamanan Informasi

Tim UKM berdiskusi memulai sertifikasi ISO 27001:2022

Tim UKM berdiskusi memulai sertifikasi ISO 27001:2022

Banyak pelaku usaha kecil dan menengah (UKM) beranggapan bahwa sertifikasi ISO/IEC 27001:2022 hanya relevan untuk perusahaan besar dengan tim IT yang lengkap. Padahal, standar ini dirancang fleksibel dan bisa diterapkan sesuai skala organisasi — termasuk UKM yang mengelola data pelanggan, transaksi digital, atau bekerja sama dengan klien korporat/internasional yang mensyaratkan keamanan informasi.

Kenapa UKM Perlu Mempertimbangkan ISO 27001:2022?

  • Persyaratan klien/mitra — semakin banyak perusahaan besar dan instansi pemerintah mensyaratkan mitra/vendornya memiliki sertifikasi keamanan informasi.
  • Perlindungan data pelanggan — UKM yang mengelola data pribadi (e-commerce, fintech, layanan digital) menghadapi risiko yang sama besarnya dengan perusahaan besar jika terjadi kebocoran data.
  • Daya saing — sertifikasi menjadi pembeda di pasar yang semakin kompetitif, terutama untuk UKM yang bergerak di sektor teknologi atau jasa profesional.

Bagaimana Skala Penerapannya Disesuaikan untuk UKM?

ISO 27001:2022 tidak mewajibkan seluruh 93 kontrol Annex A diterapkan secara seragam — kontrol yang relevan ditentukan berdasarkan hasil risk assessment masing-masing organisasi. UKM dengan skala operasi lebih kecil dan risiko yang lebih terbatas secara alami akan menerapkan kontrol yang lebih ramping dibanding korporasi besar, selama justifikasinya terdokumentasi dengan baik di Statement of Applicability (SoA).

ISO sendiri menerbitkan buku panduan khusus, ISO/IEC 27001:2022 – A practical guide for SMEs, yang disusun oleh pakar ISO/IEC JTC 1/SC 27 untuk membantu UKM dengan sumber daya terbatas menerapkan SMKI.

Langkah Praktis Memulai untuk UKM

  1. Tentukan ruang lingkup yang realistis — mulai dari sistem atau proses bisnis yang paling kritis (misalnya sistem yang menyimpan data pelanggan), bukan langsung seluruh organisasi.
  2. Manfaatkan sumber daya yang ada — UKM umumnya tidak perlu tim keamanan informasi khusus; penunjukan satu penanggung jawab yang didukung kebijakan yang jelas sudah menjadi langkah awal yang baik.
  3. Fokus pada risiko yang paling relevan — lakukan risk assessment sederhana namun jujur, fokus pada ancaman yang paling mungkin terjadi pada skala bisnis Anda.
  4. Gunakan pendampingan konsultan — agar proses penyusunan dokumentasi dan implementasi kontrol tidak memakan waktu berlebihan dan tetap sesuai persyaratan standar.

Kesalahan yang Sering Dilakukan UKM

  • Mencoba menerapkan seluruh 93 kontrol tanpa mempertimbangkan relevansi terhadap skala bisnis.
  • Menunda sertifikasi karena menganggap prosesnya terlalu rumit, padahal bisa dimulai bertahap.
  • Tidak melibatkan pemilik bisnis secara langsung, padahal komitmen manajemen puncak adalah persyaratan inti standar.

Mulai Langkah Pertama Sertifikasi ISO 27001:2022 untuk Bisnis Anda

Sertifikasi keamanan informasi bukan lagi eksklusif untuk korporasi besar. Diskusikan kebutuhan dan skala penerapan yang sesuai untuk UKM Anda dengan konsultan di sertifikat-iso.com.

Catatan: artikel ini disusun berdasarkan publikasi dan informasi terbaru dari berbagai sumber industri per September 2026. Untuk kepastian resmi, selalu rujuk dokumen ISO 27001:2022.

1 … 3 4 5 6 7 … 39