ISO 45001 Standar Internasional K3

ISO 45001:2018

Apa itu ISO 45001:2018

ISO 45001:2018


ISO 45001 adalah standar internasional global untuk kesehatan dan keselamatan kerja, dikeluarkan untuk melindungi karyawan dan pengunjung dari kecelakaan dan penyakit akibat pekerjaan. Sertifikasi ISO 45001:2018 ini dikembangkan oleh Internasional Organisasi (ISO) untuk dapat mengurangi faktor faktor yang dapat menyebabkan kerugian yang tidak dapat diperbaiki bagi karyawan dan bisnis. Standarnya adalah hasil dari upaya besar oleh komite ahli manajemen kesehatan dan keselamatan yang melihat secara dekat sejumlah pendekatan lain untuk manajemen sistem — termasuk ISO 9001 dan ISO 14001.

Terutama diarahkan ke manajemen senior, ISO 45001 memiliki tujuan akhir untuk membantu bisnis menyediakan lingkungan kerja yang sehat dan aman bagi karyawan mereka dan semua orang yang mengunjungi tempat kerja. Tujuan ini dapat dicapai dengan mengendalikan faktor-faktor yang berpotensi menyebabkan cedera, penyakit, dan — dalam situasi ekstrem — bahkan kematian. Akibatnya, ISO 45001 berkaitan dengan mitigasi faktor apa pun yang berbahaya atau yang menimbulkan bahaya bagi kesejahteraan fisik dan/atau mental pekerja.

Sayangnya, ribuan pekerja kehilangan nyawa mereka setiap hari karena kondisi tempat kerja yang merugikan yang sebenarnya dapat dicegah. Faktanya, menurut ISO dan Organisasi Buruh Internasional — atau ILO — lebih dari 2,7 juta kematian terjadi secara global karena kecelakaan kerja. Dan selain itu ada 374 juta cedera non-fatal setiap tahun, yang mengakibatkan 4 hari atau lebih absen dari pekerjaan.

Menurut banyak pakar kesehatan dan keselamatan — termasuk para profesional yang bekerja di komite ISO — ISO 45001 merupakan terobosan penting. Untuk pertama kalinya secara internasional, bisnis dari semua ukuran sekarang dapat mengakses satu kerangka kerja yang menawarkan mereka jalur yang jelas untuk mengembangkan langkah-langkah kesehatan dan keselamatan kerja yang lebih baik dan lebih kuat.

ISO 45001 telah mengalami peningkatan 97,3% dalam sertifikat di seluruh dunia pada tahun 2020, menunjukkan pertumbuhan dan pentingnya sertifikasi terakreditasi UKAS belakangan ini. Statistik langsung dari Survei ISO terbaru.

ISO 45001 banyak diinformasikan oleh OHSAS 18001 — bukan revisi sederhana atau pembaruan singkat. Baca terus untuk melihat apa yang perlu dilakukan organisasi dari semua jenis dan ukuran untuk mempertahankan kepatuhan dan mencapai sertifikasi ISO 45001.

Manfaat Penerapan ISO 45001

Seperti yang mungkin Anda ketahui, ISO 45001 adalah standar global baru untuk kesehatan dan keselamatan kerja, tetapi memahami apakah investasi tersebut layak untuk bisnis ANDA adalah langkah penting berikutnya. Skenario impian adalah bahwa investasi Anda dalam sertifikasi ISO 45001 menyempurnakan cara Anda bekerja, menjadikan tempat kerja Anda lebih bahagia dan lebih aman, dan sertifikasi menjadikan Anda prospek yang lebih menarik bagi klien dan karyawan.

Untuk membantu Anda menilai apa yang benar-benar akan berdampak pada bisnis Anda dan membantu Anda membuat keputusan apakah ISO 45001 adalah investasi yang berharga, inilah manfaat fantastis yang bisa Anda dapatkan dari ISO 45001.

Apa manfaat ISO 45001?

1. Posisikan bisnis Anda sebagai pemimpin industri
Dengan menerapkan standar kesehatan dan keselamatan kerja terbaru, organisasi Anda akan terlihat sebagai kategori bisnis elit, dan diakui secara internasional. Ini adalah tingkat keunggulan yang diakui di seluruh dunia dan akan membantu membedakan Anda dari pesaing Anda.

2. Meningkatkan kepercayaan
Dengan menunjukkan bahwa Anda secara aktif memfasilitasi peningkatan berkelanjutan dari moral, keselamatan, dan kinerja karyawan Anda, ini akan memungkinkan orang untuk mempercayai Anda dan membuat Anda bertanggung jawab secara sosial atas kesejahteraan staf Anda. Menjadi transparan dan mempromosikan upaya tanggung jawab sosial perusahaan Anda dapat berdampak besar pada bagaimana publik, karyawan masa depan Anda, dan calon klien memandang bisnis Anda.

3. Konsistensi berarti efisiensi
ISO 45001 menciptakan organisasi yang dibangun berdasarkan praktik terbaik. Ini kemudian dicerminkan di seluruh perusahaan dan menetapkan standar untuk mengelola risiko. Memiliki standar yang kuat dan konsisten berarti bahwa organisasi lebih efisien secara menyeluruh.

4. Menurunkan premi asuransi
Dengan hanya menerapkan ISO 45001, ini menyediakan platform untuk menarik premi asuransi yang lebih rendah karena membuktikan bahwa organisasi melakukan uji tuntas yang kuat dalam mengelola dan melindungi karyawan mereka.

5. Meningkatkan keselamatan individu serta organisasi
ISO 45001 telah diantisipasi secara luas oleh komunitas bisnis global karena membahas risiko kesehatan dan keselamatan pribadi bagi individu dari setiap proses atau penggunaan mesin dalam suatu organisasi. Ini berkaitan dengan kesehatan mental dan keamanan fisik mereka di tempat kerja Anda.

6. Meningkatkan pengawasan manajerial
ISO khusus ini memastikan tanggung jawab dan kepemilikan terletak pada personel manajemen keselamatan atau manajemen tingkat atas. Dengan melibatkan pimpinan puncak dan proses yang dikomunikasikan dengan jelas untuk mengidentifikasi bahaya, kesehatan dan keselamatan kerja karyawan terus ditingkatkan dari waktu ke waktu.

7. Risiko pencegahan dan penilaian bahaya
Menerapkan ISO 45001 membantu organisasi Anda mencegah risiko daripada bereaksi terhadapnya begitu terdeteksi oleh orang lain. Sistem audit internal menyediakan ‘sistem peringatan dini’ untuk membantu Anda menemukan potensi ancaman terhadap kesehatan dan keselamatan.

8. Meningkatkan laba atas investasi (ROI)
Ada berbagai cara ISO 45001 akan memberikan ROI untuk organisasi Anda. Dengan menerapkan ISO 45001, efisiensi staf Anda meningkat, sementara cedera di tempat kerja berkurang. Ini berarti tingkat produktivitas Anda dapat ditingkatkan secara signifikan secara menyeluruh. Peningkatan produktivitas dan keselamatan karyawan secara umum ini dapat berdampak positif pada premi asuransi untuk organisasi Anda. Produk sampingan dari hal ini adalah klaim asuransi terkait pekerjaan berkurang dan semakin meningkatkan biaya asuransi untuk bisnis.

9. Fokus pekerjaan
Fokusnya terutama pada kesejahteraan fisik dan mental karyawan di tempat kerja yang bertentangan dengan manajemen kualitas sistem tempat kerja dan alat yang digunakan. Ini adalah faktor penting yang harus dikenali ketika ingin menerapkan ISO 45001 ke dalam organisasi Anda, karena ini meningkatkan moral staf, yang memiliki dampak signifikan pada tingkat pergantian dan retensi staf.

10. Berurusan dengan risiko dan peluang
Pada dasarnya, ini berkaitan dengan risiko dan peluang sedangkan OHSAS 18001 dan standar sebelumnya terutama menangani risiko yang disajikan oleh suatu organisasi.

Ada segudang manfaat untuk menerapkan ISO 45001 ke dalam proses bisnis Anda. Pada akhirnya, ini adalah sistem manajemen fantastis yang bertujuan untuk mengurangi risiko kesehatan dan keselamatan di tempat kerja yang menempatkan perlindungan kesehatan karyawan di garis depan semua proses dan perencanaan. Untuk mengetahui lebih banyak tentang ISO 45001

OHSAS 18001

OHSAS 18001:2007 adalah sertifikasi tingkat perusahaan berdasarkan standar yang dikembangkan oleh sekelompok badan standar nasional, lembaga pemerintah dan asosiasi industri berjudul “Sistem manajemen kesehatan dan keselamatan kerja. Persyaratan”. Standar tersebut menetapkan persyaratan untuk dan sistem manajemen kesehatan dan keselamatan kerja (K3), pengendalian risiko K3 dan meningkatkan kinerja K3. Standar ini bertujuan untuk memberikan kesadaran dan pengendalian yang lebih baik kepada organisasi tentang bahaya dan risiko di tempat kerja.
Sertifikasi ini sesuai untuk setiap organisasi yang ingin membangun sistem manajemen kesehatan dan keselamatan kerja.
Organisasi memiliki opsi untuk menyatakan sendiri kepatuhan terhadap OHSAS 18001 atau melalui audit pendaftaran pihak ketiga. Audit pendaftaran akan dilakukan pada awalnya oleh badan sertifikasi untuk menentukan apakah organisasi tersebut sesuai dengan standar. Audit pengawasan tahunan atau terjadwal secara teratur akan dilakukan untuk memverifikasi kepatuhan yang berkelanjutan.

ISO TERBARU DARI SISTEM MANAJEMEN K3 INTERNATIONAL

ISO 45001 adalah standar internasional untuk kesehatan dan keselamatan di tempat kerja yang dikembangkan oleh komite standar nasional dan internasional yang independen dari pemerintah.

Diperkenalkan pada Maret 2018, menggantikan standar saat ini (BS OHSAS 18001) yang akan ditarik. Organisasi Bisnis hanya mempunyai waktu tiga tahun untuk berpindah dari standar lama ke standar baru.

Anda tidak diwajibkan oleh hukum untuk menerapkan ISO 45001 atau standar manajemen serupa lainnya, tetapi mereka dapat membantu menyediakan kerangka kerja terstruktur untuk memastikan tempat kerja yang aman dan sehat.

ISO K3

ISO K3 secara Internasional menggunakan ISO 45001:2015 sebagai salah satu standard terkait keselamatan dan Kesehatan kerja yang berada dibawah naungan ISO. ISO 45001:2018 ini telah diterapkan di perusahaan perusahaan UMKM, Skala Nasional maupun Internasional. Standard ini disyaratkan untuk berbagai keperluan seperti : Pemenuhan permintaan pelanggan, persyaratan Tender, Persyaratan asuransi, Persyaratan Pengurusan legalitas Perusahaan dan lain lain.

PERBEDAAN HSE DAN K3

K3 adalah Keselamatan dan Kesehatan Kerja merupakan semua kegiatan yang dilakukan guna menjamin, melindungi keselamatan dan kesehatan karyawan/ tenaga kerja melalui usaha dan upaya dalam pencegahan kecelakaan kerja serta penyakit akibat kerja (PP 50 Tahun 2012).
HSE Health and Safety Environment adalah gabungan dari K3 dan Lingkungan artinya bahwa selain membahas masalah K3 juga membahas hal hal yang terkait isu lingkungan Hidup.

PENGERTIAN SMK3

Sistem Manajemen K3 (SMK3) berdasarkan pada PER.50/2012 adalah Sistem Manajemen Keselamatan dan Kesehatan Kerja (SMK3) merupakan bagian sistem manajemen organisasi secara keseluruhan yang meliputi organisasi, kegiatan perencanaan, tanggung-jawab, implementasi/ pelaksanaan, prosedur prosedur K3/ Dokumentasi, proses & sumber-daya yang diperlukan bagi 1.pengembangan, 2.penerapan, 3.pencapaian, 4.pengkajian dan pemeliharaan kebijakan, Keselamatan dan kesehatan kerja untuk pengendalian risiko yang terkait dg dengan kegiatan kerja untuk terciptanya tempat kerja yang aman, ,efisien dan produktif.


STANDARISASI KESELAMATAN KERJA

Standarisasi K3 di perusahaan sangat diperlukan, karena hal ini dapat berpengaruh dalam mencapai tujuan-tujuan organisasi, terkait dengan sistem manajemen K3 di perusahaan, standarisasi keselamatan kerja ini bisa diupayakan dengan:

1. Membangun dan mengimplementasikan sistem manajemen K3 atau smk3
2. Membuat komitmen atau kesepakatan bersama bahwa smk3 ini akan dijalankan diseluruh tempat dimana organisasi ini beroperasi
3. Menyusun dan menjalankan prosedur-prosedur terkait dengan K3
4. Training dan sosialisasi K3 di seluruh perusahaan dan seluruh pemangku kepentingan dan di organisasi tersebut
5. Evaluasi dengan monitoring dan internal audit safety
6. Sertifikasi sistem manajemen K3 oleh lembaga baik nasional maupun internasional


STRUKTUR ORGANISASI K3 DI PERUSAHAAN

Struktur organisasi K3 di perusahaan Terutama ada 2

1. Tim K3 atau Safety Tim atau bisa juga tim P2K3

Anggotanya terdiri dari

Ketua : Top Management
Sekretaris : Ahli K3 Umum Sertifikasi Kemenaker
Para Anggota: Perwakilan masing masing Departemen

2. Tim Emergency Respond atau Tanggap darurat

Anggotanya terdiri dari

Ketua
Anggota Bid Evakuasi
Anggota Bid Damkar
Anggota Bid P3K
Anggota Bid Dokumentasi & Publikasi

dll


Training Konusltasi Sertifikasi ISO 9001:2015, ISO 14001:2015, ISO 45001:2018, SMK3 hub kami HP/WA 0812 10 9 10 329…
ISO 9001 adalah iso yang membahas mengenai sisitem manajemen mutu

Checklist sistem manajemen mutu

ISO 9001 adalah iso yang membahas mengenai sisitem manajemen mutu

ISO Organisasi Internasional untuk Standardisasi (disingkat ISO)  Didirikan pada 23 Februari 1947, organisasi ini mengembangkan dan menerbitkan standar teknis, industri dan komersial di seluruh dunia. Kantor pusatnya di Jenewa, Swiss, dan bekerja di 165 negara.

APA YG DIMAKSUD DENGAN ISO

badan penetapan standar internasional yang terdiri dari perwakilan dari berbagai organisasi standar nasional dari berbagai negara.

ISO ADALAH

ISO adalah Organisasi Internasional untuk Standardisasi (disingkat ISO) yang juga terdiri dari banyak Teknical Committee / TC diantaranya adalah :

ISO/IEC JTC 1 Teknologi Informasi
ISO / TC 1 Ulir sekrup
ISO/TC 2 Pengencang
ISO / TC 4 Bantalan gelinding
ISO/TC 5 Pipa logam besi dan perlengkapan logam
ISO/TC 6 Kertas, papan dan pulp
ISO/TC 8 Kapal dan teknologi kelautan
ISO/TC 10 Dokumentasi produk teknis
ISO/TC 11 Boiler dan bejana tekan – STANDBY
ISO/TC 12 Kuantitas dan unit
ISO/TC 14 Poros untuk mesin dan aksesoris
ISO / TC 17 Baja
ISO/TC 18 Paduan seng dan seng – STANDBY
ISO/TC 19 – Nomor pilihan
ISO/TC 20 Pesawat dan kendaraan luar angkasa
ISO/TC 21 Peralatan untuk proteksi kebakaran dan pemadam kebakaran
ISO/TC 22 Kendaraan Jalan
ISO/TC 23 Traktor dan mesin untuk pertanian dan kehutanan
ISO/TC 24 Karakterisasi Partikel termasuk pengayakan
ISO/TC 25 Besi tuang dan besi kasar
ISO/TC 26 Tembaga dan paduan tembaga
ISO/TC 27 Batubara dan kokas
ISO/TC 28 Minyak bumi dan produk terkait, bahan bakar dan pelumas dari sumber alami atau sintetis
ISO/TC 29 Alat kecil
ISO/TC 30 Pengukuran aliran fluida dalam saluran tertutup
ISO/TC 31 Ban, pelek dan katup
ISO/TC 33 Refraktori
ISO/TC 34 Produk makanan
ISO/TC 35 Cat dan pernis
ISO/TC 36 Sinematografi
ISO/TC 37 Bahasa dan terminologi
ISO/TC 38 Tekstil
ISO/TC 39 Peralatan mesin
ISO/TC 41 Puli dan sabuk (termasuk veebelt)
ISO/TC 42 Fotografi
ISO/TC 43 Akustik
ISO/TC 44 Pengelasan dan proses terkait
ISO/TC 45 Karet dan produk karet
ISO/TC 46 Informasi dan dokumentasi
ISO/TC 47 Kimia
ISO/TC 48 Peralatan laboratorium
ISO / TC 51 Produk Palet buat metode beban, unit penanganan material
ISO/TC 52 Wadah logam pengukur cahaya
ISO/TC 54 Minyak esensial
ISO/TC 58 Tabung gas
ISO/TC 59 Bangunan dan pekerjaan teknik sipil
ISO/TC 60 Gears
ISO/TC 61 Plastik
ISO/TC 63 Wadah kaca
ISO/TC 67 Bahan, peralatan, dan struktur lepas pantai untuk industri minyak bumi, petrokimia, dan gas alam
ISO/TC 68 Layanan keuangan
ISO/TC 69 Penerapan metode statistik
ISO/TC 70 Mesin pembakaran internal
ISO/TC 71 Beton, beton bertulang dan beton prategang
ISO/TC 72 Mesin dan aksesoris tekstil
ISO/TC 74 Semen dan kapur –
ISO/TC 76 Peralatan transfusi, infus dan injeksi, dan pemrosesan darah untuk penggunaan medis dan farmasi
ISO/TC 77 Produk dalam semen yang diperkuat serat – STANDBY
ISO/TC 79 Logam ringan dan paduannya
ISO/TC 81 Nama umum untuk pestisida dan bahan kimia pertanian lainnya
ISO/TC 82 Penambangan
ISO/TC 83 Olahraga dan fasilitas serta peralatan rekreasi lainnya
ISO/TC 84 Perangkat untuk administrasi produk obat dan kateter
ISO/TC 85 Energi nuklir, teknologi nuklir, dan proteksi radiologi
ISO/TC 86 Pendinginan dan penyejuk udara
ISO/TC 87 Cork
ISO/TC 89 Panel berbasis kayu
ISO/TC 91 Bahan aktif permukaan
ISO/TC 92 Keamanan kebakaran
ISO/TC 93 Pati (termasuk turunan dan produk sampingan)
ISO/TC 94 Keselamatan pribadi — Alat pelindung diri
ISO/TC 96 Derek
ISO/TC 98 Dasar untuk desain struktur
ISO/TC 100 Rantai dan sprocket rantai untuk transmisi daya dan konveyor
ISO/TC 101 Peralatan penanganan mekanis berkelanjutan – STANDBY
ISO/TC 102 Bijih besi dan besi tereduksi langsung
ISO/TC 104 Kontainer kargo
ISO / TC 105 Tali kawat baja
ISO/TC 106 Kedokteran Gigi
ISO/TC 107 Lapisan logam dan anorganik lainnya
ISO/TC 108 Getaran mekanis, guncangan, dan pemantauan kondisi
ISO/TC 109 Pembakar minyak dan gas
ISO/TC 110 Truk Industri
ISO/TC 111 Rantai penghubung baja bulat, sling rantai, komponen, dan aksesori
ISO/TC 112 Teknologi vakum
ISO/TC 113 Hidrometri
ISO/TC 114 Horologi
ISO/TC 115 Pompa
ISO/TC 117 Penggemar
ISO/TC 118 Kompresor dan alat pneumatik, mesin dan peralatan
ISO / TC 119 Metalurgi Serbuk
ISO/TC 120 Kulit
ISO/TC 121 Peralatan anestesi dan pernapasan
ISO / TC 122 Kemasan
ISO / TC 123 Bantalan polos
ISO/TC 126 Tembakau dan produk tembakau
ISO/TC 127 Mesin pemindah tanah
ISO/TC 130 Teknologi grafis
ISO/TC 131 Sistem tenaga fluida
ISO/TC 132 Ferroalloy
ISO/TC 133 Sistem ukuran pakaian – penunjukan ukuran, metode pengukuran ukuran, dan perlengkapan digital
ISO/TC 134 Pupuk, pengkondisi tanah, dan zat bermanfaat
ISO/TC 135 Pengujian non-destruktif
ISO/TC 136 Perabotan
ISO/TC 137 Sistem penandaan dan penandaan ukuran alas kaki
ISO/TC 138 Pipa plastik, fitting dan katup untuk pengangkutan cairan
ISO/TC 142 Peralatan pembersih untuk udara dan gas lainnya
ISO/TC 145 Simbol grafis
ISO/TC 146 Kualitas udara
ISO/TC 147 Kualitas air
ISO/TC 148 Mesin jahit
ISO/TC 149 Siklus
ISO/TC 150 Implan untuk operasi
ISO/TC 153 Katup
ISO/TC 154 Proses, elemen data, dan dokumen dalam perdagangan, industri, dan administrasi
ISO/TC 155 Nikel dan paduan nikel
ISO/TC 156 Korosi logam dan paduan
ISO/TC 157 Kontrasepsi non-sistemik dan profilaksis penghalang IMS
ISO/TC 158 Analisis gas
ISO/TC 159 Ergonomi
ISO/TC 160 Kaca di gedung
ISO/TC 161 Kontrol dan perangkat pelindung untuk gas dan/atau minyak
ISO/TC 162 Pintu, jendela dan dinding tirai
ISO/TC 163 Performa termal dan penggunaan energi di lingkungan binaan
ISO/TC 164 Mekanik
ISO ARTINYA

ISO ARTINYA

Organisasi Internasional untuk Standardisasi adalah organisasi non-pemerintah independen, yang anggotanya adalah organisasi standar dari 165 negara anggota. Organisasi Ini adalah pengembang standar internasional sukarela terbesar di dunia, dan memfasilitasi perdagangan dunia dengan menyediakan standar umum di antara negara-negara. Lebih dari dua puluh ribu standar telah ditetapkan, mencakup segala hal mulai dari produk manufaktur dan teknologi hingga keamanan pangan, pertanian, dan perawatan kesehatan.


Penggunaan standar ISO ini sangat membantu bagi organisasi dalam terciptanya produk dan jasa yang aman, handal, dan berkualitas baik. Standar ini sangat membantu bisnis dengan meningkatkan produktivitas dan meminimalkan kesalahan dan pemborosan yang tidak perlu. ISO memungkinkan produk/ Jasa dari pasar yang berbeda untuk dibandingkan langsung, mereka membantu perusahaan dalam memasuki pasar baru dan membantu dalam pengembangan perdagangan internasional secara adil. Standar ini juga berfungsi untuk melindungi customer dan pengguna akhir produk dan layanan, untuk memastikan bahwa produk yang bersertifikat sesuai dengan standar yang ditetapkan secara internasional.


APA ITU ISO

ISO sendiri adalah dari Bahasa Yunani yang berate sama, artinya bahwa setiap organisasi yang menerapkan Sistem manajemen ini diharapkan akan dapat memberikan layanan dan produk yang selalau sama sesuai dengan standard yang telah ditetapkan.

STANDAR ISO SINGKATAN DARI… / KEPANJANGAN DARI ISO ADALAH…

Orang sering bertanya mengenai kepanjangan dari ISO itu sendiri itu apa, kalau mengacu pada urutan katanya yang terdiri dari I S dan O, Maka bisa kita susun sebagai berikut Internastional Standard Organization ( Organisasi Standard Internasional) padahal ISO sebenarnya adalah International Organization for Standarization ( Organisasi Internasional untuk standarisasi).

ISO ADALAH KEPENDEKAN DARI

Nama organisasi dalam bahasa Prancis adalah Organization internationale de normalization dan dalam bahasa Rusia, еждународная организация по андартизации (Mezhdunarodnaya organizatsiya po standartizatsii). ISO bukanlah akronim atau initialism. ISO memberikan penjelasan nama ini: “Karena ‘Organisasi Internasional untuk Standardisasi’ akan memiliki akronim yang berbeda dalam bahasa yang berbeda (IOS dalam bahasa Inggris, OIN dalam bahasa Prancis), ISO  memutuskan untuk memberikannya bentuk pendek ISO. ISO berasal dari bahasa Yunani kata isos (ίσος, yang berarti “sama”). Apapun negaranya, apa pun bahasanya, bentuk pendek dari nama kami selalu ISO.” Selama pertemuan pendirian organisasi baru, penjelasan kata Yunani tidak digunakan, jadi makna ini mungkin diciptakan kemudian sebagai backronym.


ISO 9001

SMM ISO 9001:2015  didefinisikan sebagai salah satu standar internasional yang menetapkan persyaratan untuk sistem manajemen mutu(SMM). Organisasi menggunakan standar untuk menunjukkan kemampuan untuk secara konsisten menyediakan produk dan layanan yang memenuhi persyaratan pelanggan dan peraturan. Ini adalah standar paling terkenal dalam  ISO 9000 seri dan satu-satunya standar dalam seri  9000 yang dapat disertifikasi oleh organisasi/ Perusahaan.


ISO 9001 MERUPAKAN ISO YANG MEMBAHAS


ISO 9001 didasarkan pada metodologi plan-do-check-act dan menyediakan pendekatan berorientasi proses untuk mendokumentasikan dan meninjau struktur, tanggung jawab, dan prosedur yang diperlukan untuk mencapai manajemen mutu yang efektif dalam suatu organisasi. Bagian khusus dari standar berisi informasi tentang banyak topik, seperti:


Persyaratan untuk SMM, termasuk informasi terdokumentasi, perencanaan dan penentuan interaksi proses

  1. Tanggung jawab manajemen
  2. Manajemen sumber daya, termasuk sumber daya manusia dan lingkungan kerja organisasi
  3. Realisasi produk, termasuk langkah-langkah dari desain hingga pengiriman
  4. Pengukuran, analisis, dan peningkatan SMM melalui kegiatan seperti audit internal dan tindakan korektif dan pencegahan

Perubahan yang diperkenalkan dalam revisi ISO 9001 2015 dimaksudkan untuk memastikan bahwa ISO 9001 terus beradaptasi dengan perubahan lingkungan di mana organisasi beroperasi. Beberapa pembaruan utama dalam ISO 9001:2015 meliputi:


  1. Pengenalan terminologi baru
  2. Restrukturisasi beberapa informasi
  3. Penekanan pada pemikiran berbasis risiko untuk meningkatkan penerapan pendekatan proses
  4. Peningkatan penerapan untuk layanan
  5. Peningkatan persyaratan kepemimpinan


SERTIFIKAT ISO

ISO 9001 adalah satu-satunya standar dalam seri ISO 9000 yang dapat disertifikasi oleh organisasi. Mencapai sertifikasi ISO 9001:2015 berarti bahwa suatu organisasi telah menunjukkan hal-hal berikut:


  • Mengikuti pedoman standar ISO 9001
  • Memenuhi persyaratannya sendiri
  • Memenuhi persyaratan pelanggan dan persyaratan undang-undang dan peraturan
  • Memelihara dokumentasi


Sertifikasi standar ISO 9001 dapat meningkatkan kredibilitas organisasi dengan menunjukkan kepada pelanggan bahwa produk dan layanannya memenuhi harapan. Dalam beberapa kasus atau di beberapa industri, sertifikasi diperlukan atau diamanatkan secara hukum. Proses sertifikasi mencakup penerapan persyaratan ISO 9001:2015 dan kemudian menyelesaikan audit registrar yang berhasil mengonfirmasi bahwa organisasi memenuhi persyaratan tersebut.


Organisasi harus mempertimbangkan hal berikut saat mereka mulai mempersiapkan sertifikasi sistem manajemen mutu ISO 9001:


  • Biaya registrar untuk pendaftaran, pengawasan, dan audit sertifikasi ulang ISO 9001
  • Tingkat kesesuaian saat ini dengan persyaratan ISO 9001
  • Jumlah sumber daya yang akan didedikasikan perusahaan untuk proyek ini untuk pengembangan dan implementasi
  • Jumlah dukungan yang akan dibutuhkan dari konsultan dan biaya terkait

logo ISO 9001

LOGO ISO

Identitas visual Organisasi Internasional untuk Standardisasi selalu konsisten dan hanya didesain ulang satu kali, pada tahun 2018. Meskipun bahkan setelah mendesain ulang, organisasi tersebut mempertahankan komposisi logo aslinya dan ide utamanya, hanya mengubah palet warna dan menghapus semua huruf yang tidak perlu. .


Logo asli terdiri dari dua bagian — lambang kotak biru dan putih di sebelah kiri dan tanda kata yang sederhana dan ringan, diatur dalam tiga tingkat, di sebelah kanan. Bagian-bagiannya dipisahkan oleh garis vertikal tipis dengan warna biru yang sama.


Lambang ISO terdiri dari kontur globe putih, ditempatkan di dalam kotak biru, dengan huruf “ISO” yang tumpang tindih tebal di atasnya. Singkat namun bermakna, lambang menunjukkan penangkapan organisasi, dan niatnya untuk beroperasi di seluruh dunia.


NAMA BADAN STANDAR INTERNASIONAL ADALAH

Banyak sekali naman ama badan sertifikasi atau nama badan standard internasional di dunia misalnya da LRQA, SGS, TUV, TNV International, AQC Indonesia, Frenchcert, dll


STANDAR ISO

ISO telah mengembangkan lebih dari 24214 Standar Internasional dan semuanya termasuk dalam katalog Standar ISO.

  1. Terminologi. Standardisasi. Dokumentasi
  2. Organisasi perusahaan, manajemen dan kualitas. Administrasi. Mengangkut. Sosiologi
  3. Ilmu alam dan terapan
  4. Teknologi perawatan kesehatan
  5. Perlindungan kesehatan. Keamanan
  6. Metrologi dan pengukuran. Fenomena fisik
  7. Pengujian
  8. Sistem dan komponen mekanis untuk penggunaan umum
  9. Sistem dan komponen fluida untuk penggunaan umum
  10. Rekayasa manufaktur
  11. Rekayasa perpindahan energi dan panas
  12. Teknik elektro
  13. Elektronik
  14. Rekayasa audio dan video
  15. Teknologi Informasi
  16. Teknologi gambar
  17. Mekanika presisi. Perhiasan
  18. Rekayasa kendaraan jalan
  19. Teknik perkeretaapian
  20. Pembuatan kapal dan struktur laut
  21. Teknik pesawat dan kendaraan luar angkasa
  22. Peralatan penanganan material
  23. Pengemasan dan pendistribusian barang
  24. Teknologi tekstil dan kulit
  25. Industri pakaian
  26. Pertanian
  27. Teknologi makanan
  28. Teknologi kimia
  29. Pertambangan dan mineral
  30. Minyak bumi dan teknologi terkait
  31. Metalurgi
  32. Teknologi kayu
  33. Industri kaca dan keramik
  34. Industri karet dan plastik
  35. Teknologi kertas
  36. Industri cat dan warna
  37. Bahan konstruksi dan bangunan
  38. Teknik Sipil
  39. Urusan militer. Rekayasa militer. senjata
  40. Peralatan rumah tangga dan komersial. Hiburan. Olahraga
  41. dll


Training Konsultasi Sertifikasi ISO 9001:2015 hubungi kami HP/WA 0812 10 9 10 329 


ISO 37002 INTERNAL AUDITOR TRAINING

ISO 37002 INTERNAL AUDITOR

ISO 37002 INTERNAL AUDITOR

ISO 37002 Internal Auditor Pelatihan dirancang untuk Tim auditor Internal ISO 37002 yang akan memastikan implementasi ISO 37002 berjalan sesuai dengan WMS.
Sasaran

• Memahami tujuan dan Manfaat Audit Internal ISO 37002
• Memahami tugas dan tanggung jawab Internal Auditor ISO 37002
• Bisa membuat perencanaan, Pelaksanaan dan evaluasi audit ISO 37002
• Mempelajari pembuatan laporan audit ISO 37002
• Pencataatan Laporan Audit
• Root cause analysis dan tindak lanjut Audit WMS

Outline

Klausal ISO 37002 review

Struktur dan Tanggung Jawab Auditor

Perencanaan Audit

Melaksanakan Audit

Identifikasi & Penulisan Ketidaksesuaian

Praktek Audit

Tindak Lanjut Audit

Review Training dan Ujian

Siapa yang harus hadir
• Manajer, konsultan, dan petugas kepatuhan yang ingin diperkenalkan dan memahami pedoman ISO 37002 untuk WMS
• Individu yang ingin berkontribusi untuk menjaga integritas organisasi dengan mendukung budaya berbicara
• Manajer dan anggota tim tata kelola, manajemen risiko, dan kepatuhan
• Tim kepatuhan, risiko, dan hukum mempertimbangkan penerapan ISO 37002 dalam organisasi
• Departemen kepatuhan dan integritas yang bertanggung jawab untuk menangani kasus-kasus pelanggaran

Prasyarat
ISO 37002 Lead Implementer training

ISO 37002 LEAD IMPLEMENTER TRAINING

ISO 37002 2021 Lead Implementer training

ISO 37002 LEAD IMPLEMENTER TRAINING

ISO 37002 2021 Lead Implementer training

ISO 37002 Lead Implementer Pelatihan Lead Implementer dirancang untuk pemain kunci di organisasi yang terlibat dalam menetapkan, merevisi, menerapkan, dan memelihara program ISO 37002 :2021.
Sasaran

• Memahami manfaat penerapan Sistem Manajemen Whistleblowing ISO 37002
• Mengetahui klausa kunci dan definisi yang diuraikan dalam ISO 37002
• mempelajari bagaimana penerapan ISO 37002 dapat melindungi pelapor
• Mampu menerapkan ISO 37002 secara efektif dalam suatu organisasi
• Memahami bagaimana meninjau dan terus meningkatkan sistem manajemen
• mempelajari cara menerima, menilai, menangani, dan menyimpulkan kasus pelaporan pelanggaran

Outline

Day 1
Ikhtisar klausa, struktur dan terminologi kunci yang digunakan dalam ISO 37002
Manfaat menerapkan ISO 37002
Analisis kesenjangan
Mengidentifikasi tujuan sistem manajemen pelaporan pelanggaran dan merencanakan untuk mencapainya
Membuat kebijakan pelaporan pelanggaran
Day 2
Mendefinisikan peran dan tanggung jawab
Mengatasi risiko dan peluang
Menerima, menilai, menangani dan menyimpulkan kasus whistleblowing
Meninjau keefektifan sistem manajemen
Ketidaksesuaian dan tindakan korektif
Evaluasi kinerja WMS
Peningkatan berkelanjutan

Siapa yang harus hadir
• Manajer, konsultan, dan petugas kepatuhan yang ingin diperkenalkan dan memahami pedoman ISO 37002 untuk WMS
• Individu yang ingin berkontribusi untuk menjaga integritas organisasi dengan mendukung budaya berbicara
• Manajer dan anggota tim tata kelola, manajemen risiko, dan kepatuhan
• Tim kepatuhan, risiko, dan hukum mempertimbangkan penerapan ISO 37002 dalam organisasi
• Departemen kepatuhan dan integritas yang bertanggung jawab untuk menangani kasus-kasus pelanggaran


untuk training/ pelatihan ISO 37001 2021 Lead implementer dapat menghubungi kami HP/WA 0812 10 9 10 329  email : budiwibowo.gmci@gmail.com

ISO 37002:2021 Training

Jabat tangan bisnis melambangkan integritas dan kepercayaan

ISO 37002:2021 Training – FUNDAMENTAL (AWARENESS)


ISO-37002-2021-Training Fundamental-awareness


ISO 37002:2021 Training Fundamental (Awareness) memperkenalkan Anda pada konsep dasar program whistleblowing dan pedoman ISO 37002 untuk Sistem Manajemen Whistleblowing (WMS). Pelatihan ini akan menunjukkan pentingnya WMS dan manfaat yang dihasilkan dari implementasi WMS.

Sasaran
• Memahami manfaat penerapan Sistem Manajemen Whistleblowing ISO 37002
• Dapatkan pengetahuan tentang klausa kunci dan definisi yang diuraikan dalam ISO 37002
• Pelajari bagaimana penerapan ISO 37002 dapat melindungi pelapor (Whisleblower)

Outline ISO 37002:2021
Day 1

Pengenalan ISO 37002:2021

Terminologi
Annex SL
Siklus Plan, Do, Check, Act (PDCA)
Menentukan ruang lingkup ISO 37002:2021
Peran dan tanggung jawab
Risiko dan peluang
Day 2
Bagaimana laporan pelanggaran diterima dan dinilai
Mengatasi masalah dalam investigasi
Melindungi subjek
Kebijakan dan prosedur utama
Evaluasi kinerja WMS
Peningkatan berkelanjutan

untuk  Pelatihan  ISO 37002:2021  silahkan menghubungi kami sekarang juga email :budiwibowo.gmci@gmail.com

HP/WA : 0812 10 9 10 329


Training/ Pelatihan ISO 37001 2016 Sistem Manajemen Anti Suap Online dan Offline

Jabat tangan bisnis melambangkan integritas dan kepercayaan

Training/ Pelatihan ISO 37001 2016

Training/Pelatihan ISO 37001 2016

Training ISO 37001:2016 Sistem Manajemen Anti Suap


Apa itu ISO 37001: 2016

ISO 37001 : 2016 adalah standar Sistem Manajemen Anti-Suap yang diterbitkan pada Oktober 2016 oleh International Organization for Standardization (ISO).
Ini adalah standard/ persyaratan untuk membangun, menerapkan, memelihara, meninjau dan meningkatkan sistem manajemen anti-penyuapan.
Standar ini dirancang untuk semua jenis organisasi, semua jenis sektor, dan segala jenis risiko penyuapan yang dihadapinya

Latar Belakang Penerapan Sistem Manajemen Anti Suap


1. Suap secara luas diakui sebagai risiko bisnis yang signifikan di banyak negara dan sektor.
2. Sebelumnya, penyuapan dalam banyak kasus telah ditoleransi sebagai Bagian “penting” dalam berbisnis.
3. Sekarang, meningkatkan kesadaran akan kerusakan yang disebabkan oleh penyuapan kepada negara, organisasi, dan individu telah menghasilkan seruan di tingkat internasional dan nasional untuk mengambil tindakan efektif guna mencegah penyuapan.

Manfaat Penerapan Sistem Manajemen Anti Suap ISO 37001:2016

1. meminimalkan Kerugian Financial Memaksimalkan financial gains dan dengan menciptakan prosedur terkendali dan proses untuk mengatasi penyuapan dan korupsi
2. Menciptakan budaya anti penyuapan bagi organisasi
3. Menciptakan keunggulan yang membedakan dengan kompetitor lain
4. Meningkatkan reputasi, memberikan prestise dan kepercayaan yang lebih besar entitas publik, klien maupun investor
5. Penguatan program kepatuhan secara Nasional & internasional ke anak perusahaan dan pihak ketiga lainnya
6. Memberikan metodologi untuk mendapatkan bukti dan dokumentasi yang tepat selama penyelidikan internal

Outline / Materi Training ISO 37001:2016

1. Pengenalan ISO 37001:2016
1.1 Apa Itu ISO 37001
1.2 Latar Belakang ISO 37001
2. Struktur ISO 37001:2016
2.1 High Level Structure ISO 37001
3. Perencanaan
Perencanaan dan Perancangan SMAP ISO 37001
4 Konteks organisasi
5 Kepemimpinan
5.1 Kebijakan Anti Penyuapan
5.2 Kode Etik Anti Penyuapan
5.3 Fungsi Kepatuhan (SK/ Struktur Org)
5.3 Fungsi Sangsi dan Penghargaan Kepatuhan
5.3 Peran, tanggung jawab dan wewenang organisasi (termasuk untuk Follow Up Audit)
dan Fungsi Pelatihan SMAP

6 Perencanaan
6.1 Tindakan yang ditujukan pada risiko dan peluang
6.2 Sasaran anti penyuapan dan perencanaan untuk mencapainya
7 Dukungan
7.1 Sumber daya
7.2 Kompetensi
7.2.2 Proses mempekerjakan
7.3 Kepedulian dan pelatihan
7.4 Komunikasi
7.5 Informasi terdokumentasi
8 Operasi
8.1 Perencanaan dan pengendalian operasi
8.2 Uji kelayakan
8.3 Pengendalian keuangan
8.4 Pengendalian non keuangan
8.5 Penerapan pengendalian anti penyuapan yang dikendalikan organisasi dan rekan bisnisnya
8.6 Komitmen anti penyuapan
8.7 Hadiah, kemurahan hati, sumbangan dan keuntungan serupa
8.8 Mengelola ketidakcukupan pengendalian anti penyuapan
8.9 Meningkatkan kepedulian
8.10 Investigasi dan penanganan penyuapan
9 Evaluasi kinerja
9.1 Pemantauan, pengukuran, analisis dan evaluasi
9.2 Audit internal ISO 37001 2016 Training
9.3 Tinjauan manajemen
9.3.1 Tinjauan manajemen puncak
9.3.2 Tinjauan dewan pengarah
9.4 Tinjauan fungsi kepatuhan anti penyuapan
10 Peningkatan
10.1 Ketidaksesuaian dan tindakan korektif
10.2 Peningkatan berkelanjutan

Durasi Pelatihan


2 Hari dari jam 09.00 – 16.00

Pelaksanaan Pelatihan

In house Training ISO 37001 2016 dan Public Training ISO 37001 2016 ( Offline maupun Online)

Bagi anda yang akan menyelenggarkan Training/ Pelatihan ISO 37001:2016 Awareness/ Internal Audit Silahkan Menghubungi kami email : budiwibowo.gmci@gmail.com  HP/WA 0812 10 9 10 329


Prinsip Prinsip Manajemen Risiko ISO 31001:2018

Infografis manajemen risiko bisnis

Prinsip Prinsip manajemen Risiko ISO 31001 2018

Prinsip Prinsip Manajemen Risiko ISO 31001:2018


Tujuan dari sistem manajemen risiko adalah membuat dan melindungi nilai, meningkatkan kinerja, mendorong inovasi-inovasi dan mendukung pencapaian tujuan.


Prinsip-prinsip manajemen risiko memberikan panduan tentang bagaimana menciptakan karakteristik sistem manajemen risiko yang lebih efektif dan efisien, serta mengkomunikasikan nilainya dan menjelaskan tujuannya. Prinsip tersebut adalah merupakan dasar dalam mengelola risiko dan harus dipertimbangkan pada saat menetapkan/ membuat kerangka kerja dan proses pembangunan manajemen risiko organisasi. Prinsip ini harus bisa membantu organisasi untuk mengelola risiko (efek ketidakpastian pada tujuannya)

Manajemen risiko efektif memerlukan prinsip -prinsip manajemen risiko dan bisa dijelaskan sebagai berikut:


a) Terintegrasi

Manajemen risiko adalah merupakan bagian yang tidak terpisahkan dari semua aktivitas kegiatan organisasi.

b) Terstruktur dan komprehensif

prinsip ini terkait dengan pendekatan terstruktur dan komprehensif bagi manajemen risiko untuk berkontribusi pada hasil konsisten dan bisa dibandingkan.

c) Disesuaikan

manajemen risiko (kerangka dan prosesnya) disesuaikan dan proporsional dengan konteks organisasi baik eksternal dan internal organisasi yang terkait dengan tujuannya.

d) Inklusif

Keterlibatan stake holder yang sesuai dan tepat dan memungkinkan pengetahuan, pandangan dan persepsi mereka untuk bisa dipertimbangkan. Ini akan menghasilkan peningkatan pemahaman dan manajemen risiko yang terinformasi dan tersosialisasi.

e) Dinamis

Semua Risiko bisa muncul, berubah, atau menghilang pada saat konteks organisasi eksternal dan internal berubah. Manajemen risiko harus dapat mengantisipasi, mendeteksi, mengakui, dan menanggapi perubahan dan peristiwa tersebut dengan cara yang tepat dan sesuai.

f) Informasi yang paling baik tersedia

Masukan untuk manajemen risiko didasarkan pada informasi sebelumnya dan update/terkini, serta harapan masa depan. Manajemen risiko memperhitungkan segala keterbatasan dan ketidakpastian yang terkait dengan berbagai informasi dan harapan tersebut. Informasi harus jelas, tepat waktu dan tersedia untuk pemangku kepentingan yang terkait.

g) Faktor manusia dan buday

Semua Perilaku dan budaya manusia yang signifikan dapat mempengaruhi semua aspek manajemen risiko di masing-masing level.

h) Perbaikan berkelanjutan

Manajemen risiko harus terus ditingkatkan dengan pembelajaran dan pengalaman.


semikian sedikit penjelasan mengenai prindip prinsip manajemen risiko ISO 31001 2018 semoga bermanfaat

Pengenalan dan Kosa Kata Sistem Manajemen risiko ISO 31000

Infografis manajemen risiko bisnis

ISO 31000 adalah Pemahaman dan Kosa kata

Pengenalan dan Kosa Kata Sistem Manajemen risiko ISO 31000


Sistem Manajemen risiko ISO 31000 adalah

Sistem Manajemen risiko ISO 31000 adalah standar internasional yang diterbitkan pada tahun 2009 dan yang terbaru tahun 2018, Sistem yang memberikan prinsip dan pedoman untuk manajemen risiko yang efektif. Ini menguraikan pendekatan umum untuk manajemen risiko, yang bisa diterapkan pada berbagai jenis risiko (keuangan, keselamatan, risiko proyek) dan dipakai oleh semua jenis organisasi. Standar tersebut memberikan kosakata dan konsep yang seragam untuk membahas manajemen risiko. Ini memberikan pedoman dan prinsip yang bisa membantu untuk melakukan tinjauan kritis terhadap proses manajemen risiko organisasi Anda.
Standar tidak memberikan petunjuk atau persyaratan rinci tentang cara mengelola risiko tertentu, atau saran apa pun yang terkait dengan domain aplikasi tertentu; itu tetap pada tingkat umum.
Organisasi dari semua jenis dan ukuran menghadapi faktor dan pengaruh eksternal dan internal yang membuatnya tidak pasti apakah mereka akan mencapai tujuan mereka.
Mengelola risiko bersifat berulang dan membantu organisasi dalam menetapkan strategi, mencapai tujuan, dan membuat keputusan berdasarkan informasi.
Mengelola risiko adalah bagian dari tata kelola dan kepemimpinan, dan merupakan dasar bagaimana organisasi dikelola di semua tingkatan. Ini berkontribusi pada peningkatan sistem manajemen.
Mengelola risiko adalah bagian dari semua aktivitas yang terkait dengan organisasi dan termasuk interaksi dengan pemangku kepentingan.
Mengelola risiko mempertimbangkan konteks eksternal dan internal organisasi, termasuk perilaku manusia dan faktor budaya.

Kosa Kata Terkait Manajemen Risiko


risiko

adalah efek dari ketidakpastian pada target/ tujuan
Efek adalah penyimpangan dari yang diharapkan. Ini bisa positif, negatif atau keduanya, dan bisa mengatasi, menciptakan atau menghasilkan peluang dan ancaman.
Sasaran bisa Mempunyai aspek dan kategori yang berbeda, dan bisa diterapkan pada tingkat yang berbeda.
Risiko mungkin dinyatakan dalam kata sumber risiko/ Risk source peristiwa dari suatu potensi kemungkinan versus konsekuensi

Manajemen risiko

kegiatan yang terkoordinasi untuk dapat mengarahkan dan atau mengendalikan organisasi, yang terkait dengan risiko

Stakeholder/ pemangku kepentingan

organisasi atau bisa juga orang yang bisa dipengaruhi dan mempengaruhi oleh perusahaan
pihak yang berkepentingan bisa saja dipakai sebagai pengganti kata/ alternatif dari “pemangku kepentingan”.
sumber risiko
elemen/ sesuatu yang mempunyai potensi menimbulkan risiko baik risiko itu sendiri atau dalam kombinasi

peristiwa

kejadian atau keadaan tertentu
Suatu peristiwa bisa saja Mempunyai satu, dua atau lebih kejadian, dan bisa/ dapat Mempunyai beberapa sebab dan konsekuensi
Suatu peristiwa juga bisa menjadi sesuatu yang paling diharapkan yang tidak terjadi, atau sesuatu yang tidak diharapkan yang terjadi.
Suatu peristiwa bisa menjadi sumber risiko.

konsekuensi

adalah hasil dari suatu peristiwa yang mempengaruhi tujuan
Sebuah konsekuensi bisa sesuatu yang pasti atau tidak pasti dan bisa Mempunyai efek langsung atau tidak langsung positif atau negatif pada tujuan.
Konsekuensi bisa dinyatakan secara kualitatif atau kuantitatif.
Setiap konsekuensi bisa meningkat melalui efek berjenjang dan kumulatif.

kemungkinan

kemungkinan sesuatu terjadi

secara vocabulary risk management/ manajemen risiko, “kemungkinan” dipakai untuk menunjuk pada peluang terjadinya sesuatu, baik itu didefinisikan, diukur atau ditentukan baik secara obyektif atau subyektif, baik secara kualitatif atau kuantitatif, dan bisa dijelaskan menggunakan istilah umum atau matematis (contohnya : probabilitas atau frekuensi selama periode waktu tertentu).
Istilah likelihoo tidak Mempunyai persamaan kata langsung dalam Bahasa indonesia; sebaliknya, istilah “probabilitas” yang lebih sering dipakai . tetapi, untuk bahasa Inggris, “probabilitas” bisa diartikan secara sempit sebagai istilah matematika. karenanya, dalam kosa kata manajemen risiko, “kemungkinan” dipakai dengan maksud bahwa istilah tersebut harus Mempunyai interpretasi luas yang sama dengan istilah “probabilitas” dalam banyak bahasa selain bahasa Inggris.

kontrol

tindakan untuk mempertahankan dan / atau mengubah risiko
Kontrol itu termasuk, proses, kebijakan, perangkat, praktik, atau kondisi dan / atau tindakan lain yang mempertahankan dan / atau mengubah risiko.
Kontrol tidak selalu menggunakan efek modifikasi yang diinginkan atau diasumsikan.

Konteks organisasi ISO 37001:2016

Jabat tangan bisnis melambangkan integritas dan kepercayaan

Konteks organisasi ISO 37001 2016

Konteks organisasi ISO 37001:2016 adalah bagian dari perencanaan Sistem Manajemen anti Suap / Anti Bribery Management System

Berikut adalah klausal mengenai konteks organisasi dalam ISO 37001:2016

4.1 Memahami Organisasi & Konteksnya
Organisasi harus menentukan isu internal dan eksternal yang relevan dengan tujuannya dan yang dapat berpengaruh pada kemampuannya untuk mencapai sasaran hasil yang diinginkan dari sistem manajemen anti penyuapan. Isu ini akan meliputi, tanpa batasan, faktor berikut:
a) ukuran, struktur dan pendelegasian wewenang pengambil keputusan dari organisasi;
b) lokasi dan sektor dimana organisasi itu beroperasi atau antisipasi pengoperasian;
c) sifat, skala dan kompleksitas dari aktivitas dan operasi organisasi;
d) model bisnis organisasi;
e) entitas dimana organisasi mempunyai kendali dan entitas yang menerapkan kendali terhadap organisasi;
f) rekan bisnis organisasi;
g) sifat dan jangkauan interaksi dengan pejabat publik;
h) peraturan perundang-undangan, regulasi kontrak serta kewajiban dan tugas profesional.

4.2 Memahami kebutuhan & harapan pihak berkepentingan
Organisasi harus menentukan batas dan penerapan dari sistem manajemen anti penyuapan untuk menetapkan lingkupnya.
Ketika menentukan lingkup ini, organisasi harus mempertimbangkan:
a) isu internal dan eksternal yang dimaksud dalam 4.1;
b) persyaratan yang dimaksud dalam 4.2
c) hasil dari penilaian risiko penyuapan yang dimaksud dalam 4.5.

Apa yang dimaksud konteks organisasi

 Konteks organisasi: Kombinasi faktor internal dan eksternal dan kondisi yang dapat mempengaruhi organisasi.
 Pihak yang berkepentingan: Orang atau organisasi yang dapat mempengaruhi, dipengaruhi oleh keputusan atau aktivitas organisasi.
Dan konteks organisasi sendiri terbagi menjadi 2

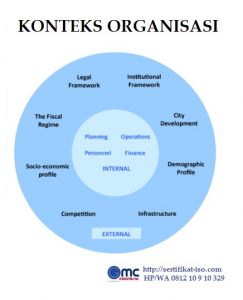
Faktor Internal: Lingkungan internal organisasi adalah segala sesuatu di dalam organisasi yang dapat mempengaruhi kemampuannya untuk mencapai strategis dan tujuannya. Pemangku kepentingan internal adalah orang-orang yang bekerja dalam organisasi yang secara langsung mempengaruhi organisasi. Contoh: Direksi, Manajemen dan staf lainnya

Contohnya :

Konteks organisasi internal iso 37001 2016

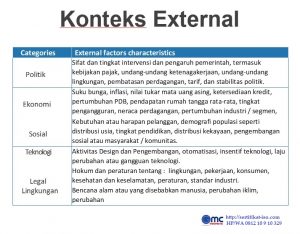
Faktor Eksternal: Faktor eksternal adalah segala sesuatu, (termasuk pemangku kepentingan/ stakeholder) eksternal, di luar organisasi yang dapat mempengaruhi kemampuan organisasi untuk mencapai strategi dan tujuannya.

konteks eksternal Sistem Manajemen Anti Suap ISO 37001 2016

Menentukan Lingkup Penerapan dan Sertifikasi ISO 37001:2016 untuk Perusahaan Jasa dan Manufacture

Jabat tangan bisnis melambangkan integritas dan kepercayaan

Menentukan Lingkup Penerapan dan Sertifikasi ISO 37001:2016 untuk Perusahaan Jasa dan Manufacture

Lingkup Sertifikasi ISO 37001 2016


Salah satu langkah awal dalam membangun dan menerapkan standard ISO 37001:2016 adalah menentukan lingkup/ scope Sistem manaemen ini di dalam organisasi/ Perusahaan.

Standar ini merinci persyaratan dan menyediakan panduan untuk menetapkan Lingkup Penerapan dan Sertifikasi ISO 37001:2016

Standar ini merinci persyaratan dan menyediakan panduan untuk menetapkan, menerapkan, memelihara, meninjau dan meningkatkan sistem manajemen anti penyuapan. Sistem tersebut dapat berdiri sendiri atau dapat diintegrasikan dengan keseluruhan sistem manajemen. Standar ini ditujukan untuk hubungan dengan aktivitas organisasi berikut ini:

— penyuapan di sektor publik, swasta dan nirlaba;

— penyuapan oleh organisasi;

— penyuapan yang dilakukan oleh personel yang bertindak atas nama Pribadi atau organisasi atau untuk keuntungannya;

— penyuapan yang dilakukan oleh rekan bisnis sebuah organisasi untuk atas nama organisasi atau untuk keuntungannya;

  • penyuapan oleh organisasi;
  • penyuapan oleh personel organisasi sehubungan dengan aktivitas organisasi;
  • penyuapan rekan bisnis organisasi sehubungan dengan aktivitas organisasi;
  • penyuapan langsung dan tidak langsung (misal: menawarkan atau menerima suap melalui atau oleh pihak ketiga).

Standar ISO 37001:2016 ini berlaku hanya untuk penyuapan.

Standar ISO 37001:2016 ini berlaku hanya untuk penyuapan. Standar ini menentukan persyaratan dan menyediakan panduan sistem manajemen yang dirancang untuk membantu organisasi mencegah, mendeteksi dan menangani penyuapan serta mematuhi peraturan perundang-undangan yang terkait dengan anti penyuapan dan komitmen sukarela yang sesuai dengan aktivitas tersebut.

Standar ISO 37001:2016 ini tidak secara spesifik ditujukan untuk penipuan, kartel dan anti perserikatan/pelanggaran kompetisi, pencucian uang atau aktivitas lain yang terkait dengan praktik korupsi, meskipun organisasi dapat memperluas lingkup dari suatu sistem manajemen untuk mencakup aktivitas tersebut.

Persyaratan dari standar ISO 37001:2016 bersifat generic

Persyaratan dari standar ini bersifat generik dan dimaksudkan untuk dapat digunakan bagi semua organisasi (atau bagian dari organisasi), tanpa memperhatikan jenis, ukuran dan sifat dari aktivitas, baik untuk sektor publik, swasta atau nirlaba. Jangkauan aplikasi persyaratan ini tergantung pada faktor yang ditentukan dalam bagian Konteks Organisasi

Contoh Pernyataan Ruang Lingkup Penerapan dan Sertifikasi ISO 37001:2016

Implementasi dana tau Sertifikasi ISO 37001:2016 berlaku untuk :

Jasa konstruksi Bangunan di PT. XXXXX
Alamat :

Kantor Pusat

JL. Kemuning No 9A bandung

Cabang Surabaya

JL. Burung Pipit No 16

1 … 27 28 29 30 31 … 37