ISO 37002:2021 Training

Jabat tangan bisnis melambangkan integritas dan kepercayaan

ISO 37002:2021 Training – FUNDAMENTAL (AWARENESS)


ISO-37002-2021-Training Fundamental-awareness


ISO 37002:2021 Training Fundamental (Awareness) memperkenalkan Anda pada konsep dasar program whistleblowing dan pedoman ISO 37002 untuk Sistem Manajemen Whistleblowing (WMS). Pelatihan ini akan menunjukkan pentingnya WMS dan manfaat yang dihasilkan dari implementasi WMS.

Sasaran
• Memahami manfaat penerapan Sistem Manajemen Whistleblowing ISO 37002
• Dapatkan pengetahuan tentang klausa kunci dan definisi yang diuraikan dalam ISO 37002
• Pelajari bagaimana penerapan ISO 37002 dapat melindungi pelapor (Whisleblower)

Outline ISO 37002:2021
Day 1

Pengenalan ISO 37002:2021

Terminologi
Annex SL
Siklus Plan, Do, Check, Act (PDCA)
Menentukan ruang lingkup ISO 37002:2021
Peran dan tanggung jawab
Risiko dan peluang
Day 2
Bagaimana laporan pelanggaran diterima dan dinilai
Mengatasi masalah dalam investigasi
Melindungi subjek
Kebijakan dan prosedur utama
Evaluasi kinerja WMS
Peningkatan berkelanjutan

untuk  Pelatihan  ISO 37002:2021  silahkan menghubungi kami sekarang juga email :budiwibowo.gmci@gmail.com

HP/WA : 0812 10 9 10 329


Training/ Pelatihan ISO 37001 2016 Sistem Manajemen Anti Suap Online dan Offline

Jabat tangan bisnis melambangkan integritas dan kepercayaan

Training/ Pelatihan ISO 37001 2016

Training/Pelatihan ISO 37001 2016

Training ISO 37001:2016 Sistem Manajemen Anti Suap


Apa itu ISO 37001: 2016

ISO 37001 : 2016 adalah standar Sistem Manajemen Anti-Suap yang diterbitkan pada Oktober 2016 oleh International Organization for Standardization (ISO).
Ini adalah standard/ persyaratan untuk membangun, menerapkan, memelihara, meninjau dan meningkatkan sistem manajemen anti-penyuapan.
Standar ini dirancang untuk semua jenis organisasi, semua jenis sektor, dan segala jenis risiko penyuapan yang dihadapinya

Latar Belakang Penerapan Sistem Manajemen Anti Suap


1. Suap secara luas diakui sebagai risiko bisnis yang signifikan di banyak negara dan sektor.
2. Sebelumnya, penyuapan dalam banyak kasus telah ditoleransi sebagai Bagian “penting” dalam berbisnis.
3. Sekarang, meningkatkan kesadaran akan kerusakan yang disebabkan oleh penyuapan kepada negara, organisasi, dan individu telah menghasilkan seruan di tingkat internasional dan nasional untuk mengambil tindakan efektif guna mencegah penyuapan.

Manfaat Penerapan Sistem Manajemen Anti Suap ISO 37001:2016

1. meminimalkan Kerugian Financial Memaksimalkan financial gains dan dengan menciptakan prosedur terkendali dan proses untuk mengatasi penyuapan dan korupsi
2. Menciptakan budaya anti penyuapan bagi organisasi
3. Menciptakan keunggulan yang membedakan dengan kompetitor lain
4. Meningkatkan reputasi, memberikan prestise dan kepercayaan yang lebih besar entitas publik, klien maupun investor
5. Penguatan program kepatuhan secara Nasional & internasional ke anak perusahaan dan pihak ketiga lainnya
6. Memberikan metodologi untuk mendapatkan bukti dan dokumentasi yang tepat selama penyelidikan internal

Outline / Materi Training ISO 37001:2016

1. Pengenalan ISO 37001:2016
1.1 Apa Itu ISO 37001
1.2 Latar Belakang ISO 37001
2. Struktur ISO 37001:2016
2.1 High Level Structure ISO 37001
3. Perencanaan
Perencanaan dan Perancangan SMAP ISO 37001
4 Konteks organisasi
5 Kepemimpinan
5.1 Kebijakan Anti Penyuapan
5.2 Kode Etik Anti Penyuapan
5.3 Fungsi Kepatuhan (SK/ Struktur Org)
5.3 Fungsi Sangsi dan Penghargaan Kepatuhan
5.3 Peran, tanggung jawab dan wewenang organisasi (termasuk untuk Follow Up Audit)
dan Fungsi Pelatihan SMAP

6 Perencanaan
6.1 Tindakan yang ditujukan pada risiko dan peluang
6.2 Sasaran anti penyuapan dan perencanaan untuk mencapainya
7 Dukungan
7.1 Sumber daya
7.2 Kompetensi
7.2.2 Proses mempekerjakan
7.3 Kepedulian dan pelatihan
7.4 Komunikasi
7.5 Informasi terdokumentasi
8 Operasi
8.1 Perencanaan dan pengendalian operasi
8.2 Uji kelayakan
8.3 Pengendalian keuangan
8.4 Pengendalian non keuangan
8.5 Penerapan pengendalian anti penyuapan yang dikendalikan organisasi dan rekan bisnisnya
8.6 Komitmen anti penyuapan
8.7 Hadiah, kemurahan hati, sumbangan dan keuntungan serupa
8.8 Mengelola ketidakcukupan pengendalian anti penyuapan
8.9 Meningkatkan kepedulian
8.10 Investigasi dan penanganan penyuapan
9 Evaluasi kinerja
9.1 Pemantauan, pengukuran, analisis dan evaluasi
9.2 Audit internal ISO 37001 2016 Training
9.3 Tinjauan manajemen
9.3.1 Tinjauan manajemen puncak
9.3.2 Tinjauan dewan pengarah
9.4 Tinjauan fungsi kepatuhan anti penyuapan
10 Peningkatan
10.1 Ketidaksesuaian dan tindakan korektif
10.2 Peningkatan berkelanjutan

Durasi Pelatihan


2 Hari dari jam 09.00 – 16.00

Pelaksanaan Pelatihan

In house Training ISO 37001 2016 dan Public Training ISO 37001 2016 ( Offline maupun Online)

Bagi anda yang akan menyelenggarkan Training/ Pelatihan ISO 37001:2016 Awareness/ Internal Audit Silahkan Menghubungi kami email : budiwibowo.gmci@gmail.com  HP/WA 0812 10 9 10 329


Prinsip Prinsip Manajemen Risiko ISO 31001:2018

Infografis manajemen risiko bisnis

Prinsip Prinsip manajemen Risiko ISO 31001 2018

Prinsip Prinsip Manajemen Risiko ISO 31001:2018


Tujuan dari sistem manajemen risiko adalah membuat dan melindungi nilai, meningkatkan kinerja, mendorong inovasi-inovasi dan mendukung pencapaian tujuan.


Prinsip-prinsip manajemen risiko memberikan panduan tentang bagaimana menciptakan karakteristik sistem manajemen risiko yang lebih efektif dan efisien, serta mengkomunikasikan nilainya dan menjelaskan tujuannya. Prinsip tersebut adalah merupakan dasar dalam mengelola risiko dan harus dipertimbangkan pada saat menetapkan/ membuat kerangka kerja dan proses pembangunan manajemen risiko organisasi. Prinsip ini harus bisa membantu organisasi untuk mengelola risiko (efek ketidakpastian pada tujuannya)

Manajemen risiko efektif memerlukan prinsip -prinsip manajemen risiko dan bisa dijelaskan sebagai berikut:


a) Terintegrasi

Manajemen risiko adalah merupakan bagian yang tidak terpisahkan dari semua aktivitas kegiatan organisasi.

b) Terstruktur dan komprehensif

prinsip ini terkait dengan pendekatan terstruktur dan komprehensif bagi manajemen risiko untuk berkontribusi pada hasil konsisten dan bisa dibandingkan.

c) Disesuaikan

manajemen risiko (kerangka dan prosesnya) disesuaikan dan proporsional dengan konteks organisasi baik eksternal dan internal organisasi yang terkait dengan tujuannya.

d) Inklusif

Keterlibatan stake holder yang sesuai dan tepat dan memungkinkan pengetahuan, pandangan dan persepsi mereka untuk bisa dipertimbangkan. Ini akan menghasilkan peningkatan pemahaman dan manajemen risiko yang terinformasi dan tersosialisasi.

e) Dinamis

Semua Risiko bisa muncul, berubah, atau menghilang pada saat konteks organisasi eksternal dan internal berubah. Manajemen risiko harus dapat mengantisipasi, mendeteksi, mengakui, dan menanggapi perubahan dan peristiwa tersebut dengan cara yang tepat dan sesuai.

f) Informasi yang paling baik tersedia

Masukan untuk manajemen risiko didasarkan pada informasi sebelumnya dan update/terkini, serta harapan masa depan. Manajemen risiko memperhitungkan segala keterbatasan dan ketidakpastian yang terkait dengan berbagai informasi dan harapan tersebut. Informasi harus jelas, tepat waktu dan tersedia untuk pemangku kepentingan yang terkait.

g) Faktor manusia dan buday

Semua Perilaku dan budaya manusia yang signifikan dapat mempengaruhi semua aspek manajemen risiko di masing-masing level.

h) Perbaikan berkelanjutan

Manajemen risiko harus terus ditingkatkan dengan pembelajaran dan pengalaman.


semikian sedikit penjelasan mengenai prindip prinsip manajemen risiko ISO 31001 2018 semoga bermanfaat

Pengenalan dan Kosa Kata Sistem Manajemen risiko ISO 31000

Infografis manajemen risiko bisnis

ISO 31000 adalah Pemahaman dan Kosa kata

Pengenalan dan Kosa Kata Sistem Manajemen risiko ISO 31000


Sistem Manajemen risiko ISO 31000 adalah

Sistem Manajemen risiko ISO 31000 adalah standar internasional yang diterbitkan pada tahun 2009 dan yang terbaru tahun 2018, Sistem yang memberikan prinsip dan pedoman untuk manajemen risiko yang efektif. Ini menguraikan pendekatan umum untuk manajemen risiko, yang bisa diterapkan pada berbagai jenis risiko (keuangan, keselamatan, risiko proyek) dan dipakai oleh semua jenis organisasi. Standar tersebut memberikan kosakata dan konsep yang seragam untuk membahas manajemen risiko. Ini memberikan pedoman dan prinsip yang bisa membantu untuk melakukan tinjauan kritis terhadap proses manajemen risiko organisasi Anda.
Standar tidak memberikan petunjuk atau persyaratan rinci tentang cara mengelola risiko tertentu, atau saran apa pun yang terkait dengan domain aplikasi tertentu; itu tetap pada tingkat umum.
Organisasi dari semua jenis dan ukuran menghadapi faktor dan pengaruh eksternal dan internal yang membuatnya tidak pasti apakah mereka akan mencapai tujuan mereka.
Mengelola risiko bersifat berulang dan membantu organisasi dalam menetapkan strategi, mencapai tujuan, dan membuat keputusan berdasarkan informasi.
Mengelola risiko adalah bagian dari tata kelola dan kepemimpinan, dan merupakan dasar bagaimana organisasi dikelola di semua tingkatan. Ini berkontribusi pada peningkatan sistem manajemen.
Mengelola risiko adalah bagian dari semua aktivitas yang terkait dengan organisasi dan termasuk interaksi dengan pemangku kepentingan.
Mengelola risiko mempertimbangkan konteks eksternal dan internal organisasi, termasuk perilaku manusia dan faktor budaya.

Kosa Kata Terkait Manajemen Risiko


risiko

adalah efek dari ketidakpastian pada target/ tujuan
Efek adalah penyimpangan dari yang diharapkan. Ini bisa positif, negatif atau keduanya, dan bisa mengatasi, menciptakan atau menghasilkan peluang dan ancaman.
Sasaran bisa Mempunyai aspek dan kategori yang berbeda, dan bisa diterapkan pada tingkat yang berbeda.
Risiko mungkin dinyatakan dalam kata sumber risiko/ Risk source peristiwa dari suatu potensi kemungkinan versus konsekuensi

Manajemen risiko

kegiatan yang terkoordinasi untuk dapat mengarahkan dan atau mengendalikan organisasi, yang terkait dengan risiko

Stakeholder/ pemangku kepentingan

organisasi atau bisa juga orang yang bisa dipengaruhi dan mempengaruhi oleh perusahaan
pihak yang berkepentingan bisa saja dipakai sebagai pengganti kata/ alternatif dari “pemangku kepentingan”.
sumber risiko
elemen/ sesuatu yang mempunyai potensi menimbulkan risiko baik risiko itu sendiri atau dalam kombinasi

peristiwa

kejadian atau keadaan tertentu
Suatu peristiwa bisa saja Mempunyai satu, dua atau lebih kejadian, dan bisa/ dapat Mempunyai beberapa sebab dan konsekuensi
Suatu peristiwa juga bisa menjadi sesuatu yang paling diharapkan yang tidak terjadi, atau sesuatu yang tidak diharapkan yang terjadi.
Suatu peristiwa bisa menjadi sumber risiko.

konsekuensi

adalah hasil dari suatu peristiwa yang mempengaruhi tujuan
Sebuah konsekuensi bisa sesuatu yang pasti atau tidak pasti dan bisa Mempunyai efek langsung atau tidak langsung positif atau negatif pada tujuan.
Konsekuensi bisa dinyatakan secara kualitatif atau kuantitatif.
Setiap konsekuensi bisa meningkat melalui efek berjenjang dan kumulatif.

kemungkinan

kemungkinan sesuatu terjadi

secara vocabulary risk management/ manajemen risiko, “kemungkinan” dipakai untuk menunjuk pada peluang terjadinya sesuatu, baik itu didefinisikan, diukur atau ditentukan baik secara obyektif atau subyektif, baik secara kualitatif atau kuantitatif, dan bisa dijelaskan menggunakan istilah umum atau matematis (contohnya : probabilitas atau frekuensi selama periode waktu tertentu).
Istilah likelihoo tidak Mempunyai persamaan kata langsung dalam Bahasa indonesia; sebaliknya, istilah “probabilitas” yang lebih sering dipakai . tetapi, untuk bahasa Inggris, “probabilitas” bisa diartikan secara sempit sebagai istilah matematika. karenanya, dalam kosa kata manajemen risiko, “kemungkinan” dipakai dengan maksud bahwa istilah tersebut harus Mempunyai interpretasi luas yang sama dengan istilah “probabilitas” dalam banyak bahasa selain bahasa Inggris.

kontrol

tindakan untuk mempertahankan dan / atau mengubah risiko
Kontrol itu termasuk, proses, kebijakan, perangkat, praktik, atau kondisi dan / atau tindakan lain yang mempertahankan dan / atau mengubah risiko.
Kontrol tidak selalu menggunakan efek modifikasi yang diinginkan atau diasumsikan.

Konteks organisasi ISO 37001:2016

Jabat tangan bisnis melambangkan integritas dan kepercayaan

Konteks organisasi ISO 37001 2016

Konteks organisasi ISO 37001:2016 adalah bagian dari perencanaan Sistem Manajemen anti Suap / Anti Bribery Management System

Berikut adalah klausal mengenai konteks organisasi dalam ISO 37001:2016

4.1 Memahami Organisasi & Konteksnya
Organisasi harus menentukan isu internal dan eksternal yang relevan dengan tujuannya dan yang dapat berpengaruh pada kemampuannya untuk mencapai sasaran hasil yang diinginkan dari sistem manajemen anti penyuapan. Isu ini akan meliputi, tanpa batasan, faktor berikut:
a) ukuran, struktur dan pendelegasian wewenang pengambil keputusan dari organisasi;
b) lokasi dan sektor dimana organisasi itu beroperasi atau antisipasi pengoperasian;
c) sifat, skala dan kompleksitas dari aktivitas dan operasi organisasi;
d) model bisnis organisasi;
e) entitas dimana organisasi mempunyai kendali dan entitas yang menerapkan kendali terhadap organisasi;
f) rekan bisnis organisasi;
g) sifat dan jangkauan interaksi dengan pejabat publik;
h) peraturan perundang-undangan, regulasi kontrak serta kewajiban dan tugas profesional.

4.2 Memahami kebutuhan & harapan pihak berkepentingan
Organisasi harus menentukan batas dan penerapan dari sistem manajemen anti penyuapan untuk menetapkan lingkupnya.
Ketika menentukan lingkup ini, organisasi harus mempertimbangkan:
a) isu internal dan eksternal yang dimaksud dalam 4.1;
b) persyaratan yang dimaksud dalam 4.2
c) hasil dari penilaian risiko penyuapan yang dimaksud dalam 4.5.

Apa yang dimaksud konteks organisasi

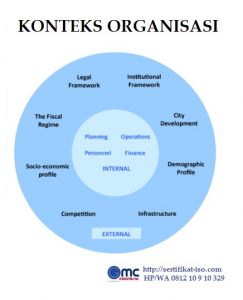
 Konteks organisasi: Kombinasi faktor internal dan eksternal dan kondisi yang dapat mempengaruhi organisasi.
 Pihak yang berkepentingan: Orang atau organisasi yang dapat mempengaruhi, dipengaruhi oleh keputusan atau aktivitas organisasi.
Dan konteks organisasi sendiri terbagi menjadi 2

Faktor Internal: Lingkungan internal organisasi adalah segala sesuatu di dalam organisasi yang dapat mempengaruhi kemampuannya untuk mencapai strategis dan tujuannya. Pemangku kepentingan internal adalah orang-orang yang bekerja dalam organisasi yang secara langsung mempengaruhi organisasi. Contoh: Direksi, Manajemen dan staf lainnya

Contohnya :

Konteks organisasi internal iso 37001 2016

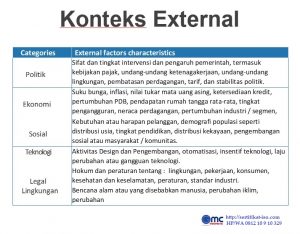
Faktor Eksternal: Faktor eksternal adalah segala sesuatu, (termasuk pemangku kepentingan/ stakeholder) eksternal, di luar organisasi yang dapat mempengaruhi kemampuan organisasi untuk mencapai strategi dan tujuannya.

konteks eksternal Sistem Manajemen Anti Suap ISO 37001 2016

Menentukan Lingkup Penerapan dan Sertifikasi ISO 37001:2016 untuk Perusahaan Jasa dan Manufacture

Jabat tangan bisnis melambangkan integritas dan kepercayaan

Menentukan Lingkup Penerapan dan Sertifikasi ISO 37001:2016 untuk Perusahaan Jasa dan Manufacture

Lingkup Sertifikasi ISO 37001 2016


Salah satu langkah awal dalam membangun dan menerapkan standard ISO 37001:2016 adalah menentukan lingkup/ scope Sistem manaemen ini di dalam organisasi/ Perusahaan.

Standar ini merinci persyaratan dan menyediakan panduan untuk menetapkan Lingkup Penerapan dan Sertifikasi ISO 37001:2016

Standar ini merinci persyaratan dan menyediakan panduan untuk menetapkan, menerapkan, memelihara, meninjau dan meningkatkan sistem manajemen anti penyuapan. Sistem tersebut dapat berdiri sendiri atau dapat diintegrasikan dengan keseluruhan sistem manajemen. Standar ini ditujukan untuk hubungan dengan aktivitas organisasi berikut ini:

— penyuapan di sektor publik, swasta dan nirlaba;

— penyuapan oleh organisasi;

— penyuapan yang dilakukan oleh personel yang bertindak atas nama Pribadi atau organisasi atau untuk keuntungannya;

— penyuapan yang dilakukan oleh rekan bisnis sebuah organisasi untuk atas nama organisasi atau untuk keuntungannya;

  • penyuapan oleh organisasi;
  • penyuapan oleh personel organisasi sehubungan dengan aktivitas organisasi;
  • penyuapan rekan bisnis organisasi sehubungan dengan aktivitas organisasi;
  • penyuapan langsung dan tidak langsung (misal: menawarkan atau menerima suap melalui atau oleh pihak ketiga).

Standar ISO 37001:2016 ini berlaku hanya untuk penyuapan.

Standar ISO 37001:2016 ini berlaku hanya untuk penyuapan. Standar ini menentukan persyaratan dan menyediakan panduan sistem manajemen yang dirancang untuk membantu organisasi mencegah, mendeteksi dan menangani penyuapan serta mematuhi peraturan perundang-undangan yang terkait dengan anti penyuapan dan komitmen sukarela yang sesuai dengan aktivitas tersebut.

Standar ISO 37001:2016 ini tidak secara spesifik ditujukan untuk penipuan, kartel dan anti perserikatan/pelanggaran kompetisi, pencucian uang atau aktivitas lain yang terkait dengan praktik korupsi, meskipun organisasi dapat memperluas lingkup dari suatu sistem manajemen untuk mencakup aktivitas tersebut.

Persyaratan dari standar ISO 37001:2016 bersifat generic

Persyaratan dari standar ini bersifat generik dan dimaksudkan untuk dapat digunakan bagi semua organisasi (atau bagian dari organisasi), tanpa memperhatikan jenis, ukuran dan sifat dari aktivitas, baik untuk sektor publik, swasta atau nirlaba. Jangkauan aplikasi persyaratan ini tergantung pada faktor yang ditentukan dalam bagian Konteks Organisasi

Contoh Pernyataan Ruang Lingkup Penerapan dan Sertifikasi ISO 37001:2016

Implementasi dana tau Sertifikasi ISO 37001:2016 berlaku untuk :

Jasa konstruksi Bangunan di PT. XXXXX
Alamat :

Kantor Pusat

JL. Kemuning No 9A bandung

Cabang Surabaya

JL. Burung Pipit No 16

Pemahaman ISO 37001:2016 Sistem Manajemen anti Suap

Jabat tangan bisnis melambangkan integritas dan kepercayaan
Pemahaman ISO 37001:2016 Sistem Manajemen Anti Suap

Pemahaman ISO 37001:2016

Penyuapan merupakan fenomena yang luas

Pemahaman ISO 37001:2016 Sistem Manajemen Anti Penyuapan| Penyuapan merupakan fenomena yang luas. Hal ini menimbulkan dampak yang sangat serius dalam berbagai hal seperti: sosial, ekonomi, moral, dan politik,dan budaya serta mengacaukan tata  kelola  pemerintah/ organisasi  yang baik, serta mengurangi pengembangan dan bahkan dapat mendistorsi kompetisi.  ini akan dapat mengikis keadilan, merusak hak  asasi  manusia dan menghambat pengentasan kemiskinan. Hal ini   juga   meningkatkan   biaya   melakukan bisnis, menimbulkan ketidakpastian pada transaksi komersial, meningkatkan biaya barang dan jasa, mengurangi mutu produk dan jasa, yang mengarah pada kehilangan nyawa dan harta, merusak kepercayaan institusi dan mengganggu keadilan serta efisiensi operasi pasar.

Apa yang sudah dilakukan Pemerintah ?

Pemerintah telah membuat kemajuan dalam mengatasi penyuapan melalui persetujuan internasional seperti organisasi untuk Economic Co-operation and Development Convention on Combating Bribery of Foreign Public Officials in International Business Transactions[15]  dan the United Nations Convention against Corruption[14] dan melalui peraturan perundang-undangan masing-masing negara. Dalam banyak yurisdiksi, penyuapan merupakan pelanggaran bagi individu yang terlibat dan terdapat kecenderungan peningkatan yang membuat  organisasi  dan  individu bertanggung jawab dalam penyuapan.

Hukum itu sendiri belum Cukup untuk menyelesaiakan Masalah Penyuapan

Namun, hukum itu sendiri tidak cukup untuk menyelesaikan masalah. Oleh karena itu, organisasi mempunyai tanggung jawab secara proaktif untuk berkontribusi melawan penyuapan. Hal ini dapat dicapai melalui sistem manajemen anti penyuapan yang dimaksudkan oleh  standar ini,  dan  melalui komitmen kepemimpinan untuk menetapkan budaya kejujuran, transparansi, keterbukaan dan kepatuhan. Sifat dari budaya organisasi adalah hal yang kritis terhadap kesuksesan atau kegagalan sistem manajemen anti penyuapan

Kepatuhan Anti Suap di Dalam Organisasi/ Perusahaan

Organisasi yang dikelola dengan baik diharapkan mempunyai kebijakan kepatuhan yang didukung sistem manajemen yang sesuai untuk membantu pemenuhan kepatuhan hukum dan komitmen terhadap integritas. Kebijakan anti penyuapan merupakan komponen dari kebijakan kepatuhan  secara  keseluruhan.  Kebijakan anti penyuapan dan sistem manajemen pendukung membantu organisasi untuk menghindari atau  mengurangi biaya,  risiko dan kerugian yang disebabkan penyuapan, mempromosikan  kepercayaan  dan keyakinan dalam penanganan bisnis, dan meningkatkan reputasi organisasi tersebut.

Apa yang dikandung dalam ISO 37001:2016 ?

Standar ISO 37001:2016 ini merefleksikan tata kelola internasional yang baik dan dapat digunakan dalam semua yurisdiksi. Berlaku untuk organisasi kecil, medium dan besar pada semua   sektor,   termasuk   sektor   publik, swasta dan nirlaba. Risiko penyuapan dalam satu organisasi tergantung dari berbagai faktor seperti ukuran organisasi, lokasi dan sektor dimana organisasi tersebut beroperasi serta sifat, skala dan kompleksitas aktivitas organisasi. Standar ini menentukan penerapan kebijakan, prosedur dan pengendalian organisasi yang wajar dan proporsional  sesuai  dengan  risiko penyuapan yang dihadapi organisasi. ISO 37001:2016 menyediakan panduan untuk penerapan persyaratan dari standar ini

Manfaat Penerapan / Keseuaian Standard ISO 37001:2016 Bagi Organisasi/ Perusahaan

Kesesuaian dengan standar ini tidak menjamin penyuapan tidak akan terjadi atau akan terjadi yang berkaitan dengan organisasi, karena risiko penyuapan tidak mungkin dihilangkan secara total. Bagaimanapun, standar ini dapat membantu

  1. organisasi   menerapkan   rancangan   yang wajar dan proporsional untuk mencegah, mendeteksi dan menanggapi penyuapan
  2. Meningkatkan Budaya Anti Suap dalam Organisasi
  3. Memenuhi Peraturan / Perundangan terkait Tindak Pidana Penyuapan.

ISO 45001 :2018 Checklist

Pekerja dengan helm keselamatan di lokasi kerja

Ceklist ISO 45001: 2018

4. Konteks organisasi

4.1 Memahami organisasi dan konteksnya

4.1 Sudahkah Anda menentukan masalah eksternal dan internal yang relevan dengan tujuan Anda dan arahan strategis Anda dan yang memengaruhi kemampuan Anda untuk mencapai hasil yang diinginkan dari Sistem Manajemen Kesehatan dan Keselamatan Kerja Anda?

Bagaimana Anda memantau dan meninjau informasi tentang masalah-masalah eksternal dan internal ini?                                   

4.2 Memahami kebutuhan dan harapan pekerja dan pihak berkepentingan lainnya                                                                                                                                                    

4.2 Sudahkah Anda menentukan yang berikut:

  1. Pihak-pihak yang berkepentingan selain pekerja yang relevan dengan Sistem Manajemen Kesehatan dan Keselamatan Kerja?
  2. kebutuhan dan harapan pihak-pihak yang berkepentingan ini yang relevan dengan Sistem Manajemen Kesehatan dan Keselamatan Kerja?
  3. mana dari kebutuhan dan harapan ini, atau dapat menjadi persyaratan hukum dan persyaratan lainnya?

Bagaimana Anda memantau dan meninjau informasi tentang pihak-pihak yang berkepentingan ini dan kebutuhan serta harapan mereka yang relevan?

4.3 Menentukan Ruang lingkup sistem manajemenK3                                                                                                                                                            

4.3 Apakah Anda telah menentukan batasan dan penerapan sistem manajemen K3 untuk menetapkan cakupan Anda?

Saat menentukan ruang lingkup sistem manajemen OH&S, bagaimana Anda mempertimbangkan:

a) masalah eksternal dan internal sebagaimana dimaksud dalam 4.1?

b) persyaratan pihak terkait yang relevan sebagaimana dimaksud dalam 4.2?

c) mempertimbangkan kegiatan terkait pekerjaan yang direncanakan atau dilakukan?

Apakah ruang lingkup tersedia sebagai informasi yang terdokumentasi?

4.4 Sistem Manajemen OH&S

4.4 Sudahkah Anda menerapkan dan memiliki sistem untuk memelihara dan terus meningkatkan sistem manajemen K3 Anda, termasuk proses yang diperlukan dan interaksinya, sesuai dengan persyaratan ISO 45001?

5. Kepemimpinan

5.1 Kepemimpinan dan komitmen                                                                                                                          

5.1 Bagaimana Manajemen Top menunjukkan kepemimpinan dan komitmen sehubungan dengan sistem manajemen K3:

Mengambil tanggung jawab dan pertanggungjawaban secara keseluruhan untuk pencegahan cedera terkait pekerjaan dan kesehatan yang buruk, serta penyediaan tempat kerja dan kegiatan yang aman dan sehat?

  1. memastikan bahwa kebijakan K3 dan sasaran K3 terkait ditetapkan untuk sistem manajemen K3 dan kompatibel dengan arah strategis organisasi?
  2. memastikan integrasi persyaratan sistem manajemen K3 dalam proses bisnis organisasi?
  3. memastikan bahwa sumber daya yang diperlukan untuk sistem manajemen K3 tersedia?
  4. mengkomunikasikan pentingnya manajemen K3 yang efektif dan kepatuhan terhadap K3
  5. persyaratan sistem manajemen?
  6. memastikan bahwa sistem manajemen OH&S mencapai hasil yang diharapkan?
  7. mengarahkan dan mendukung pekerja untuk berkontribusi pada efektivitas sistem manajemen K3?
  8. saya. memastikan dan mempromosikan peningkatan berkelanjutan?
  9. mendukung peran manajemen terkait lainnya untuk menunjukkan kepemimpinan mereka sebagaimana berlaku untuk bidang tanggung jawab mereka?
  10. mengembangkan, memimpin, dan mempromosikan budaya dalam organisasi yang mendukung hasil yang diinginkan dari sistem manajemen K3?
  11. melindungi pekerja dari pembalasan saat melaporkan insiden, bahaya, risiko, dan peluang?
  12. memastikan organisasi menetapkan dan menerapkan proses untuk konsultasi dan partisipasi pekerja?
  13. mendukung pembentukan dan berfungsinya komite kesehatan dan keselamatan?

5.2 Kebijakan 5.2 OH &S                                                                                                                                                           

5.2  Manajemen puncak menetapkan, menerapkan, dan memelihara kebijakan K3 yang:

meliputi komitmen untuk menyediakan kondisi kerja yang aman dan sehat untuk pencegahan cedera terkait pekerjaan dan kesehatan yang buruk dan apakah sesuai dengan tujuan, ukuran dan konteks organisasi dan dengan sifat spesifik risiko dan peluang K3?

  1. menyediakan kerangka kerja untuk menetapkan tujuan K3?
  2. termasuk komitmen untuk memenuhi persyaratan hukum dan persyaratan lainnya?
  3. Termasuk komitmen untuk menghilangkan bahaya dan mengurangi risiko K3?
  4. termasuk komitmen untuk peningkatan berkelanjutan dari sistem manajemen K3?
  5. termasuk komitmen untuk konsultasi dan partisipasi pekerja, dan, di mana mereka ada, perwakilan pekerja?
    1. Apakah kebijakan OH&S
      • tersedia sebagai informasi yang terdokumentasi
      • dikomunikasikan dalam organisasi
      • tersedia untuk pihak yang berkepentingan
      • relevan dan sesuai?

5.3 Peran, tanggung jawab, dan wewenang organisasi

5.3 Apakah manajemen puncak memastikan bahwa tanggung jawab dan wewenang untuk peran yang relevan dalam sistem manajemen K3 ditugaskan, tersedia sebagai informasi yang terdokumentasi, dikomunikasikan dan dipahami di semua tingkatan dalam organisasi?

Apakah pekerja memikul tanggung jawab atas aspek-aspek sistem manajemen K3 yang mereka kontrol?

Apakah  manajemen puncak menetapkan tanggung jawab dan wewenang untuk:

  1. memastikan bahwa sistem manajemen K3 sesuai dengan persyaratan ISO 45001?
  2. melaporkan kinerja sistem manajemen OH&S kepada manajemen puncak?
  3. Konsultasi dan pekerja ?
  4. Apakah organisasi Anda telah menetapkan, menerapkan, dan memelihara proses untuk konsultasi dan partisipasi pekerja di semua tingkatan dan fungsi yang berlaku, dan di mana mereka ada, perwakilan pekerja, dalam pengembangan, evaluasi kinerja dan tindakan untuk peningkatan sistem K3?
  5. Apakah organisasi: menyediakan mekanisme, waktu, pelatihan dan sumber daya yang diperlukan untuk konsultasi dan partisipasi?
  6. memberikan akses tepat waktu ke informasi yang jelas, dapat dimengerti, dan relevan tentang sistem manajemen OS&H?
  7. menentukan dan menghilangkan hambatan atau hambatan untuk berpartisipasi dan meminimalkan mereka yang tidak dapat dihilangkan?
  8. menekankan konsultasi pekerja non-manajerial pada hal-hal berikut: menentukan kebutuhan dan harapan pihak yang berkepentingan?
      • menetapkan kebijakan K3?
        • menetapkan peran, tanggung jawab, dan wewenang organisasi, sebagaimana berlaku?
        • menentukan bagaimana memenuhi persyaratan hukum dan lainnya?
        • menetapkan dan merencanakan untuk mencapai tujuan K3?
        • menentukan kontrol yang berlaku untuk outsourcing, pengadaan, dan kontraktor?
        • menentukan apa yang perlu dipantau, diukur, dan dievaluasi?
        • merencanakan, membangun, menerapkan dan memelihara program audit?
        • memastikan peningkatan berkelanjutan?
  9. menekankan partisipasi pekerja non-manajerial sebagai berikut:
    • menentukan mekanisme untuk konsultasi dan partisipasi mereka?
    • mengidentifikasi bahaya dan menilai risiko dan peluang?
    • menentukan tindakan untuk menghilangkan bahaya dan mengurangi risiko K3?
    • menentukan persyaratan kompetensi, kebutuhan pelatihan, pelatihan dan evaluasi pelatihan?
    • menentukan apa yang perlu dikomunikasikan dan bagaimana hal itu dilakukan?
    • menentukan langkah-langkah pengendalian dan penerapan serta penggunaannya yang efektif?
    • menginvestasikan insiden dan ketidaksesuaian dan menentukan tindakan korektif?

6. Perencanaan

6.1 Tindakan untuk mengatasi risiko dan peluang

6.1.1 Umum

6.1.1 Saat merencanakan sistem manajemen K3, apakah Anda sudah mempertimbangkan masalah yang dirujuk dalam 4.1 dan persyaratan yang disebutkan dalam 4.2 dan 4.3 dan menentukan risiko dan peluang yang perlu diatasi untuk:

  1. memberikan jaminan bahwa sistem manajemen K3 dapat mencapai hasil yang diharapkan?
    • mencegah, atau mengurangi, efek yang tidak diinginkan?
    • mencapai peningkatan berkelanjutan?

Ketika menentukan risiko dan peluang untuk sistem manajemen K3 dan hasil yang diharapkan, organisasi mempertimbangkan:

• bahaya

• Risiko OH&S dan risiko lainnya

• Peluang OH&S dan peluang lainnya

• Persyaratan hukum dan lainnya?

Apakah organisasi Anda dalam proses perencanaannya telah menentukan dan menilai risiko dan peluang yang relevan dengan hasil yang diinginkan dari sistem K3 terkait dengan perubahan terencana permanen atau sementara sebelum perubahan diterapkan?

Apakah organisasi Anda memelihara informasi yang terdokumentasi pada:

• risiko dan peluang?

• proses dan tindakan yang diperlukan untuk menentukan dan mengatasi risiko dan peluangnya sejauh yang diperlukan untuk memiliki keyakinan bahwa mereka dilaksanakan sesuai rencana?

6.1.2 Identifikasi bahaya dan penilaian risiko dan peluang

6.1.2.1 Identifikasi bahaya

6.1.2.1 Apakah organisasi telah menetapkan, mengimplementasikan dan memelihara proses untuk identifikasi bahaya yang berkelanjutan dan proaktif? Apakah proses memperhitungkan, tetapi tidak terbatas pada:

Sebuah. bagaimana pekerjaan diatur, faktor-faktor sosial (termasuk beban kerja, jam kerja, viktimisasi, pelecehan dan intimidasi) kepemimpinan dan budaya organisasi?

b. kegiatan dan situasi rutin dan non-rutin, termasuk bahaya yang timbul dari:

1. infrastruktur, peralatan, bahan, bahan, dan kondisi fisik tempat kerja?

2. desain produk dan layanan, penelitian, pengembangan, pengujian, produksi, perakitan, konstruksi, pemberian layanan, pemeliharaan dan pembuangan?

3. faktor manusia?

4. bagaimana pekerjaan dilakukan?

c. insiden yang relevan di masa lalu, internal atau eksternal organisasi, termasuk keadaan darurat, dan adakah penyebabnya?

d. situasi darurat potensial?

e. orang, termasuk pertimbangan off:

1. mereka yang memiliki akses ke tempat kerja dan kegiatannya, termasuk pekerja, kontraktor, pengunjung, dan orang lain?

2. orang-orang di sekitar tempat kerja yang dapat dipengaruhi oleh kegiatan organisasi?

3. pekerja di lokasi yang tidak berada di bawah kendali langsung organisasi?

f. masalah lain, termasuk pertimbangan:

1. desain area kerja, proses, instalasi, mesin / peralatan, prosedur operasi dan organisasi kerja, termasuk adaptasinya terhadap kebutuhan dan kemampuan pekerja yang terlibat?

2. situasi yang terjadi di sekitar tempat kerja yang disebabkan oleh kegiatan terkait pekerjaan di bawah kendali organisasi?

3. Situasi yang tidak dikendalikan oleh organisasi dan terjadi di sekitar tempat kerja yang dapat menyebabkan cedera dan sakit bagi orang-orang di tempat kerja?

g. perubahan aktual atau yang diusulkan dalam organisasi, operasi, proses, kegiatan dan sistem manajemen K3?

h) perubahan pengetahuan, dan informasi tentang, bahaya?

6.1.2.2 Penilaian risiko K3 dan risiko lain terhadap batang manajemen K3

6.1.2.2 Apakah organisasi yang didirikan menerapkan dan memelihara proses untuk:

Sebuah. menilai risiko K3 dari bahaya yang teridentifikasi, sambil mempertimbangkan efektivitas pengendalian yang ada?

b. menentukan dan menilai risiko lain yang terkait dengan pendirian, implementasi, operasi, dan pemeliharaan sistem manajemen K3?

Apakah metodologi dan kriteria organisasi untuk penilaian risiko K3 telah ditetapkan sehubungan dengan ruang lingkup, sifat dan waktu untuk memastikan mereka proaktif daripada reaktif dan digunakan secara sistematis?

Apakah rumah sakit memelihara dan menyimpan informasi yang terdokumentasi tentang metodologi dan kriteria?

6.1.2.3 Penilaian peluang OH&S dan peluang lain untuk sistem manajemen OH&S

6.1.2.3 Apakah organisasi menetapkan, menerapkan, dan memelihara proses untuk menilai:

Sebuah. Peluang OH&S untuk meningkatkan kinerja OH&S, sambil mempertimbangkan perubahan terencana pada organisasi, kebijakannya, prosesnya dan kegiatannya dan:

1. peluang untuk menyesuaikan pekerjaan, organisasi kerja dan lingkungan kerja dengan pekerja?

2. Peluang untuk menghilangkan bahaya dan mengurangi risiko K3?

b. Peluang lain untuk meningkatkan sistem K3?

6.1.3 Penentuan persyaratan hukum dan persyaratan lainnya

6.1.3 Apakah organisasi menetapkan, menerapkan, dan memelihara proses untuk:

Sebuah. menentukan dan memiliki akses ke persyaratan hukum terkini dan persyaratan lain yang berlaku untuk bahaya, risiko OH&S dan sistem manajemen OH&S?

b. menentukan bagaimana persyaratan hukum ini dan persyaratan lain berlaku untuk organisasi dan apa yang perlu dikomunikasikan?

c. mempertimbangkan persyaratan hukum dan lainnya ketika menetapkan penerapan, pemeliharaan, dan peningkatan sistem manajemen K3?

Apakah organisasi memelihara dan menyimpan informasi mengenai persyaratan hukum dan lainnya?

Bagaimana organisasi memastikan persyaratan hukumnya terbaru dan mencerminkan perubahan apa pun?

6.1.4 Tindakan Perencanaan

6.1.4 Apakah organisasi merencanakan termasuk:

Sebuah. Tindakan untuk mengatasi risiko dan peluang ini, menangani persyaratan hukum dan lainnya

dan bersiap untuk dan menanggapi situasi darurat?

b. Bagaimana cara mengintegrasikan dan mengimplementasikan tindakan ke dalam proses sistem manajemen K3 atau proses bisnis lainnya?

Sudahkah organisasi memperhitungkan hierarki kendali dan keluaran dan keluaran dari sistem manajemen K3 saat merencanakan untuk mengambil tindakan?

Apakah organisasi mempertimbangkan praktik terbaik, opsi teknologi, dan persyaratan keuangan, operasional, dan bisnis saat merencanakan tindakannya?

6.2 Tujuan OH&S dan perencanaan untuk mencapainya

6.2.1 Apakah organisasi Anda telah menetapkan sasaran K3 pada fungsi yang relevan, tingkat yang diperlukan untuk mempertahankan dan terus meningkatkan sistem manajemen K3? Tion

Apakah tujuan K3:

Sebuah. konsisten dengan kebijakan K3?

b. terukur atau mampu melakukan evaluasi kinerja?

c. mempertimbangkan persyaratan yang berlaku, hasil penilaian risiko dan peluang dan hasil konsultasi dengan perwakilan pekerja dan pekerja?

d. dipantau?

e. dikomunikasikan?

f. diperbarui sesuai keperluan?

Apakah Anda memelihara dan menyimpan informasi yang terdokumentasi mengenai tujuan K3?

6.2.2 Ketika merencanakan bagaimana mencapai tujuan K3 Anda, tentukan organisasi Anda:

a) Apa yang akan dilakukan?

b) Sumber daya apa yang akan dibutuhkan?

c) Siapa yang akan bertanggung jawab?

d) Kapan akan selesai?

e) Bagaimana hasil akan dievaluasi termasuk indikator untuk pemantauan?

f) Bagaimana tindakan untuk mencapai tujuan K3 akan diintegrasikan ke dalam proses bisnis organisasi?

Apakah Anda memelihara dan menyimpan informasi yang terdokumentasi tentang rencana K3?

7. Dukungan

7.1 Sumberdaya

7.1. Sudahkah organisasi Anda menentukan dan menyediakan sumber daya yang diperlukan untuk pendirian, implementasi, pemeliharaan, dan peningkatan berkelanjutan dari sistem manajemen K3?

7.2 Kompetensi

7.2 Memiliki organisasi Anda:

Sebuah. menentukan kompetensi pekerja yang diperlukan yang mempengaruhi kinerja dan efektivitas sistem manajemen K3?

b. Memastikan bahwa para pekerja ini kompeten (termasuk kemampuan untuk mengidentifikasi bahaya) berdasarkan pendidikan, pelatihan, atau pengalaman yang sesuai?

c. di mana berlaku, tindakan yang diambil untuk memperoleh dan mempertahankan kompetensi yang diperlukan, dan mengevaluasi efektivitas tindakan yang diambil?

d. mempertahankan informasi terdokumentasi yang sesuai sebagai bukti kompetensi?

7.3 Kesadaran

7.3 Bagaimana organisasi memastikan bahwa pekerja mengetahui:

Sebuah. kebijakan K3 dan tujuan?

b. kontribusi mereka pada efektivitas sistem K3 termasuk manfaat dari peningkatan kinerja K3?

c. implikasi dari ketidaksesuaian dengan persyaratan sistem manajemen K3?

d. Insiden dan hasil investigasi yang relevan bagi mereka?

e. bahaya, risiko K3 dan tindakan yang ditentukan yang relevan bagi mereka?

f. kemampuan untuk melepaskan diri dari situasi kerja yang mereka anggap menghadirkan bahaya serius dan serius bagi kehidupan atau kesehatan mereka, serta pengaturan untuk melindungi mereka dari konsekuensi yang tidak semestinya karena melakukannya?

7.4 Komunikasi

7.4.1 Umum

7.4.1 Bagaimana Anda menentukan komunikasi internal dan eksternal yang relevan dengan sistem manajemen OH&S, termasuk:

Sebuah. pada apa itu akan berkomunikasi?

b. kapan harus berkomunikasi?

c. dengan siapa berkomunikasi:

1. Secara internal di antara berbagai tingkatan dan fungsi organisasi?

2. Di antara kontraktor dan pengunjung ke tempat kerja?

3. Di antara pihak-pihak yang berkepentingan lainnya?

d. bagaimana cara berkomunikasi?

e. Bagaimana organisasi mempertimbangkan aspek keragaman (Gender, bahasa, budaya, literasi, kecacatan) ketika mempertimbangkan kebutuhan komunikasi?

Bagaimana pandangan pihak-pihak yang berkepentingan dipertimbangkan dalam membangun proses komunikasi?

Dalam menetapkan proses komunikasi, persyaratan hukum dan lainnya telah diperhitungkan dan

bahwa informasi tersebut konsisten dengan informasi lain yang dihasilkan dari sistem dan dapat diandalkan?

Siapa yang merespons komunikasi yang relevan pada sistem manajemen K3?

Dalam bentuk apa informasi yang didokumentasikan dipertahankan sebagai bukti komunikasi?

7.4.2 Komunikasi internal

7.4.2 Sudahkah organisasi memastikan bahwa:

Sebuah. Informasi yang dikomunikasikan secara internal relevan dengan sistem manajemen K3 di antara berbagai tingkatan dan fungsi organisasi. Apakah ini termasuk perubahan pada sistem manajemen K3?

b. Pekerja dapat berkontribusi pada peningkatan berkelanjutan?

7.4.3 Komunikasi eksternal

Sudahkah perusahaan mendapatkan proses komunikasi eksternal?

Bagaimana komunikasi eksternal dari informasi K3 memperhitungkan persyaratan hukum dan lainnya?

7.5 Informasi yang terdokumentasi

7.5.1 Apakah sistem manajemen K3 di organisasi Anda meliputi:

Sebuah. informasi yang didokumentasikan diperlukan oleh ISO45001?

b. informasi yang didokumentasikan ditentukan oleh organisasi sebagai diperlukan untuk efektivitas sistem manajemen K3?

7.5.2 Ketika membuat dan memperbarui informasi yang terdokumentasi, bagaimana organisasi Anda memastikan sesuai:

a) identifikasi dan deskripsi (mis. judul, tanggal, penulis, atau nomor referensi)?

b) format (mis. bahasa, versi perangkat lunak, grafik) dan media (mis. kertas, elektronik)?

c) meninjau dan menyetujui kesesuaian dan kecukupan?

7.5.3 Bagaimana Anda memastikan informasi terdokumentasi yang diperlukan oleh sistem manajemen K3 Anda dan oleh ISO45001 dikendalikan untuk memastikan:

Sebuah. itu tersedia dan cocok untuk digunakan, di mana dan kapan dibutuhkan?

b. itu dilindungi secara memadai (mis. dari kehilangan kerahasiaan, penggunaan yang tidak benar, atau hilangnya integritas)?

7.5.3.2 Untuk kontrol informasi yang terdokumentasi, bagaimana organisasi Anda menangani kegiatan berikut, sebagaimana berlaku:

a) distribusi, akses, pengambilan dan penggunaan?

b) penyimpanan dan pelestarian, termasuk pelestarian keterbacaan?

c) kontrol perubahan (mis. kontrol versi)?

d) retensi dan disposisi?

Bagaimana Anda memastikan informasi yang didokumentasikan dari luar berasal diidentifikasi dan dikendalikan?

8. Operasi

8.1 Perencanaan dan kontrol operasional

8.1.1 Umum

8.1.1 Apakah organisasi Anda merencanakan, mengimplementasikan dan mengendalikan proses (lihat 4.4) yang diperlukan untuk memenuhi persyaratan sistem manajemen K3 dan untuk mengimplementasikan tindakan yang ditentukan dalam Klausul 6 dengan:

Sebuah. menetapkan kriteria untuk proses?

b. melaksanakan pengendalian proses sesuai dengan kriteria?

c. mempertahankan dan menyimpan informasi yang terdokumentasi sejauh yang diperlukan untuk memiliki keyakinan bahwa proses sedang dilakukan sesuai rencana?

d. beradaptasi dengan pekerja?

Bagaimana organisasi Anda mengoordinasikan bagian yang relevan dari sistem manajemen K3 dengan organisasi lain dalam situasi multi-pemberi kerja?

Bagaimana organisasi Anda memastikan bahwa proses outsourcing dikendalikan (lihat 8.4)?

8.1.2 Menghilangkan bahaya dan mengurangi risiko K3

8.1.2 Memiliki organisasi menetapkan, menerapkan dan memelihara proses untuk menghilangkan bahaya dan mengurangi risiko K3 menggunakan hierarki kontrol berikut:

a) menghilangkan bahaya?

b) mengganti dengan proses, operasi, bahan atau peralatan yang tidak berbahaya?

c) menggunakan kontrol teknik dan reorganisasi pekerjaan?

d) menggunakan kontrol administrasi, termasuk pelatihan?

e) menggunakan alat pelindung diri yang memadai?

8.1.3 Manajemen perubahan

8.1.3 Apakah organisasi menetapkan proses untuk implementasi dan pengendalian perubahan sementara dan permanen yang direncanakan yang berdampak pada kinerja termasuk:

Sebuah. produk, layanan, dan proses baru, atau perubahan pada produk, layanan, dan proses yang ada, termasuk:

Sebuah. lokasi dan lingkungan kerja?

b. organisasi yang bekerja?

c. kondisi kerja?

d. Peralatan?

e. tenaga kerja?

b. perubahan persyaratan hukum dan persyaratan lainnya?

c. perubahan pengetahuan atau informasi tentang bahaya dan risiko K3?

d. perkembangan dalam Pengetahuan dan teknologi?

Apakah organisasi meninjau konsekuensi dari perubahan yang tidak disengaja, mengambil tindakan untuk mengurangi dampak buruk, sebagaimana diperlukan?

8.1.4 Pengadaan

8.1.4.1 Apakah organisasi telah menetapkan, menerapkan dan memelihara proses untuk mengontrol pengadaan produk dan layanan untuk memastikan kesesuaiannya dengan sistem manajemen K3?

8.1.4.2 Apakah organisasi mengoordinasikan proses pengadaannya dengan kontraktornya, untuk mengidentifikasi bahaya dan menilai dan mengendalikan risiko K3 yang timbul dari:

Sebuah. kegiatan dan operasi kontraktor yang berdampak pada organisasi?

b. kegiatan dan operasi organisasi yang berdampak pada pekerja kontraktor?

c. kegiatan dan operasi kontraktor yang berdampak pada pihak berkepentingan lainnya di tempat kerja?

Bagaimana organisasi memastikan bahwa persyaratan sistem manajemen K3 terpenuhi oleh kontraktor dan pekerja mereka?

Apakah proses pengadaan organisasi mendefinisikan dan menerapkan kriteria kesehatan dan keselamatan kerja untuk pemilihan kontraktor?

8.1.4.3 Bagaimana cara organisasi memastikan fungsi dan proses outsourcing dikendalikan?

Apakah organisasi memastikan bahwa pengaturan outsourcingnya konsisten dengan persyaratan hukum dan persyaratan lainnya dan dengan mencapai hasil yang diinginkan dari sistem manajemen K3?

Apakah jenis dan tingkat kontrol yang diterapkan pada fungsi dan proses ini telah didefinisikan dalam sistem manajemen K3?

8.2 Persiapan dan tanggapan darurat

8.2 Apakah organisasi telah menetapkan, menerapkan, dan memelihara proses yang diperlukan untuk mempersiapkan dan menanggapi potensi situasi darurat yang diidentifikasi dalam 6.1.2.1 dan apakah itu meliputi:

Sebuah. menetapkan respons yang direncanakan untuk situasi darurat termasuk penyediaan pertolongan pertama?

b. menyediakan pelatihan untuk respons yang direncanakan?

c. secara berkala menguji dan melaksanakan kemampuan respons yang direncanakan?

d. mengevaluasi kinerja dan sebagaimana diperlukan, merevisi respons yang direncanakan, termasuk setelah pengujian dan khususnya setelah terjadinya situasi darurat?

e. mengomunikasikan dan memberikan informasi yang relevan kepada semua pekerja tentang tugas dan tanggung jawab mereka?

f. mengomunikasikan informasi yang relevan kepada kontraktor, pengunjung, layanan tanggap darurat, otoritas pemerintah, dan komunitas lokal yang sesuai?

g. dengan mempertimbangkan kebutuhan dan kemampuan semua pihak yang berkepentingan yang relevan dan memastikan keterlibatan mereka, sebagaimana mestinya, dalam pengembangan respons yang direncanakan?

Sudahkah organisasi memelihara informasi yang terdokumentasi tentang proses dan rencana untuk menanggapi situasi darurat yang potensial?

9. Evaluasi kinerja

9.1 Pemantauan, pengukuran, analisis dan evaluasi

9.1.1 Umum

Klausul ISO 45001: 2018 Referensi Persyaratan di sistem Anda VERIFIKASI Area yang menjadi perhatian?

9.1.1 Rumah sakit harus menetapkan, menerapkan dan memelihara proses untuk pemantauan, analisis pengukuran dan evaluasi kinerja.

Bagaimana organisasi Anda menentukan:

Sebuah. Apa yang perlu dipantau dan diukur:

1. sejauh mana persyaratan hukum dan persyaratan lainnya dipenuhi?

2. kegiatan dan operasinya terkait dengan bahaya, risiko, dan peluang yang diidentifikasi?

3. kemajuan menuju pencapaian sasaran K3?

4. efektivitas pengendalian operasional dan lainnya?

b. metode untuk pemantauan, pengukuran, analisis dan evaluasi kinerja yang diperlukan untuk memastikan hasil yang valid?

c. kriteria yang akan digunakan organisasi untuk mengevaluasi kinerja K3?

d. kapan pemantauan dan pengukuran harus dilakukan?

e. kapan hasil dari pemantauan dan pengukuran harus dianalisis dan dievaluasi dan dikomunikasikan?

Bagaimana organisasi Anda mengevaluasi kinerja dan efektivitas sistem manajemen K3?

Bagaimana organisasi memastikan bahwa peralatan pemantauan dan pengukuran dikalibrasi atau diverifikasi sebagaimana berlaku, dan digunakan serta dipelihara sebagaimana mestinya?

Dalam bentuk apa organisasi Anda menyimpan informasi terdokumentasi yang sesuai sebagai bukti pemantauan, pengukuran, analisis dan evaluasi kinerja dan pemeliharaan, kalibrasi atau verifikasi peralatan pengukuran?

9.1.2 Evaluasi Pemenuhan

9.1.2 Bagaimana organisasi Anda menetapkan menerapkan dan memelihara proses untuk mengevaluasi kepatuhan dengan persyaratan hukum dan lainnya?

Apakah evaluasi meliputi:

Sebuah. menentukan frekuensi dan metode untuk evaluasi kepatuhan?

b. mengevaluasi kepatuhan dan mengambil tindakan jika diperlukan?

c. mempertahankan pengetahuan dan pemahaman tentang status kepatuhannya dengan persyaratan hukum dan persyaratan lainnya?

d. menyimpan informasi yang terdokumentasi dari hasil evaluasi kepatuhan?

9.2 Audit internal

9.2.1 Umum

Klausul ISO 45001: 2018 Referensi Persyaratan di sistem Anda VERIFIKASI Area yang menjadi perhatian?

9.2.1 Apakah organisasi Anda melakukan audit internal pada interval yang direncanakan untuk memberikan informasi apakah sistem manajemen K3:

Sebuah. Sesuai dengan:

1. persyaratan organisasi sendiri untuk sistem manajemen K3, termasuk kebijakan dan tujuan?

2. persyaratan dari Standar Internasional ini?

b. Apakah diterapkan dan dipelihara secara efektif?

9.2.2 Program audit internal

Klausul ISO 45001: 2018 Referensi Persyaratan di sistem Anda VERIFIKASI Area yang menjadi perhatian?

9.2.2 Apakah organisasi Anda:

Sebuah. merencanakan, menetapkan, melaksanakan, dan memelihara program audit termasuk frekuensi, metode, tanggung jawab, persyaratan perencanaan, dan pelaporan, yang akan mempertimbangkan pentingnya proses yang bersangkutan, dan hasil audit sebelumnya?

b. menentukan kriteria dan ruang lingkup audit untuk setiap audit?

c. memilih auditor dan melakukan audit untuk memastikan objektivitas dan ketidakberpihakan proses audit?

d. memastikan bahwa hasil audit dilaporkan kepada manajemen terkait; memastikan hasil audit internal dilaporkan kepada pekerja dan di mana ada, perwakilan pekerja, dan pihak berkepentingan terkait lainnya?

e. mengambil tindakan untuk mengatasi ketidaksesuaian dan terus meningkatkan program audit K3 dan hasil auditnya?

f. menyimpan informasi yang terdokumentasi sebagai bukti pelaksanaan program audit dan hasil audit?

9.3 Tinjauan manajemen

9.3 ISO 45001 mensyaratkan “Manajemen puncak harus meninjau sistem manajemen OH&S organisasi, pada interval yang direncanakan, untuk memastikan kesesuaian, kecukupan, dan keefektifannya yang berkelanjutan”. Format apa yang diambil oleh tinjauan ini?

Apakah tinjauan manajemen organisasi Anda direncanakan dan dilaksanakan dengan mempertimbangkan:

Sebuah. Status tindakan dari tinjauan manajemen sebelumnya?

b. Perubahan dalam masalah eksternal dan internal yang relevan dengan sistem manajemen OH&S termasuk:

1. Kebutuhan dan harapan pihak yang berkepentingan?

2. Persyaratan hukum dan persyaratan lainnya?

3. Risiko dan peluang?

c. Sejauh mana kebijakan dan sasaran K3 telah dipenuhi?

d. Informasi tentang kinerja OH&S, termasuk

1. Insiden ketidaksesuaian dan tindakan korektif dan peningkatan berkelanjutan?

2. Hasil pemantauan dan pengukuran?

3. Hasil evaluasi kepatuhan dengan persyaratan hukum persyaratan lainnya?

4. Hasil audit?

5. Konsultasi dan partisipasi pekerja?

6. Risiko dan peluang?

e. Kecukupan sumber daya untuk mempertahankan sistem K3 yang efektif?

f. Komunikasi yang relevan dengan pihak yang berkepentingan?

g. Peluang untuk perbaikan berkelanjutan?

h. Apakah output dari tinjauan manajemen mencakup keputusan dan tindakan yang terkait dengan:

• Kesesuaian, kecukupan, dan efektivitas yang berkelanjutan dalam mencapai hasil yang diinginkan?

• Peluang peningkatan berkelanjutan?

• Adakah kebutuhan untuk perubahan pada sistem manajemen K3?

• Kebutuhan sumber daya?

• Tindakan diperlukan?

• Peluang untuk meningkatkan integrasi sistem K3 dengan proses bisnis lainnya?

• Adakah implikasi untuk arah strategis organisasi?

Bagaimana output yang relevan dari tinjauan manajemen dikomunikasikan kepada pekerja dan di mana mereka ada perwakilan pekerja?

Dalam bentuk apa organisasi Anda menyimpan informasi yang terdokumentasi sebagai bukti dari hasil tinjauan manajemen?

Catatan tambahan:

10. Perbaikan

10.1 Umum

10.1 Bagaimana Anda menentukan dan memilih peluang untuk peningkatan dan mengimplementasikan tindakan yang diperlukan untuk mencapai hasil yang diinginkan dari sistem manajemen K3?

10.2 Insiden, ketidaksesuaian, dan tindakan korektif

Klausul ISO 45001: 2018 Referensi Persyaratan di sistem Anda VERIFIKASI Area yang menjadi perhatian?

10.2. Ketika sebuah insiden atau ketidaksesuaian terjadi, bagaimana organisasi Anda:

Sebuah. Bereaksi tepat waktu atas insiden atau ketidaksesuaian dan, sebagaimana berlaku:

saya. Mengambil tindakan untuk mengendalikan dan memperbaikinya?

ii. Menangani konsekuensinya?

b. Mengevaluasi, dengan partisipasi pekerja dan keterlibatan pihak berkepentingan terkait lainnya, perlunya tindakan korektif untuk menghilangkan akar penyebab insiden atau ketidaksesuaian, agar tidak berulang atau terjadi di tempat lain, dengan:

saya. menyelidiki insiden atau meninjau ketidaksesuaian?

ii. menentukan penyebab insiden atau ketidaksesuaian?

aku aku aku. menentukan apakah insiden serupa telah terjadi, apakah ada ketidaksesuaian, atau jika berpotensi terjadi?

c. mengkaji penilaian risiko K3 yang ada dan risiko lainnya, jika perlu?

d. menentukan dan menerapkan tindakan apa pun yang diperlukan, termasuk tindakan korektif, sesuai dengan hierarki kontrol dan manajemen perubahan?

e. menilai risiko K3 dan yang terkait dengan bahaya baru atau yang berubah, sebelum mengambil tindakan?

f. meninjau keefektifan tindakan yang diambil, termasuk tindakan korektif?

g. membuat perubahan pada sistem manajemen K3, jika perlu?

Apakah organisasi Anda mengambil tindakan korektif yang sesuai dengan efek atau efek potensial dari insiden atau ketidaksesuaian yang ditemui?

Dalam bentuk apa organisasi Anda menyimpan bukti informasi yang terdokumentasi dari:

a) sifat insiden atau ketidaksesuaian dan tindakan selanjutnya yang diambil?

b) hasil dari setiap tindakan dan tindakan korektif termasuk keefektifannya?

Bagaimana informasi ini disampaikan kepada pekerja terkait, dan, jika berlaku, perwakilan pekerja, dan pihak berkepentingan lainnya?

10.3 Peningkatan berkelanjutan

Klausul ISO 45001: 2018 Referensi Persyaratan di sistem Anda VERIFIKASI Area yang menjadi perhatian?

10.3 Bagaimana organisasi Anda terus meningkatkan kesesuaian, kecukupan, dan efektivitas sistem manajemen K3?

Bagaimana organisasi Anda:

dapat meningkatkan kinerja OH&S?

b. mempromosikan budaya yang mendukung sistem manajemen K3?

c. mempromosikan partisipasi pekerja dalam mengimplementasikan tindakan untuk perbaikan berkelanjutan dari sistem manajemen K3?

d. mengkomunikasikan hasil pekerja perbaikan terus-menerus dan jika perwakilan pekerja yang sesuai? dan memelihara dan menyimpan informasi yang terdokumentasi sebagai bukti peningkatan yang berkelanjutan?

Training Konsultasi, Sertifikasi ISO 45001:2018, SMK3, Hubungi kami email: budiwibowo.gmci@gmail.com HP/WA 0812 10 9 10 329
Apa itu ISO 45001 dan apa manfaatnya Bagi Perusahaan Manufacture dan Kontraktor

Pekerja dengan helm keselamatan di lokasi kerja

Apa itu ISO 45001: apa artinya bagi perusahaan Anda?

Pada tanggal 12 Maret tahun  2018, standar internasional  pertama untuk keselamatan dan manajemen kesehatan kerja diterbitkan.

‘ISO 45001: Sistem manajemen kesehatan dan keselamatan kerja – Persyaratan dengan pedoman untuk penggunaan telah  diterbitkan hari ini tanggal 12 Maret 2018, oleh International Organization for Standardization (ISO).

Apa itu ISO 45001?

ISO 45001 bertujuan untuk menyediakan serangkaian proses yang kuat dan efektif untuk meningkatkan keamanan kerja dalam rantai pasokan global. ISO 45001 adalah standar internasional pertama di dunia untuk keselamatan dan kesehatan kerja.

Dirancang untuk membantu organisasi dari semua ukuran dan industri, ISO menyatakan bahwa standar internasional baru diharapkan dapat mengurangi cedera dan penyakit di tempat kerja di seluruh dunia.

Apa arti ISO 45001 untuk perusahaan Anda?

Dengan adanya  ISO 45001 merupakan salah satu  kemenangan bagi para profesional kesehatan dan keselamatan. Tetapi apa arti praktik standar baru secara praktis bagi para profesional kesehatan dan keselamatan kerja? Dan seberapa pentingkah itu?

ISO 45001 Ini  akan memberikan peluang nyata untuk meningkatkan profil kesehatan dan keselamatan di semua organisasi di berbagai sector.

  • Penyediaan sarana dan prasarana kerja yang aman dan nyaman
  • Ketersediaan alat pelindung diri
  • Tercukupinya sign sign K3 yang menunjang keamanan dan keselamatan bekerja
  • Jaminan asuransi dan pemeriksaaan kesehatan kerja
  • Rencana penanggulangan keadaan darurat, dsb

Kesehatan dan keselamatan harus terintegrasi di seluruh perusahaan.

Jika Anda akan mengadopsi standar baru, maka Anda harus dapat menunjukkan partisipasi  dari Top Manajemen, Ada 13 persyaratan eksplisit dalam ISO 45001 yang berlaku untuk manajemen. Ini berarti bahwa kesehatan dan keselamatan telah diintegrasikan ke dalam seluruh bisnis. Tidak lagi dapat diterima menjadi fungsi independen atau berdiri sendiri sebagai pelengkap bagi organisasi, melainkan bagian integrasi dari kegiatan organisasi dan tidak terpisahkan.

banyak organisasi yang sudah disertifikasi dengan referensi global sebelumnya untuk kesehatan dan keselamatan di tempat kerja misalnya  OHSAS 18001, akan mulai bekerja untuk mengakreditasi dengan standar baru.

OHSAS 18001 akan ditarik di tahun-tahun mendatang, sehingga mereka harus melakukan transisi jika mereka menginginkan pengakuan eksternal .

Peran mendasar dari tindakan pencegahan.

pentingnya ISO 45001 juga terletak pada pendekatannya untuk  resiko dan bahaya  pada semua faktor yang dapat menyebabkan penyakit, cedera dan, dalam kasus-kasus ekstrem, kematian, Dengan kata lain, standar mengakui peran mendasar yang dimainkan tindakan pencegahan dalam mengatasi tidak hanya cedera fisik tetapi juga kesehatan jangka panjang.Tahun lalu ada beberapa juta kasus kesehatan kerja yang buruk dicatat di seluruh dunia, dan  angka sebenarnya bisa lebih  dari dua kali lipat.

Dari kepatuhan murni hingga proses manajemen risiko

Publikasi ISO 45001 datang pada saat Internet of Things (IoT) dan otomatisasi data telah mengubah pendekatan manajemen risiko dari satu kepatuhan murni menjadi proses berbasis informasi yang semakin meningkat, Sementara, secara tradisional, proses manajemen K3 bersifat manual, pengambilan data secara real-time berarti demikian

Bukti kepatuhan sekarang dapat dikumpulkan secara otomatis, sehingga menghindari kesalahan. Selain itu, transformasi alat pelindung diri (APD) menjadi perangkat pintar dan canggih yang mengumpulkan dan mengirimkan data tentang paparan pekerjaan dapat memainkan peran kunci dalam mencegah penyakit jangka panjang.

Pendekatan terhubung ini kemungkinan akan membuka peluang yang belum pernah terjadi sebelumnya bagi perusahaan untuk meningkatkan OSH mereka sesuai dengan standar ISO 45001 baru,

 Organisasi yang mematuhi ISO 45001

Organisasi yang ingin mendapatkan pengakuan ISO 45001, secara internasional akan dievaluasi secara independen oleh Lembaga sertifikasi misalnya TNV Indonesia  dan mencapai kepatuhan dengan standar internasional baru.

Salah satu strategi  dalam menggunakan teknologi untuk menumbuhkan budaya  K3 yang terbuka dan berdaya, memungkinkan semua orang, termasuk staf, pelanggan, dan rantai pasokan kami untuk terus meningkatkan tingkat kesehatan dan keselamatan.”

organisasi, besar dan kecil, diharapkan untuk mempertimbangkan mengadopsi standar. Apakah Anda ingin memperkenalkan sistem manajemen kesehatan dan keselamatan atau meningkatkan yang sudah ada, ISO 45001 dapat membantu Anda mencapai tujuan organisasi.

Selain itu, pencapaian standar akan menunjukkan kepada pekerja dan pemangku kepentingan lain yang tertarik bahwa Anda mengambil kewajiban Anda untuk menyediakan lingkungan kerja yang aman dan sehat dengan sangat serius.”

Perubahan ISO 45001

Menurut perhitungan 2017 dari Organisasi Buruh Internasional (ILO), 2,78 juta kecelakaan fatal terjadi setiap tahun di tempat kerja. Ini berarti bahwa, setiap hari, hampir 7.700 orang meninggal karena penyakit atau cedera terkait pekerjaan. Selain itu, ada sekitar 374 juta cedera dan penyakit yang tidak fatal akibat pekerjaan setiap tahun, banyak di antaranya mengakibatkan absen berkepanjangan dari pekerjaan. Ini melukiskan gambaran tempat kerja modern, tempat pekerja dapat menderita konsekuensi serius hanya dengan “melakukan pekerjaan mereka.”

ISO 45001 memberikan panduan bermanfaat bagi lembaga pemerintah, industri, dan pemangku kepentingan yang terkena dampak lainnya untuk meningkatkan keselamatan pekerja di negara-negara di dunia. Melalui kerangka kerja yang mudah digunakan, ini dapat diterapkan pada pabrik dan fasilitas produksi yang ada maupun yang terkait, terlepas dari lokasi.

ISO 45001 diharapkan akan mengarah pada transformasi besar dalam praktik di tempat kerja dan mengurangi jumlah tragis kecelakaan dan penyakit terkait pekerjaan di seluruh dunia. ”Standar baru ini akan membantu organisasi menyediakan lingkungan kerja yang aman dan sehat bagi pekerja dan pengunjung dengan terus meningkatkan kinerja OHS mereka.

Penulis standar dunia berkumpul untuk menyediakan kerangka kerja bagi tempat kerja yang lebih aman bagi semua orang, di sektor apa pun mereka bekerja dan di mana pun mereka bekerja di dunia.”

Lebih dari 70 negara berpartisipasi secara langsung dalam pembuatan dokumen penting ini, yang dikembangkan oleh ISO / PC 283, Sistem Manajemen Kesehatan dan Keselamatan Kerja

ISO 45001 vs OHSAS 18001

Karena bahwa ISO 45001 dirancang untuk diintegrasikan dengan standar sistem manajemen ISO lainnya, memastikan tingkat kompatibilitas yang tinggi dengan versi baru ISO 9001 (manajemen mutu) dan ISO 14001 (manajemen lingkungan), perusahaan yang sudah menerapkan standar ISO mereka akan memiliki keunggulan di atas jika mereka memutuskan untuk bekerja menuju ISO 45001.

Standar OH dan S yang baru didasarkan pada elemen-elemen umum yang ditemukan dalam semua standar sistem manajemen ISO dan menggunakan model Plan-Do-Check-Act (PDCA) yang sederhana, yang menyediakan kerangka kerja untuk organisasi Rencanakan apa yang perlu Anda kenakan untuk meminimalkan risiko kerusakan. Langkah-langkah tersebut harus mengatasi masalah yang dapat menyebabkan masalah kesehatan jangka panjang dan ketidakhadiran di tempat kerja, serta masalah-masalah yang menyebabkan kecelakaan.

ISO 45001 akan menggantikan OHSAS 18001, referensi global sebelumnya untuk kesehatan dan keselamatan di tempat kerja. Organisasi yang sudah disertifikasi menurut OHSAS 18001 akan memiliki tiga tahun untuk memenuhi standar ISO 45001 baru, meskipun sertifikasi sesuai dengan ISO 45001 bukanlah suatu keharusan.

 Training, Konsultasi, Sertifikasi ISO 45001:2018 dapat menghubungi kami   Global Management Consulting Indonesia, HP/WA 0812 10 9 10 329,  email : budiwibowo.gmci@gmail.com

1 … 29 30 31 32 33 … 39